







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Uma organização utiliza um firewall de filtragem de pacotes para estabelecer um perímetro de segurança, de modo a proteger a rede local da empresa contra ameaças cibernéticas, conforme representado na figura a seguir.
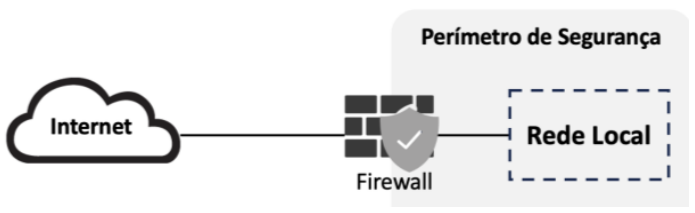
A respeito da estratégia de utilizar este tipo de firewall como ponto único de controle, assinale a afirmativa correta.
Impede que a organização sofra ataques maliciosos provenientes da rede local.
Impede que máquinas da rede local façam tethering para conectar a Internet.
Impede ataques da Internet que utilizem endereços IP falsificados por meio do controle de estado do pacote.
Permite o bloqueio do tráfego com base no conteúdo e extensões dos arquivos.
Permite limitar o tráfego como forma de proteção contra os ataques de negação de serviço oriundos da Internet.
Assinale a alternativa que apresenta um parâmetro que não pode ser usado em uma regra de um firewall na Internet para descarte ou liberação de um pacote recebido, considerando que esse pacote é enviado de uma origem arbitrária a um destino qualquer, podendo atravessar múltiplos roteadores.
Porta TCP de destino.
Porta UDP de destino.
Endereço IP de destino.
Endereço IP de origem.
MAC Address de origem.
O administrador da rede do IFMG detectou que os alunos estão utilizando um servidor proxy externo para burlar as regras de firewall existentes na rede. Sabe-se que os laboratórios e o acesso wireless dos alunos estão nas sub-redes 192.168.32.0/20, que o endereço do servidor proxy é 172.80.200.76, que todo o tráfego dos laboratórios e da rede sem fio passa pelo firewall e este possui como política padrão permitir encaminhamento de todos os pacotes. A regra a ser adicionada ao firewall, considerando que o firewall esteja sem nenhuma regra, para bloqueio do uso do proxy é:
iptables -A OUTPUT -s 192.168.32/20 -d 172.80.200.76 -p http -j DROP
iptables -D OUTPUT -s 192.168.32/20 -d 172.80.200.76 -p tcp -j DROP
iptables -A INPUT -s 192.168.32/20 -d 172.80.200.76 -p tcp -j DROP
iptables -A FORWARD -s 192.168.32/20 -d 172.80.200.76 -p tcp -j DROP
iptables -D FORWARD -s 192.168.32/20 -d 172.80.200.76 -p http -j DROP
Em filtros de pacotes tradicionais, as decisões de filtragem costumam ser baseadas em
endereço IP de origem e de destino.
endereço MAC de origem e de destino.
hostname do computador de origem.
interface de rede do gateway.
nome de domínio de destino.
É um firewall que monitora, filtra e bloqueia pacotes de dados à medida que eles viajam de e para um site ou aplicativo da web.
VPC
WAF
IGW
CDN
VGW
Um importante componente da segurança da informação para uma rede local é o Firewall, instalado entre a rede privada e a Internet. Um Firewall pode ser usado para:
bloquear o tráfego indesejado vindo de fora ou impedir que um usuário interno receba um serviço de rede externo não autorizado
fornecer endereços IP aos computadores da rede local, garantindo que não haja duplicidade de identificação entre eles e impedindo conflitos
solicitar autenticação dos usuários, especialmente em sistemas Windows, para controlar acesso local ao computador e manter um registro de acesso
identificar serviços da rede local que estejam não operacionais, tais como servidores Web e de correio eletrônico, além de emitir alertas ao administrador
Uma empresa, visando à segurança de dados, instalará um firewall que receberá fluxos de conexão, trabalhando as requisições como uma aplicação. Essa resposta será analisada e depois será ou não entregue para o solicitante final. Esse tipo de firewall recebe o nome de:
Filter
Proxy
Stateful
Detection
Entre os tipos de firewall,
I. utiliza as informações que trafegam na internet, para definir quando um pacote deve seguir em frente ou não. Essas informações carregam dados para indicar o caminho que o pacote deve seguir, como um endereço. Em síntese, este tipo de firewall baseia suas decisões no endereço IP do pacote e no número da porta.
II. protege uma rede filtrando mensagens na camada de aplicação. Em síntese, é um sistema de computador ou uma aplicação que age como um intermediário entre clientes e servidores, fazendo pedidos no lugar de clientes e devolvendo respostas no lugar do servidor.
Os tipos caracterizados em I e em II são conhecidos, respectivamente, como
proxy firewall e filtro de pacotes.
filtro de pacotes e proxy firewall.
proxy firewall e filtro de inspeção de estados.
filtro de pacotes e filtro de gateway em nível de circuitos.
filtro de inspeção de estados e filtro de gateway em nível de circuitos.
No contexto em que um Técnico em Tecnologia da Informação é responsável pela administração da rede de computadores de uma Universidade Federal, que opera com servidores Unix, surge a necessidade de escolher um firewall para salvaguardar seus recursos computacionais. Qual das alternativas a seguir é a escolha mais indicada para esse cenário?
Um firewall que rode sobre Windows NT, pois oferece uma interface gráfica fácil de usar e configurar.
Um firewall que rode em um servidor Unix, com o qual os administradores da rede tenham experiência, pois o administrador da rede deve estar familiarizado com a plataforma operacional do firewall, para configurá-lo de forma segura.
Uma plataforma operacional do firewall que seja irrelevante para a segurança do sistema, pois o que importa são as regras de filtragem do tráfego de dados.
Um firewall que rode sobre uma plataforma operacional diferente da utilizada, pois aumenta a diversidade e dificulta os ataques.
Um firewall independente de plataforma operacional, que possa ser acoplado diretamente aos roteadores ou switches da rede, dispensando a necessidade de um servidor dedicado.
Em segurança de redes, o filtro de pacotes verifica todos os pacotes e, de acordo com a lista de acesso (ACL), permite ou bloqueia a sua passagem para a rede interna. O filtro de pacotes é considerado um:
Switch.
Hub.
Firewall.
Router.
Access point.
Analise as seguintes afirmações relacionadas às soluções para Segurança da Informação:
I. O Firewall é uma solução de segurança projetada para monitorar e filtrar o tráfego de rede, permitindo ou bloqueando a comunicação com base em um conjunto de regras de segurança.
II. Sistemas de Prevenção de Intrusão (Intrusion Prevention System ou IPS) são capazes de detectar atividades suspeitas ou maliciosas na rede, mas necessitam de intervenção humana para bloquear o tráfego suspeito.
III. Sistemas de Detecção de Intrusão (IDS) têm como principal função prevenir atividades maliciosas na rede, bloqueando automaticamente o tráfego suspeito.
IV. Um Security Information and Event Management (SIEM) consolida logs e eventos de diversas fontes, proporcionando análise e correlação para identificar comportamentos anormais.
Está correto apenas o que se afirma em
I e II.
I, II e III.
II e IV.
I, III e IV.
I e IV.
O mecanismo de segurança utilizado para proteção do computador contra acessos externos não autorizados e invasões chama-se:
TCP/IP.
Proxy reverso.
Firewall.
NetBios Security.
O firewall garante que nenhum tráfego de rede pode passar sem autorização. Se uma conexão de entrada não corresponder a uma solicitação de dentro da rede ou não estiver associada a um serviço aberto ao mundo externo, o acesso será negado. Sobre firewall, analise as seguintes afirmativas:
I.O firewall é uma espécie de barreira de defesa física, que tem o objetivo de bloquear o tráfego de dados indesejados e permitir os acessos bem-vindos. O firewall é implementada a nível de hardware.
II.Em uma rede doméstica, os firewalls geralmente são encontrados no próprio computador como parte de uma solução de segurança abrangente. Isso é chamado de firewall pessoal, firewall de desktop ou firewall de software.
III.Firewalls de hardware são comumente usados em redes corporativas. Eles formam uma barreira protetora entre o mundo exterior e a rede corporativa, eles são significativamente mais abrangentes e dedicados a esse propósito específico.
Assinale a alternativa CORRETA:
Apenas afirmativas II e III são verdadeiras.
Apenas a afirmativa I é verdadeira.
Apenas as afirmativas I e III são verdadeiras.
Apenas as afirmativas I e II são verdadeiras.
Apenas a afirmativa II é verdadeira.
Algumas tarefas são cabíveis a um firewall, EXCETO:
Atuar como um ponto de controle, ou seja, ser o foco para as decisões referentes à segurança, o ponto de conexão com o mundo externo; tudo o que chega à rede interna deve passar por ele.
Aplicar a política de segurança.
Registrar (“logging”) eficientemente as atividades na Internet.
Limitar a exposição da rede interna ao mundo externo.
Proteger a rede interna contra usuários internos mal-intencionados.
As tecnologias de firewall incluem filtros de pacotes, filtros de pacotes dinâmicos, servidores proxy e NAT.
Certo
Errado
O firewall de um roteador NAT de uma rede local, que controla o tráfego entre essa rede e a Internet, possui a seguinte regra configurada:
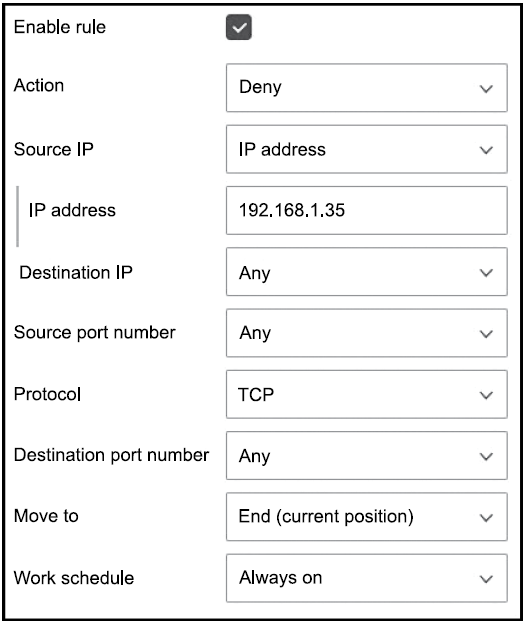
Assinale a alternativa que apresenta um efeito prático dessa regra, considerando que não existem outras regras conflitantes.
O dispositivo da rede local cujo endereço IP é 192.168.1.35 não consegue efetuar consultas (queries) DNS na Internet.
O dispositivo da rede local cujo endereço IP é 192.168.1.35 possui acesso bloqueado a qualquer website na Internet.
Dispositivos da rede local não podem estar configurados com o endereço IP 192.168.1.35.
Um dispositivo da Internet não consegue abrir conexões TCP com o dispositivo de endereço IP 192.168.1.35 que está dentro da rede local.
Todos os dispositivos da rede local, exceto aquele cujo endereço IP é 192.168.1.35, possuem acesso bloqueado a qualquer website na Internet.
Em relação à proteção em segurança da informação, é correto afirmar:
As vulnerabilidades em um sistema computacional podem ser classificadas em: tecnológicas, físicas e atualização.
As ameaças podem ser divididas em naturais, involuntárias e voluntárias.
As falhas presentes podem ser de comunicação e de hardware.
O firewall é um hardware que aplica todas as políticas de segurança necessárias.
O controle físico é minimizado com a redundância de hardware.
Assinale a alternativa que apresenta o método utilizado para a detecção de softwares maliciosos, como, por exemplo, o malware, que consiste em uma sequência contínua de bytes, comum em uma certa amostra desse software malicioso.
criptografia assimétrica
assinatura de vírus
firewall de rede
sandbox
túnel VPN
As aplicações Web devem ser protegidas contra os ataques que visam a explorar vulnerabilidades.
O firewall de nível de aplicação, que é posicionado entre o cliente e o servidor web e é específico para filtrar, monitorar e bloquear tráfego HTTP malicioso direcionado a web sites, é o
DLP
EDR
WAF
VPN
SIEM
Com relação a Firewalls, julgue as afirmações abaixo:
I. Um firewall é uma combinação de hardware e software que isola a rede interna de uma organização da Internet em geral, permitindo que alguns pacotes passem e bloqueando outros, além disto, o firewall permite a um administrador de rede controlar o acesso entre o mundo externo e os recursos da rede que ele administra, gerenciando o fluxo de tráfego para esses recursos.
II. Um firewall classificado como gateway de aplicação é um servidor específico de aplicação, através do qual todos os dados da aplicação (que entram e que saem) devem passar. Vários gateways de aplicação podem executar no mesmo hospedeiro, mas cada gateway é um servidor separado, com seus próprios processos.
III. Firewalls classificados como filtros de pacote com controle de estado examinam cada datagrama isoladamente determinando se deve passar ou ficar baseado nas regras específicas definidas pelo administrador.
É correto o que consta:
na afirmativa I, apenas.
na afirmativa II, apenas.
nas afirmativas II e III, apenas.
nas afirmativas I e II, apenas.
nas afirmativas I, II e III.



