







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O firewall é um equipamento de hardware ou software que identifica anomalias no tráfego e aciona o IDS (Intrusion Detection System) para bloquear o tráfego na rede.
Certo
Errado
Certas configurações de roteadores e firewalls podem reduzir a ameaça de ataques DoS e até impedi-los de acontecer.
Certo
Errado
O uso de firewall UTM (unified threat management) é uma das principais soluções para evitar ataques de flood e de vírus.
Certo
Errado
Quanto ao Antivírus e Firewall, analise as afirmativas a seguir .
1. Todos os Firewalls têm embutidos fisicamente neles softwares de Antivírus.
2. Tanto o Antivírus, e principalmente o Firewall, o foco é eliminar malwares.
Assinale a alternativa correta .
As afirmativas 1 e 2 são verdadeiras
A afirmativa 1 é verdadeira e a 2 é falsa
A afirmativa 2 é verdadeira e a 1 é falsa
As afirmativas 1 e 2 são falsas
Com a finalidade de se manterem eficientes, tanto os antivírus quanto os firewalls necessitam de atualizações constantes.
Certo
Errado
No firewall, o processamento que examina e distingue o tráfego usado para a navegação web do tráfego usado para compartilhamento de arquivos peer-to-peer é chamado de gateways em nível de aplicação.
Certo
Errado
Sobre o conceito de firewall, marque à alternativa INCORRETA.
Um firewall é uma teoria ou modelo aplicado a segurança e realizado entre uma rede interna de uma organização e o restante da internet.
A meta do perímetro de segurança externo criado pelo firewall é proteger a rede corporativa contra ataques provenientes da Internet e prover um único ponto de entrada/saída no qual segurança e auditoria possam ser impostas.
Um firewall é uma das principais ferramentas utilizadas para garantir a segurança de uma rede (ou subrede específica). Essa solução de segurança consiste em um ou mais dispositivos envolvendo software e hardware e é posicionada estrategicamente na fronteira entre duas redes, geralmente uma rede privada (empresarial, por exemplo) e à Internet.
Um firewall é um dispositivo de segurança da rede que monitora o tráfego de rede de entrada e saída e decide permitir ou bloquear tráfegos específicos de acordo com um conjunto definido de regras de segurança.
Os firewalls têm sido a linha de frente da defesa na segurança de rede há mais de 25 anos. Eles colocam uma barreira entre redes internas protegidas e controladas que podem ser redes externas confiáveis ou não, como a Internet. Um firewall pode ser um hardware, software ou ambos.
Há um diferencial em relação ao desempenho da segurança na virtualização de data center definidos por software em comparação com a segurança dos sistemas físicos tradicionais de data center definidos por hardware. Este melhor desempenho está atribuído:
ao roteamento manualmente configurado
às listas de controle de acesso
às cargas de trabalho distribuídas
às políticas de firewall no firewall distribuído
Uma Analista sugeriu como sistema de proteção o uso de
firewall UTM, que oferece ganhos de performance, uma vez que todas as funções de segurança estão descentralizadas em diversos consoles de gerenciamento e dispositivos instalados nos ambientes da organização.
WAF, que protege a identidade da máquina cliente com o uso de um intermediário, sendo uma solução melhor que o proxy direto, que atua em nome do servidor e o protege contra a exposição aos riscos.
WAF abrangente, que protege todos os aplicativos contra vários tipos de ameaças, incluindo o Over World Application Security Program (OWASP) top 15, o consenso sobre os riscos de segurança mais críticos para os aplicativos da web.
DMZ com firewall duplo, em que o firewall externo é utilizado para direcionar o tráfego da internet para a DMZ apenas, enquanto o outro é utilizado para direcionar o tráfego da DMZ para a rede interna.
proxy reverso, que utiliza a técnica DMZ de revezamento para direcionar solicitações por meio de uma lista sequencial de servidores internos, além de incorporar recursos de balanceamento de carga para aumentar a segurança.
A instalação de um antivírus e a ativação do firewall no computador pessoal são suficientes para garantir a segurança do computador contra os programas maliciosos.
Certo
Errado
Firewall, uma importante técnica de segurança adotada para proteger uma rede, é inserida entre a rede local e a internet para estabelecer uma conexão controlada e erguer um muro de segurança externo ou perímetro. Sobre os respectivos tipos de firewalls, relacione adequadamente as colunas a seguir.
1. Firewall de filtragem de pacotes.
2. Gateway no nível de circuito.
3. Firewall de inspeção com estado.
4. Gateway de nível de aplicativo.
( ) Atua como um retransmissor de tráfego no nível de aplicativo. Pode ser configurado para suportar apenas recursos específicos de um aplicativo que o administrador da rede considera aceitáveis, enquanto recusa todos os demais.
( ) Aplica um conjunto de regras a cada pacote IP de entrada e saída; registra informações de conexões TCP.
( ) Aplica um conjunto de regras a cada pacote IP de entrada e saída. Em seguida, pode encaminhar ou descartar o pacote.
( ) Pode ser um sistema independente ou uma função especializada realizada por uma porta de entrada no nível de aplicativo para determinados aplicativos.
A sequência está correta em
1, 2, 4, 3.
3, 4, 2, 1.
2, 1, 3, 4.
4, 3, 1, 2.
Ao serem instalados em computadores da rede que são acessados como destino final, os firewalls de rede restringem acessos com regras de filtragem baseadas em protocolo e endereço IP de origem.
Certo
Errado
Um administrador de sistemas executou o seguinte comando no terminal para bloquear uma porta do Firewall Iptables:
# iptables -A INPUT --dport 1234 -j DROP
No entanto, a execução do comando apresentou o seguinte resultado:
iptables v1.4.21: unknown option "--dport"
Try 'iptables -h' or 'iptables --help' for more information.
Isso ocorreu porque
a flag "--dport" não existe.
a tabela FILTER não admite bloqueio de portas.
a porta 1234 não é uma porta válida.
a ação DROP não pode ser utilizada na chain INPUT.
o protocolo não foi especificado.
Um usuário da prefeitura de Presidente Prudente tentou acessar o site do Youtube a partir de sua estação de trabalho, usando o Internet Edge, mas recebeu uma mensagem de acesso negado. O endereço do site estava correto e seu computador estava conectado à Internet. Neste caso, considerando as alternativas, o que aconteceu foi que
o site do Youtube estava infectado com vírus.
o site do Youtube não funciona no navegador Microsoft Edge.
uma regra de firewall bloqueou o acesso ao site.
o site do Youtube não estava na lista dos favoritos do usuário.
o autofalante do computador estava desligado.
Firewalls (filtros de pacotes) e sistemas de detecção/prevenção de invasão (IDS/IPS) são as contramedidas indicadas contra os seguintes tipos de ataques, EXCETO:
Worms e vírus.
Vazamento de dados.
Mapeamento de rede.
Varreduras de porta e de pilha TCP.
DoS, DDoS e de inundação de largura de banda.
Quando bem configurado, o firewall pessoal pode ser capaz de:
analisar brevemente o conteúdo das conexões filtrando diversos tipos de códigos maliciosos e barrando a comunicação entre um invasor e um código malicioso já instalado.
permitir que um código malicioso já instalado seja capaz de se propagar.
auxiliar no envio de informações coletadas por invasores e códigos maliciosos para terceiros.
bloquear as tentativas de invasão e de exploração de vulnerabilidades do seu computador e possibilitar a identificação das origens destas tentativas.
permitir que um computador fique vulnerável.
Firewalls são tipicamente utilizados para implementar uma barreira de segurança entre a rede interna da organização e o mundo exterior.
Considere um firewall do tipo packet filtering (filtragem de pacotes) posicionado conforme topologia a seguir:
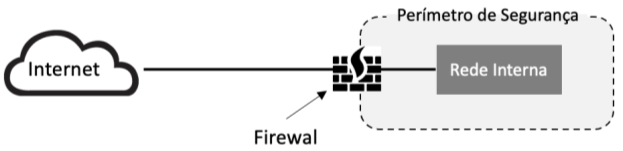
Sobre o nível de proteção possível com esta topologia, é correto afirmar que este firewall pode
impedir que máquinas internas sejam acessadas remotamente.
proteger contra-ataques oriundos da rede interna.
impedir que máquinas internas façam uso de modem 4G e se conectem a rede externa.
bloquear a entrada de vírus na rede interna da organização.
impedir que usuários da rede interna sejam alvos de ataques de engenharia social.
Sobre as características dos firewalls e o seu comportamento durante ataques de negação de serviço distribuído (DDoS), avalie as seguintes asserções e a relação proposta entre elas
I. Firewalls do tipo stateless são eficientes na prevenção de ataques DDoS do tipo SYN-flood
PORQUE
II. bloqueiam tentativas de estabelecimento de conexão por meio do monitoramento de sessões TCP.
A respeito dessas asserções, é correto afirmar que
as duas proposições estão incorretas.
a primeira proposição está correta e a segunda, incorreta.
a primeira proposição está incorreta e a segunda, correta.
as duas proposições são corretas e a segunda é uma justificativa correta da primeira.
as duas proposições são corretas, mas a segunda não é uma justificativa correta da primeira.
“É um dispositivo de uma rede de computadores, na forma de um programa (software) ou de equipamento físico (hardware), que tem por objetivo aplicar uma política de segurança a um determinado ponto da rede, geralmente associados a redes TCP/IP.”
O texto refere-se a um(a):
VPN
Sniffer
Bastião
Firewall
Honey Pot
Analise as assertivas que tratam sobre “firewall” e a seguir aponte a alternativa correta.
I - Em sistemas ou rede, a ferramenta trabalha para prevenir que malwares se espalhem e infectem outros dispositivos.
II - O “firewall de filtragem de pacotes” controla o acesso à rede analisando os pacotes de saída e de entrada.
III - O “firewall de restrição” protege os recursos de rede de forma eficaz filtrando as mensagens, mascarando seu endereço IP e limitando os tipos de tráfego.
Apenas a assertiva I está correta.
Apenas as assertivas I e II estão corretas.
Apenas as assertivas I e III estão corretas.
Apenas a assertiva III está correta.
Apenas as assertivas II e III estão corretas.



