







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Um computador pode ser protegido contra acessos não autorizados vindos da Internet por meio de um Firewall pessoal típico, que, quando bem configurado, em geral é capaz de
bloquear as tentativas de invasão e de exploração de vulnerabilidades do computador, e possibilitar a identificação das origens dessas tentativas.
bloquear todo tráfego de saída do computador para não permitir que ele acesse outros computadores e serviços.
detectar, anular e eliminar de um computador vírus e outros tipos de códigos maliciosos.
liberar todo tráfego de entrada ao computador para permitir que ele seja acessado por outros computadores e serviços.
registrar as tentativas de acesso aos serviços habilitados no computador, mas não é capaz de bloquear o envio para terceiros de informações coletadas por invasores e códigos maliciosos.
Um Técnico pretende instalar um tipo de firewall que possua as seguintes características:
- Usa tecnologia de firewall de rede para filtrar pacotes de dados com base no estado e no contexto.
- Realiza análise do tráfego de dados, em busca de padrões aceitáveis pelas suas diretrizes, que seriam utilizadas para manter a comunicação.
- Armazena dados e os utiliza como parâmetro para o tráfego subsequente.
Ele deve instalar o tipo
proxy filtering.
pocket manager.
packet director.
stateful inspection.
scope manager inspection.
Sobre o firewall stateful, marcar C para as afirmativas Certas, E para as Erradas e, após, assinalar a alternativa que apresenta a sequência CORRETA:
-
(_) Um firewall stateful apenas enviará respostas de DNS se elas estiverem associadas a uma query interna de DNS, ou seja, ele não aceita uma resposta caso não tenha enviado uma requisição.
(_) O processamento de pacotes por um filtro stateful envolve a verificação nas camadas de transporte e sessão, fazendo a associação da quíntupla: Endereço IP Remoto + Endereço IP Local + Porta Remota + Porta Local + Protocolo de Transporte.
(_) Esse firewall tem a habilidade de criar sessões de informação virtual para manter a inspeção sobre protocolos não orientados à conexão de pacotes que possam ter conteúdo não legal.
C - C - E.
E - E - C.
C - E - C.
E - C - E.
C - C - C.
Um firewall é um programa que tem o objetivo de proteger redes ou máquinas terminais contra acessos indesejados, fazendo a filtragem e o controle de todo o tráfego nas suas interfaces de rede. Sobre o firewall, analise as afirmativas a seguir:
I. Todo firewall é um roteador, mas nem todo roteador é um firewall.
II. No Linux, o NetFilter (iptables) é um firewall de filtragem que atua em nível de rede, ou seja, funciona com base nos parâmetros contidos nos cabeçalhos dos pacotes.
III. Ao utilizar-se um firewall do tipo stateless, é possível escrever regras que permitam todas as conexões originadas internamente na rede, mas que não permitam conexões originadas externamente, excetuando-se aquelas que são respostas às conexões que foram originadas internamente.
IV. No Linux, por padrão, o NetFilter (iptables) possui apenas duas tabelas, denominadas filter e nat, cada uma com seu próprio conjunto de funções. Essas funções são associadas às regras existentes no firewall.
É CORRETO o que se afirma em
I, apenas.
I e II, apenas.
II e III, apenas.
I, II e IV, apenas.
II, III e IV, apenas.
Um acesso que envie dados maliciosos para o website, com a intenção de gerar impactos na exposição de dados, sempre será identificado pelo firewall de rede.
Certo
Errado
Em uma rede, a instalação de um firewall e a atualização frequente desse firewall garantem a total proteção da rede contra invasores e dos programas instalados nas estações de trabalho contra vírus e worms.
Certo
Errado
Considere os seguintes mecanismos e instrumentos de segurança da informação:
I. é um documento que comprova a autenticidade dos dados e da identidade das pessoas físicas ou jurídicas que acessam os sistemas eletrônicos com informações confidenciais, tornando possível cumprir obrigações pelo ambiente digital, garantindo a segurança dessas transações através da Infraestrutura de Chaves Públicas Brasileira (ICP Brasil) e com validação por lei.
II. são programas de software ou dispositivos de hardware que filtram e examinam as informações provenientes da conexão com a Internet; representam uma primeira linha de defesa, pois podem impedir que um programa ou invasor mal-intencionado obtenha acesso à rede e às informações antes que qualquer dano potencial seja causado.
III. mecanismo que busca garantir que, se algum equipamento ou servidor falhar, exista outro que entre em operação imediatamente, garantindo a continuidade das atividades; geralmente utiliza a duplicação de componentes críticos, aumentando a confiabilidade e segurança de um sistema, bem como sua disponibilidade.
Os itens I, II e III correspondem, correta e respectivamente, a
assinatura digital − firewalls − backup.
certificado digitalizado − VPNs − duplicação.
assinatura eletrônica − roteadores − clusters.
certificado digital − VPNs − backup.
certificado digital − firewalls − redundância.
A função de validar endereçamento IP e portas para depois permitir, ou não, o acesso a outros computadores caracteriza um firewall de rede ou filtro de pacotes na camada de rede.
Certo
Errado
O sistema de segurança de rede que controla e monitora o tráfego de entrada e de saída, baseando-se em regras pré-definidas de segurança, é o:
IPS.
Firewall.
Roteador.
Switch.
O aplicativo para a segurança da informação que funciona como uma barreira, que protege, monitora e restringe as informações passadas entre o computador do usuário e uma rede interna ou a Internet, é o
DNS.
Gateway.
DHCP.
Firewall.
Quanto aos conceitos básicos sobre firewall, analise as afirmativas abaixo.
I. O único tipo de firewall existente, e possível, é considerado tecnicamente como sendo um puro dispositivo de hardware.
II. Um dos diferentes tipos de firewall, e que foi um dos primeiros, é denominado firewall de proxy.
III. O firewall com inspeção de estado permite ou bloqueia tráfego de acordo com o estado, a porta e o protocolo.
Assinale a alternativa correta.
Apenas I e II são tecnicamente verdadeiras
Apenas II e III são tecnicamente verdadeiras
Apenas I e III são tecnicamente verdadeiras
I, II e III são tecnicamente verdadeiras
É um dispositivo de segurança da rede que monitora o tráfego de rede de entrada e saída e decide permitir ou bloquear tráfegos específicos de acordo com um conjunto definido de regras de segurança.
Marque a alternativa CORRETA que corresponde ao contexto acima:
Antivírus.
VPN.
Firewall.
Proxy.
Switch gerenciável.
Os firewalls podem ser um meio eficaz de proteger sistemas e redes contra ameaças de segurança. Com relação às suas limitações, analise os itens a seguir.
I. Não são capazes de proteger contra os ataques que contornam o firewall.
II. Não protegem contra ameaças internas, como funcionários insatisfeitos ou que cooperam com um atacante externo.
III. Não protegem contra a transferência de programas ou arquivos infectados com vírus.
Está correto o que se afirma em
I, apenas.
II, apenas.
III, apenas.
I, II e III.
II e III, apenas.
Assinale a afirmação correta sobre firewall.
O critério de filtragem utilizado por um firewall normalmente é dado como regras ou tem tabelas, e a forma de obtê-las é acessar sites da Internet destinados a essa finalidade.
O firewall atua como um filtro de pacotes.
O firewall inspeciona todo e qualquer pacote que entra em uma rede de computadores, mas não realiza inspeção nos pacotes que saem dessa rede.
O firewall não tem permissão para bloquear portas, e apenas indica as portas vulneráveis ao administrador da rede.
Os pacotes filtrados por um firewall, que não atenderem a algum critério descrito nas regras formuladas pelo administrador da rede, serão encaminhados ao destinatário, juntamente com uma mensagem de alerta.
Dentre as alternativas a seguir, assinale aquela que apresenta uma utilidade em potencial de um software de firewall, desde que corretamente configurado.
Desfragmentar o disco rígido do computador.
Desinstalar programas do computador que não são utilizados há muito tempo, liberando espaço em disco.
Realizar o backup periódico de arquivos do usuário, localmente ou na nuvem.
Atualizar drivers de dispositivos instalados no computador, tais como impressoras e scanners, quando o sistema operacional é atualizado.
Impedir que malwares eventualmente presentes no computador enviem informações para um local externo na Internet.
O firewall cria um perímetro de segurança entre a rede interna e a ZDM, atuando com mecanismo para manter os bons bits e descartar os maus bits.
Certo
Errado
Um firewall é um dispositivo de segurança de rede que monitora o tráfego de rede de entrada e saída e permite ou bloqueia pacotes de dados com base em um conjunto de regras de segurança. Sobre o Firewall, considere os itens a seguir:
I. O firewall é uma combinação de hardware e software que isola a rede local de uma organização da internet.
II. O firewall não deve prover ferramentas para registro e monitoramento do tráfego, como logs e envios de alertas.
III. Gateways de camada de aplicação são mais intrusivos e permitem um controle relacionado com o conteúdo do tráfego.
Diante do exposto, está (estão) correto(s) o(s) contido(s) em:
Apenas o item I.
Apenas o item II.
Apenas o item III.
Apenas os itens II e III.
Apenas os itens I e III.
Não é necessário que o fluxo de dados, no firewall de aplicação, passe pelo proxy.
Certo
Errado
A analista Roberta instalou um novo firewall na infraestrutura de rede do TCE/TO. O firewall instalado por Roberta monitora os handshakes de três vias do TCP (Transmission Control Protocol) que envolvam hosts externos à rede, a fim de determinar a legitimidade das sessões de rede requisitadas por estes hosts.
Sendo assim, esse firewall recém-instalado por Roberta é do tipo:
cloud;
application layer;
web application;
circuit-level gateway;
packet filter.
A figura abaixo ilustra um dos tipos de Firewall, o qual apresenta as características listadas a seguir.
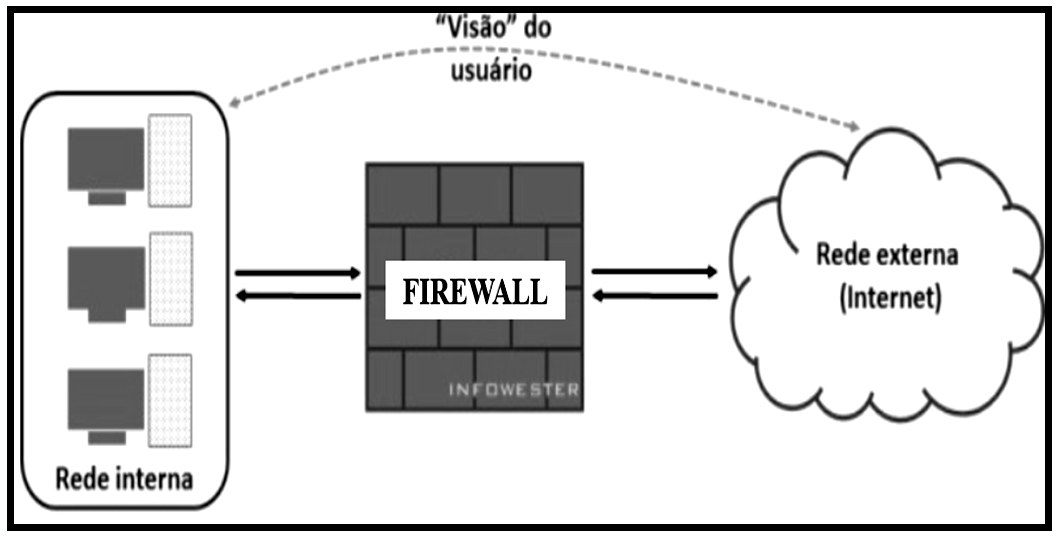
I. Atua como intermediário entre um computador ou uma rede interna e outra rede, externa, normalmente, a internet. Geralmente instalados em servidores potentes por precisarem lidar com um grande número de solicitações, firewalls desse tipo são opções interessantes de segurança porque não permitem a comunicação direta entre origem e destino.
II. Uma vez que a rede interna se comunica diretamente com a internet, há um equipamento entre ambos que cria duas conexões: entre a rede e o FIREWALL e entre o FIREWALL e a internet. Todo o fluxo de dados necessita passar pelo FIREWALL. Desta forma, é possível, por exemplo, estabelecer regras que impeçam o acesso de determinados endereços externos e proíbam a comunicação entre computadores internos e determinados serviços remotos.
III. Esse controle amplo também possibilita o uso do FIREWALL para tarefas complementares, pois o equipamento pode registrar o tráfego de dados em um arquivo de log, conteúdo muito utilizado pode ser guardado em cache e recursos podem ser liberados apenas mediante autenticação do usuário.
Esse tipo de Firewall é conhecido como:
Proxy de serviços
Inspeção de estados
Filtragem de pacotes
Firewall de hardware



