







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O firewall é a ferramenta de segurança mais eficaz para se impedir acessos não autorizados aos sistemas de informações das empresas. Seu uso, mesmo de forma isolada, é suficiente para se garantir a segurança das informações.
Certo
Errado
Ainda que um spyware já tenha sido instalado e esteja ativo em um computador, o uso do firewall é uma medida de detecção da presença desse malware.
Certo
Errado
O firewall é um mecanismo de segurança utilizado nas redes de computadores. Assinale a assertiva INCORRETA a respeito desse mecanismo.
A sua utilização não dispensa o uso de antivírus.
É responsável por controlar o tráfego de dados entre a rede interna e a externa, normalmente a internet, impedindo ataques maliciosos.
Pode ser implementado em nível de hardware e/ou software.
Geralmente protegem redes TCP/IP.
Protege os computares de uma rede contra malwares contidos em dispositivos externos de armazenamento, como pen drives.
Um firewall é um sistema implementado em software ou hardware, que aplica uma política de segurança com objetivo de proteger uma rede local de ameaças externas ou outros host na própria rede.
Sobre os firewalls, analise as seguintes afirmações:
I. Todo o tráfego que entra e sai da rede passa necessariamente por um firewall.
II. Um firewall pode bloquear portas específicas, endereços IP, e sites, mas não tem capacidade de identificar e bloquear pacotes de tipos ou conteúdo específicos.
III. Uma das funções de firewalls é proteger contra infecções de vírus e outros tipos de malware.
IV. São tipos de firewall: filtro de pacotes, filtro de estado de sessão, filtro de gateway de aplicação, gerenciamento unificado de ameaças.
Estão CORRETAS:
I.
I e II.
I, II, III.
I, IV.
I, II, III, IV.
Em redes de computadores, um componente fundamental para segurança é o Firewall, cuja função pode ser descrita como:
Analisar o tráfego de rede a fim de detectar invasores.
Criar um canal de comunicação seguro através de uma rede pública.
Realizar auditoria na comunicação dentro da rede.
Adicionar criptografia aos dados trafegados na rede.
Filtrar pacotes da rede com base em políticas de segurança.
Sobre firewall, marque V, para as afirmações verdadeiras, ou F, para as falsas.
( ) Protege o computador contra acessos não autorizados vindos da Internet.
( ) Pode ser configurado para bloquear acesso a determinados endereços web.
( ) Procura e detecta programas maliciosos instalados no computador.
( ) Exibe uma mensagem de alerta quando um pen drive com programa malicioso é conectado ao computador.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
V – F – F – V.
V – V – V – V.
V – V – F – F.
F – V – F – F.
F – V – V – V.
Assinale a opção que indica o tipo de firewall caracterizado por identificar os protocolos dos pacotes e comparar os padrões da comunicação pretendida aos padrões de comunicação esperados, estabelecidos em tabelas de estados, autorizando que o tráfego somente ocorra em caso de convergência.
filtro de pacotes
stateful inspection
proxy
dual homed
circuit level
Os firewalls, além de controlar os acessos, possuem recursos para registro detalhado dos usuários e do tráfego que passa por ele. Nesse sentido, um firewall pode ser muito complexo ou simples.
É correto afirmar que a ação de um firewall é simples quando
é um firewall de aplicação.
filtra dados com base em listas de liberação de acesso.
analisa os pacotes até a camada de aplicação antes de liberar o pacote.
se assemelha a um roteador que filtra pacotes com base em uma lista de controle de acesso.
Para evitar acesso não autorizado a uma rede, existe um tipo de serviço executado por servidores específicos ou como software agregado a roteadores. A esse tipo de estrutura de proteção chamamos:
Certificado Digital.
Antivírus.
Firewall.
Criptografia.
Servidores de domínio.
Dispositivo de segurança da rede que monitora o tráfego de rede de entrada e saída e decide permitir ou bloquear tráfegos específicos de acordo com um conjunto definido de regras de segurança. Estamos falando de:
BOOTP
TC/IP
Firewall
Gateway
SSL
Um importante dispositivo em redes de computadores, o firewall é responsável por:
Fornecer acesso a um servidor de arquivos através da internet.
Filtrar pacotes da rede através da aplicação de políticas de segurança.
Emitir certificados digitais para utilização em comércio eletrônico.
Acelerar o carregamento de páginas web através de armazenamento temporário
Realizar o roteamento entre redes distintas.
Existe preocupação a respeito da segurança dos dados nas organizações. Na questão de segurança, assinale a alternativa que apresenta uma solução que gerencia o fluxo entre o mundo externo e a rede interna de uma organização.
Firelist Full
Remote Desktop
Antivírus
Firewall
Leia as afirmativas a seguir:
I- A Intranet é uma rede de computadores pública, que oferece, essencialmente, os mesmos serviços da Internet, mas restrita a uma corporação.
II- Um firewall é um bloqueador de software ou de hardware que previne que usuários não autorizados acessem conteúdo restrito em uma rede.
III- File Transfer Protocol (FTP) é um formato utilizado para enviar e baixar arquivos em uma conexão de Internet.
IV- HTML é uma linguagem padrão para construir e publicar páginas na web.
Estão CORRETAS as afirmativas:
I, II e III apenas.
I, II e IV apenas.
II, III e IV apenas.
I, II, III e IV.
Um firewall de aplicação é uma solução de segurança pensada para abstrair parâmetros técnicos com o propósito de facilitar a criação de regras de firewall dentro da organização. A imagem abaixo representa um log de tráfego de rede.
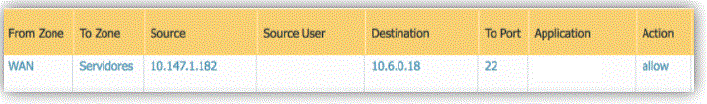
Com base nas informações apresentadas na figura, o tráfego de rede teve origem
em um IP público através da porta 22
em um IP público para um IP de destino privado
em um IP privado e teve a ação permitida para o destino 10.6.0.18
em um IP privado e teve a ação negada para o destino 10.6.0.18
“_________________ pode(m) ser utilizado(s) tanto como uma medida de proteção, para blindar os usuários de redes internas de atacantes mal intencionados quanto um meio de censura.” Assinale a alternativa que completa corretamente a afirmativa anterior.
Firewalls
Anti-vírus
ShiftRows
Pretty Good Privacy (PGP)
O ________ é uma solução de segurança baseada em hardware ou software (mais comum) que, a partir de um conjunto de regras ou instruções, analisa o tráfego de rede para determinar quais operações de transmissão ou recepção de dados podem ser executadas. "Parede de fogo", a tradução literal do nome, já deixa claro que ele se enquadra em uma espécie de barreira de defesa. A sua missão, por assim dizer, consiste basicamente em bloquear tráfego de dados indesejado e liberar acessos bem-vindos.
Assinale a alternativa que completa a lacuna no texto:
Gateway.
Hotspot.
Firewall.
Proxy.
Switch.
Sobre o conceito, uso e configuração de um firewall, marque a opção INCORRETA.
Pode ser uma implementação de hardware ou de software.
Permite aplicar uma política de segurança a um determinado ponto da rede a qual está controlando o fluxo de pacotes.
No firewall que implementa a filtragem estática, os dados são bloqueados ou liberados meramente com base nas regras, não importando a ligação que cada pacote tem com outro.
Uma de suas funções também é impedir as colisões de pacotes, melhorando desempenho da rede.
Um gateway de aplicativo de proxy é um recurso do firewall que combina o controle de acesso com a funcionalidade da camada superior atuando como um intermediário entre dois hosts que desejam se comunicar uns com os outros, nunca permitindo uma conexão direta entre eles.
O controle de tráfego de informações, autorizando ou não o mesmo, através de filtros de segurança, é uma das funções do:
Cache.
Default.
Firewall.
Script.
Template.
O comando abaixo foi digitado em um servidor que usa o Iptables como Firewall em uma organização. O comando foi executado em um sistema operacional Linux Ubuntu 18.04.
iptables -I INPUT -p tcp -s 172.16.40.200/8 --dport 22 -j DROP
A execução desse comando
permite a passagem de pacotes usando o protocolo telnet.
acrescenta uma nova regra às existentes e bloqueia a porta 22.
encaminha o pacote da máquina firewall para um outra máquina na rede.
insere uma nova regra cujos pacotes com destino final são a própria máquina firewall.
Um ataque de Denial of Service (DoS – Negação de serviço) é uma tentativa mal intencionada de afetar a disponibilidade de um sistema específico. Considere que um administrador de redes constatou que o Firewall da rede sofreu esse tipo de ataque através do IP 189.20.34.88. A regra de firewall baseada em Iptables que bloqueia a entrada de tráfego do IP 189.20.34.88 é



