







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Numa tabela hash adequadamente dimensionada, com N chaves, o número médio de acessos para localização de uma chave situase entre:
1 e 2
N ÷2 e N
lg(N) e N
1 e N ÷ 2
lg(N) e lg(N2)
A partir de uma mensagem criptografada, é possível obter a mensagem aberta, utilizando-se a função UNHASH correspondente à função HASH utilizada na encriptação, uma vez que as funções de encriptação HASH podem ser reversíveis.
Certo
Errado
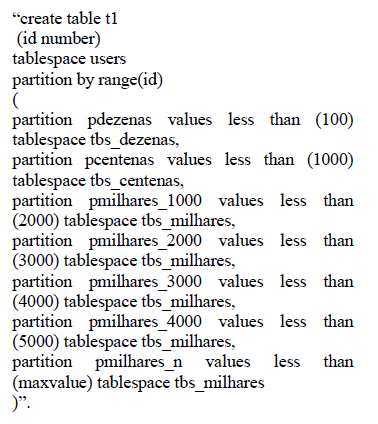
As tabelas podem ser particionadas para melhorar o desempenho do banco de dados e muitos SGBDs têm suporte ao comando PARTITION. Responda qual a alternativa INCORRETA em relação ao comando abaixo?
Para gerar resumos de mensagens, são utilizados que tipos de algoritmos?
Criptografia de chave pública.
Criptografia de chave única.
Função hash.
Ordenação.
Verificação bidirecional.
Sobre função de resumo (hash), assinale a alternativa INCORRETA.
SHA-256 e MD5 são exemplos de funções de resumo.
Pode ser usada para verificar a integridade de um arquivo.
Pode ser usada para gerar assinaturas digitais.
Uma mesma função de resumo nunca gera resumos iguais para informações diferentes.
É um método criptográfico que, quando aplicado sobre uma informação independente do tamanho que ela tenha, gera um resultado de tamanho fixo.
Considere as seguintes assertivas sobre funções e algoritmos criptográficos:
I. SHA-512 é uma função hash.
II. RSA é um algoritmo criptográfico assimétrico
ou de chave pública.
III. AES é um algoritmo criptográfico simétrico.
Quais estão corretas?
Apenas I.
Apenas II.
Apenas III.
Apenas II e III.
I, II e III.
Assinale a opção que completa corretamente as lacunas da sentença abaixo.
Em relação à assinatura digital, existe um esquema de autenticação que não exige a criptografia da mensagem inteira. Esse esquema se baseia na ideia de uma função de HASH unidirecional que extrai um trecho qualquer do texto simples e, a partir dele, calcula uma sequência de bits de tamanho fixo. Essa função de HASH, representada por MD (MESSAGE DIGEST) , geralmente é chamada de sumário da mensagem e suas quatro propriedades mais importantes são: Se MD (P) for fornecido, será ________ encontrar P; se P for fornecido, o cálculo de MD (P) será ________; dado P, ninguém pode encontrar P' tal que MD (P') ________ MD (P) e uma mudança na entrada de até mesmo 1 bit produz uma saída ________ .
efetivamente impossível/muito fácil/>/
efetivamente impossível/muito fácil/=/muito diferente
muito fácil/muito fácil/>/
muito fácil/impossível/=/muito diferente
muito fácil/impossível/</
A finalidade da função de hash é produzir uma “impressão digital” de arquivo, mensagem ou outro bloco de dados. Para ser útil na autenticação de mensagens, uma função de hash H precisa ter as seguintes propriedades, EXCETO:
H pode ser aplicado a um bloco de dados de qualquer tamanho.
H(x) é difícil de calcular para qualquer x e, mesmo assim, torna as implementações de hardware e software práticas.
É computacionalmente inviável encontrar qualquer par (x, y) tal que H(x) = H(y). Sendo, às vezes, conhecido como resistência a colisões ou resistência forte a colisões (strong collision resistance).
Para qualquer bloco dado x, é computacionalmente inviável encontrar y ≠ x, tal que H(y) = H(x). Sendo, às vezes, conhecido como resistência à segunda inversão ou resistência fraca a colisões (weak collision resistance).
Para qualquer valor de h dado, é computacionalmente inviável encontrar x, tal que H(x) = h. Sendo, às vezes conhecido na literatura como resistência à primeira inversão ou propriedade unidirecional (one-way property).
Um dos conceitos básicos da criptografia é a utilização da função resumo (hash) cuja finalidade é:
criptografar o documento original.
compor a assinatura digital.
autenticar a chave privada.
distribuir a assinatura digital.
autenticar a assinatura digital.
Leia o fragmento a seguir.
“Hashing para arquivos em disco denominam‐se _____. Para se adaptar as características de armazenamento em disco, se considera que o espaço de endereços alvo é constituído por _____, cada um deles mantém múltiplos registros, formando um _____ de blocos consecutivos.”
Assinale a alternativa cujos itens completam corretamente as lacunas do fragmento acima.
file hashes – blocos – array.
open hashes – setores – bucket.
hashing internos – clusteres – bucket.
hashing externos – buckets –cluster
open hashes – setores – cluster.
Assinale a alternativa que apresenta uma característica presente nos algoritmos criptográficos de hash.
Permitem que os contradomínios das funções de hash são muito maiores que os respectivos domínios.
Transformam a informação em uma sequência de no máximo 256 bits.
Geram um baixo número de colisões.
Permitem que os dados originais sejam obtidos a partir do hash gerado.
Utilizam o conceito de geração de par de chaves, como na criptografia assimétrica.
A mensagem a ser assinada é inserida em uma função de hash que produz um código hash seguro, de tamanho fixo. Esse código de hash é, então, criptografado usando a chave privada do emissor para formar a assinatura. Tanto a mensagem como a assinatura são então transmitidas. O destinatário pega a mensagem e produz um código de hash. O destinatário também decriptografa a assinatura, usando a chave pública do emissor. Se o código de hash calculado combinar adequadamente com a assinatura decriptografada, a assinatura é aceita como válida. O texto refere-se à técnica para gerar assinaturas digitais utilizadas no
Secure Hash Algorithm Standard (SHAS).
Digital Signature Standard (DSS).
Digital Signature Algorithm (DAS).
Federal Information Processing Standard Algorithm (FIPSA).
Rivest-Shamir-Adleman (RSA).
Um fabricante de software disponibiliza atualizações de seus produtos no site http://www.exemplodefabricante.com.br/ update, que é sempre divulgado nas seções de ajuda dos aplicativos. Considerando-se que existe um arquivo SHA-1 associado a cada atualização disponível para download, é INCORRETO afirmar que o(a)
objetivo desse mecanismo, embora imperfeito, é garantir ao usuário que as atualizações baixadas estejam íntegras em relação à origem.
algoritmo de hash utilizado é, atualmente, passível de ataques de colisão em tempo computacionalmente viável.
mecanismo de integridade utilizado está limitado a arquivos menores que 2 PB, em virtude do limite atual de 64 bits.
protocolo utilizado para download (HTTP) não oferece, nativamente, garantia de confidencialidade dos dados.
utilização do HTTPS, em vez do HTTP, melhoraria significativamente a segurança do download das atualizações.
Um desenvolvedor deseja utilizar um algoritmo de hash em seu sistema WEB. O algoritmo a ser utilizado será
Diffie-Hellman
SHA-256
telnet
ICMP
SSL
Em relação às principais técnicas usadas em Segurança da Informação, considere:
I. A assinatura digital é um processo que utiliza um par de chaves criptográficas, geradas aleatoriamente por meio do uso da chave privada do destinatário, para assinar a mensagem de modo que somente ele consiga abri-la.
II. O Hash é um modelo matemático de uma mensagem qualquer, construído por meio de uma função unidirecional, o que garante que não se pode chegar à mensagem original partindo-se apenas dele.
III. Atualmente, os algoritmos mais usados para Hash são MD4, MD5, SHA-1 e SHA-2.
IV. A criptografia simétrica tem como objetivo embaralhar os dadps de uma mensagem qualquer, garantindo que ninguém poderá ler a mensagem, preservando, com isso, sua autenticidade.
Está correto o que consta APENAS em
I e II.
I e IV.
II e III.
II e IV.
III e IV.
Em assinatura digital, a função hashing
utiliza o algoritmo DSA, cuja função é produzir um valor hash de 64 bits para uma mensagem de tamanho arbitrário.
é utilizada para gerar um valor de chave privada, a partir da criptografia simétrica.
é utilizada para gerar um valor pequeno, de tamanho fixo, derivado da mensagem que se pretende assinar.
utiliza o algoritmo DES, cuja função de espalhamento unidirecional gera um valor hash de 160 bits.
Os algoritmos MD5 e SHA-1 são amplamente utilizados em
assinatura digital.
criptografia simétrica.
criptografia assimétrica.
planos de contingência.
planos de backup
Texto para as questões de 51 a 53
A seguir é apresentada uma lista de conceitos relativos à segurança da informação.
I elevação de privilégios
II estouro de buffer
III envenenamento de cache
IV ataque de dicionário
V negação de serviço
VI cross-side scripting
VII cryptoanálise
VIII colisão de pacotes
IX fraude de clique
X revocação de certificados
XI backdoor
XII botnet
XIII interface de loopback
XIV mascaramento
XV mecanismos fora de banda (out-of-band)
XVI roubo de sessão
XVII engenharia social
XVIII spoofing
XIX SYN flood
XX análise de vulnerabilidade
XXI baixa entropia
XXII detecção e análise de inferências
Os conceitos melhor associados a ataques a sistemas de hashes criptográficos e servidores DNS são identificados, respectivamente, por
I e IV.
VIII e VI.
XXI e XIX.
XIV e VIII.
IV e III.
Uma condição necessária para a segurança de uma função de hash e seu respectivo uso em assinaturas digitais é a inexistência de colisões.
Certo
Errado
O Programa3.pl está com sintaxe correta ao fazer utilização da estrutura de dados hash, que é uma lista complexa em que cada elemento é formado por uma chave e um valor.



