







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Políticas de segurança relacionadas a trabalho remoto devem reafirmar o direito das organizações de realizar acessos intempestivos para verificações de segurança em equipamentos de propriedade particular que se conectem a sua rede para a realização desse tipo de trabalho, sendo tais acessos permitidos independentemente de qualquer legislação vigente sobre privacidade.
Certo
Errado
Sobre a norma ISO 27001, considere:
A norma tem como princ ípio geral a adoção pela organização de um conjunto de requisitos, processos e _____ com o objetivo de _____ e gerirem adequadamente o _____ da organização.
Assinale a alternativa que preencha correta e respectivamente as lacunas.
documentos / especificarem / objetivo
atividades / investigarem / ambiente
controles / mitigarem / risco
planejamento / atribuírem / projeto
De acordo com a NBR ISO/IEC 27005, em relação à definição do contexto, sobre os critérios básicos, analisar a sentença abaixo:
Dependendo do escopo e dos objetivos da gestão de riscos, diferentes métodos podem ser aplicados. O método não deve ser diferente para cada iteração do processo (1ª parte). Convém que um método de gestão de riscos apropriado seja selecionado ou desenvolvido e leve em conta critérios básicos, tais como: critérios de avaliação de riscos, critérios de impacto e critérios de aceitação do risco (2ª parte). Convém que a organização avalie se os recursos necessários estão disponíveis para definir e implementar políticas e procedimentos, incluindo implementação dos controles selecionados (3ª parte).
A sentença está:
Correta somente em sua 2ª parte.
Correta somente em suas 1ª e 2ª partes.
Correta somente em suas 1ª e 3ª partes.
Correta somente em suas 2ª e 3ª partes.
Totalmente correta.
De acordo com a norma ISO/IEC 27001, ao estabelecer um Sistema de Gestão de Segurança da Informação (SGSI), a empresa deve
utilizar o processo de análise de riscos apresentado na referida norma.
ter a política do SGSI determinada pelo escritório de segurança da informação da empresa.
ter o escopo do SGSI definido com base nos limites e nas aplicabilidades da referida norma.
justificar a omissão de controles necessários que estejam previstos na referida norma por meio do processo de tratamento dos riscos de segurança da informação.
conduzir suas auditorias internas em intervalos regulares, a partir dos critérios e do escopo definidos para cada uma delas.
No contexto da tecnologia da informação e segurança de dados, a segurança da informação é garantida pela preservação de três aspectos essenciais, de acordo com o triângulo da figura abaixo:
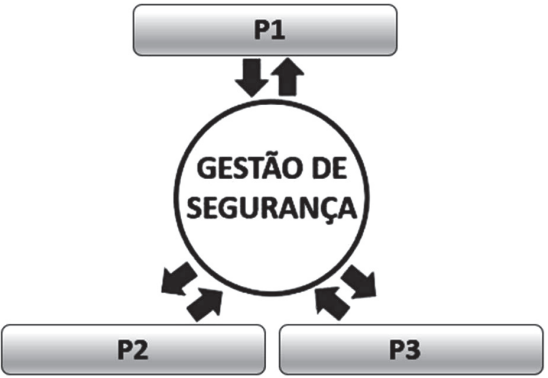
I. P1 – associada à ideia da capacidade de um sistema de permitir que alguns usuários acessem determinadas informações, ao mesmo tempo em que impede que outros, não autorizados, a vejam. Esse princípio é respeitado quando apenas as pessoas explicitamente autorizadas podem ter acesso à informação.
II. P2 – associada à ideia de que a informação deve estar disponível para todos que precisarem dela para a realização dos objetivos empresariais. Esse princípio é respeitado quando a informação está acessível, por pessoas autorizadas, sempre que necessário.
III. P3 – associada à ideia de que a informação deve estar correta, ser verdadeira e não estar corrompida. Esse princípio é respeitado quando a informação acessada está completa, sem alterações e, portanto, confiável.
Nessa situação, P1, P2 e P3 são denominados, respectivamente,
integridade, legalidade e privacidade.
disponibilidade, integridade e legalidade.
legalidade, privacidade e confidencialidade.
confidencialidade, disponibilidade e integridade.
privacidade, confidencialidade e disponibilidade.
Alguns cuidados deverão ser adotados pelos usuários no momento de criar suas senhas de acessos aos seus aplicativos. Os mesmos deverão ficar atentos para algumas regras de segurança. Sobre o tema segurança das informações e senhas de acessos, assinale a alternativa que não representa uma forma segura na criação de senhas de segurança.
Evite senhas fáceis, como nomes, datas de aniversário, placa de automóvel, número de telefone, nomes de filhos ou pais.
Tenha o hábito de alterar sua senha a cada período de dois a três meses de utilização.
Prefira memorizar sua senha, evitando anotações que possam torná-la conhecida por outras pessoas. Ou caso tenha dificuldades em memorizar, use a opção de salvála em telas de conexão ou programas de e-mail, dessa forma não precisará guardá-las anotadas em papeis.
Escolha senhas complexas, de preferência com oito dígitos, alfanuméricas, que intercalam números e letras, como por exemplo x7N0pq20.
A política de segurança define os direitos e as responsabilidades de cada um em relação à segurança dos recursos computacionais que utiliza e as penalidades às quais está sujeito, caso não a cumpra.
É considerada como um importante mecanismo de segurança, tanto para as Instituições como para os usuários, pois com ela é possível deixar claro o comportamento esperado de cada um. Desta forma, casos de mau comportamento, que estejam previstos na política, podem ser tratados de forma adequada pelas partes envolvidas.
A política de segurança pode conter outras políticas específicas, como:
I. Política de senhas: define as regras sobre o uso de senhas nos recursos computacionais, como tamanho mínimo e máximo, regra de formação e periodicidade de troca.
II. Política de backup; define as regras sobre a realização de cópias de segurança, como tipo de mídia utilizada, período de retenção e frequência de execução.
III. Política de privacidade: define como são tratadas as informações pessoais, sejam elas de clientes, usuários ou funcionários.
IV. Política de confidencialidade: define como são tratadas as informações institucionais, ou seja, se elas podem ser repassadas a terceiros.
V. Política de uso aceitável (PUA) ou Acceptable Use Policy (AUP): também chamada de "Termo de Uso" ou “Termo de Serviço”, define as regras de uso dos recursos computacionais, os direitos e as responsabilidades de quem os utiliza e as situações que são consideradas abusiva.
Apenas os Itens l, ll, lll e lV estão corretos.
Apenas os Itens Ill e V estão corretos.
Apenas os Itens l, ll, IV e V estão corretos.
Os itens l, ll, lll lV e V estão corretos.
A norma ABNT ISO 31000:2018 – Gestão de riscos – Diretrizes apresenta o processo de gestão de riscos, em que se destaca o processo de avaliação de riscos, que tem entre suas características:
ser um processo global de identificação de riscos, análise de riscos e avaliação de riscos.
ter o propósito de identificar riscos, antecipando, encontrando, reconhecendo e descrevendo riscos que possam ajudar ou impedir que uma organização alcance seus objetivos.
poder ser influenciado por divergências de opiniões, vieses, percepções de riscos e julgamentos, os quais devem ser desconsiderados no processo de análise.
envolver o cruzamento da probabilidade de eventos e consequências com a natureza e magnitude das consequências, usando uma matriz de riscos.
Para responder à questão 29, considere a Figura 1, que mostra um roteador, na qual se inseriu, intencionalmente, no local apontado pela seta nº 1, um retângulo, de modo a ocultar qualquer texto existente nesse local. Em 2018, detectou-se uma falha crítica de segurança nesse equipamento que afetou mais de 185 mil aparelhos. Esses roteadores tinham uma fragilidade de segurança que não impedia o seu uso normal e contínuo, mas possibilitava a execução remota de códigos maliciosos, sem o conhecimento ou autorização de seus usuários, sendo esta fragilidade uma porta de entrada para possíveis invasões.
Figura 1 – Roteador
Segundo a ISO/IEC 27000:2018, a fragilidade de segurança do roteador da Figura 1, que podia ser explorada por uma ou mais ameaças, caracterizava para esse equipamento:
I. Um risco residual.
II. Uma vulnerabilidade.
III. Uma falha de disponibilidade.
Quais estão corretas?
Apenas II.
Apenas III.
Apenas I e II.
Apenas II e III.
I, II e III.
De acordo com a norma ISO 27001, relacione a Coluna 1 à Coluna 2, associando os termos de políticas de segurança às suas respectivas definições.
Coluna 1
1. Normas.
2. Instruções.
3. Evidências.
4. Políticas.
5. Procedimentos.
Coluna 2
( ) Diretrizes que devem ser seguidas. Responde ao “porquê” de realizar a Segurança da Informação, definindo diretrizes genéricas do que deve ser realizado pela organização para alcançar a Segurança da informação.
( ) Regras básicas de como deve ser implementado o controle ou conjunto de controles, que foram definidos nas políticas. Respondem “o quê” fazer para se alcançar as diretrizes definidas na política de segurança.
( ) Atividades detalhadas de como deve ser implementado o controle ou conjunto de controles. Respondem “como” fazer cada item definido nas normas específicas e suas políticas.
( ) Descrição de uma operação ou conjunto de operações para a execução da implementação de controles de segurança da informação.
( ) Mecanismos adotados para permitir a coleta e comprovação da aplicação dos controles de segurança da informação, sua eficácia e eficiência. Permitirá a rastreabilidade e uso em auditorias.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
1 – 2 – 4 – 3 – 5.
2 – 1 – 3 – 5 – 4.
5 – 3 – 2 – 4 – 1.
4 – 1 – 5 – 2 – 3.
3 – 4 – 1 – 2 – 5.
A respeito de Gestão de Riscos, considere as seguintes assertivas, segundo a ABNT NBR ISO/IEC 27005:
I. O risco remanescente, após ser devidamente tratado, é chamado de risco contínuo.
II. A avaliação de riscos, sendo satisfatória, possibilita a implementação de controles na atividade "Tratamento de riscos", para reduzir, reter, evitar ou transferir riscos.
III. O processo de comparar os resultados da análise de riscos com os critérios de risco para determinar se o risco e/ou sua magnitude é aceitável ou tolerável chama-se avaliação de riscos.
Quais estão corretas?
Apenas II.
Apenas III.
Apenas I e II.
Apenas II e III.
I, II e III.
Em relação aos objetivos, segundo a NBR 27002:2005, item Controle de Acessos, subitem responsabilidades dos usuários, analise as opções abaixo, assinalando V, se verdadeiras, ou F, se falsas.
( ) Política de controle de acesso.
( ) Uso de senhas.
( ) Registro de usuários.
( ) Equipamento de usuário sem monitoração.
( ) Política de mesa limpa e tela limpa.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
V – V – F – F – V.
F – F – V – F – V.
F – V – V – V – F.
V – F – V – F – F.
F – V – F – V – V.
A Política de Segurança da Informação (PSI) possibilita o gerenciamento da segurança de uma organização. Sobre PSI, assinale a alternativa incorreta.
Estabelece regras e padrões para proteção da informação
Garantir que a informação não seja alterada ou perdida
Não compartilhar a informação para que a torne segura
Os controles devem ser definidos levando em conta as características de cada empresa
A Política de Segurança da Informação (PSI) é o conjunto de ações, técnicas e boas práticas relacionadas ao uso seguro de dados. Toda PSI se baseia nos 3 princípios básicos da segurança da informação.
Fonte: http://introduceti.com.br
Levando em consideração tais informações, marque o item que contêm um desses princípios:
Interoperabilidade;
Versatilidade;
Liberdade;
Disponibilidade.
Entre as Normas da ISO/IEC 27000, uma define os requisitos para um Sistema de Gestão da Segurança da Informação (SGSI), sendo a principal norma que uma organização deve utilizar como base para obter a certificação empresarial em gestão da segurança da informação. Por isso, é reconhecida como a única norma internacional que pode ser auditada e que define os requisitos para um Sistema de Gestão de Segurança da Informação (SGSI). Essa Norma é conhecida por
ISO/IEC 27001
ISO/IEC 27002
ISO/IEC 27003
ISO/IEC 27004
A norma ABNT NBR ISO/IEC 27002:2013 tem uma seção que trata da segurança de operações, cujo objetivo é garantir a operação segura e correta dos recursos de processamento da informação. Nesta seção, no que tange ao desenvolvimento, teste e produção de software, recomenda-se que
softwares em desenvolvimento e softwares em produção sejam sempre executados no mesmo sistema, processador, domínio ou diretório.
ambientes de desenvolvimento, teste e produção sejam separados para reduzir os riscos de acessos ou modificações não autorizadas no ambiente de produção.
compiladores, editores e outras ferramentas de desenvolvimento sejam completamente acessíveis aos sistemas operacionais.
usuários tenham um único perfil para sistemas de testes e em produção, para garantir que todos os aspectos desejados sejam testados.
dados sensíveis sejam copiados e utilizados nos ambientes de teste, independente dos controles, para obter maior precisão nos resultados dos testes.
Entre os aspectos existentes em uma Política de Segurança de Informação encontra-se a gestão de ativos, visto que “os ativos de negócio são necessários para uma organização; eles custam dinheiro ou possuem certo valor”. Acerca dessa temática, assinale a alternativa correta.
O dono de um ativo de negócio é aquele indivíduo que realizou seu processo de compra para a organização.
Ativos de negócio classificados como BYOD devem ser evitados da Política de Segurança da Informação.
Entre as informações relacionadas a um ativo de negócio que devem ser excluídas do relatório de auditoria, citam-se o formato, o custo inicial e o dono.
Entre os modelos existentes para exercer o controle sobre ativos de negócio, destacam-se o SWEbok, o CMMI e o SCRUM.
Pessoas e seus conhecimentos são entendidos como ativos de negócio.
De acordo com a norma NBR ISSO/IEC 27002:2005, técnicas e sistemas criptográficos devem ser usados para a proteção das informações que são consideradas de risco e para as quais outros controles não fornecem proteção adequada. Deve-se especificar na Política o uso de controles de criptografia para proteção das informações. Desta forma durante o processo de avaliação de riscos e classificação da informação deve-se determinar o nível de proteção a ser dado à determinada informação. Temos dois modelos de criptografia que são a Criptografia simétrica e Criptografia assimétrica.
Leia as afirmativas a seguir:
I. Criptografia simétrica ou algoritmo simétrico: é o tipo mais simples, usa somente uma chave, tanto para criptografar quanto para decriptar. Essa chave deve ser mantida secreta para garantir a confidencialidade da mensagem.
II. Criptografia assimétrica ou algoritmo assimétrico: é um algoritmo de criptografia que usa duas chaves: uma chave pública e uma chave privada, sendo a chave pública distribuída abertamente, enquanto a chave privada é mantida secreta.
III. Criptografia assimétrica ou algoritmo assimétrico: é o tipo mais simples, usa somente uma chave, tanto para criptografar quanto para decriptar. Essa chave deve ser mantida secreta para garantir a confidencialidade da mensagem.
IV. Criptografia simétrica ou algoritmo simétrico: é um algoritmo de criptografia que usa duas chaves: uma chave pública e uma chave privada, sendo a chave pública distribuída abertamente, enquanto a chave privada é mantida secreta.
V. Criptografia assimétrica ou algoritmo assimétrico: é um algoritmo de criptografia que usa duas chaves: uma chave pública e uma chave privada, sendo a chave privada distribuída abertamente, enquanto a chave pública é mantida secreta.
De acordo com as afirmativas acima, a alternativa correta é:
I e III
I e II
I e IV
II, III e V
A Norma NBR ISO/IEC 27005 (Tecnologia da Informação – Técnicas de segurança – Gestão de riscos da segurança da informação) define, em sua seção de termos e definições, o risco residual como sendo
a magnitude do risco, considerando as consequências e suas probabilidades.
o risco remanescente após o tratamento do risco inicialmente observado.
o processo de compreender a natureza do risco.
o processo global de identificação, análise e avaliação de riscos.
o processo de busca, reconhecimento e descrição de riscos.
A respeito do planejamento da política de segurança, segundo Nakamura e Geus (2007), no livro Segurança de Redes em Ambientes Cooperativos, assinale a alternativa que apresenta as opções que preenchem CORRETAMENTE a citação abaixo.
“O planejamento da política de segurança deve ser feito tendo como diretriz o caráter geral e abrangente de todos os pontos, incluindo as regras que devem ser obedecidas por todos. Essas regras devem especificar quem pode acessar quais recursos, quais são os tipos de usos permitidos no sistema, bem como os procedimentos e controles necessários para proteger as informações. Uma visão geral do planejamento pode ser observada, na qual a pirâmide mostra que as (os) _____________ ficam no topo, acima das (dos) _____________ e _____________.”
Normas, Políticas e Procedimentos.
Políticas, Procedimentos e Normas.
Procedimentos, Normas e Políticas.
Políticas, Normas e Processos.
Políticas, Normas e Procedimentos.



