







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Analise as afirmativas abaixo sobre o padrão de segurança da informação ISO 27001.
1. A classificação da informação prescrita pela ISO 27001 é composta das classificações: confidencial; uso interno; e pública.
2. A ISO 27001 especifica os requerimentos para estabelecer, implementar, manter e continuadamente melhorar as práticas de processos de segurança da informação em uma organização.
3. A versão da ISO 27001:2005 sofreu uma atualização em 2013 (ISO 27001:2013) que incorpora refinamentos como, por exemplo, controles de restrições à instalação de software e ambiente de desenvolvimento seguro.
Assinale a alternativa que indica todas as afirmativas corretas.
É correta apenas a afirmativa 3.
São corretas apenas as afirmativas 1 e 2.
São corretas apenas as afirmativas 1 e 3.
São corretas apenas as afirmativas 2 e 3.
São corretas as afirmativas 1, 2 e 3.
As ações preventivas em segurança da informação são as mais conhecidas e as mais baratas de se implementar. Seu objetivo principal é evitar que o desastre aconteça. Podem ser medidas simples, como “não traga comida para junto do computador, pois as migalhas podem cair no teclado e estragar esse dispositivo”.
Certo
Errado
O objetivo da política de segurança da informação é prover orientação e apoio da direção para a segurança da informação, de acordo com os requisitos do negócio e com as leis e regulamentações relevantes. Nesse sentido, assinale a alternativa incorreta a respeito dessa política.
Convém que a política de segurança da informação contemple requisitos oriundos da estratégia do negócio.
Convém que a política de segurança da informação contenha declarações relativas a processos para o tratamento dos desvios e exceções.
Convém que, no nível mais baixo, a organização defina uma política de segurança da in-formação que seja aprovada pela direção e estabeleça a abordagem da organização para gerenciar os objetivos de segurança da informação.
Convém que a política de segurança da informação contenha declarações relativas à atribuição de responsabilidades, gerais e específicas, para o gerenciamento da segurança da informação para os papéis definidos.
A norma NBR ISO/IEC 27001:2013 – Tecnologia da informação aborda, em seu item "6. Planejamento", diversos tópicos, tais como "Ações para contemplar riscos e oportunidades", "Avaliação de riscos de segurança da informação" e "Tratamento de riscos de segurança da informação", dentre outros. No contexto dessa norma, risco é caracterizado como:
Um ou mais eventos de segurança da informação indesejados ou inesperados, que comprometem as operações do negócio e ameaçam a segurança da informação.
Ocorrência identificada de um sistema, ou serviço, que indica uma possível violação da política de segurança da informação que possa ser relevante para a segurança da informação.
Combinação da probabilidade da ocorrência de um evento e de suas consequências para um sistema ou organização.
Causa potencial de um incidente indesejado, que pode resultar em dano para um sistema ou organização.
Fragilidade de um ativo ou grupo de ativos que pode ser explorada por uma ou mais ameaças.
Sobre o modelo “Plan-Do-Check-Act” (PDCA) presente na norma ISO 27001 em relação aos sistemas de gestão e segurança da informação (SGSI), assinale a alternativa correta.
O modelo PDCA é aplicado para estruturar todos os processos do SGSI.
O princípio de responsabilidade da OECD corresponde à etapa Plan do PDCA .
A etapa Act implementa e opera a política, os controles, os processos e os procedimentos.
A etapa Check estabelece procedimentos relevantes para a gestão de riscos.
A etapa Do executa ações corretivas e preventivas com base em resultados da auditoria.
Assinale a alternativa que apresenta, corretamente, os objetivos de controle e de controles segundo a norma ISO 27001.
A política de segurança da informação tem por objetivo gerenciar a segurança da informação dentro da organização.
Na gestão de ativos, a classificação da informação tem por objetivo alcançar e manter a proteção adequada dos ativos da organização.
Na segurança da informação, as áreas seguras têm por objetivo prevenir o acesso físico não autorizado, os danos e as interferências com as instalações da organização.
Na segurança em recursos humanos durante a contratação, deve-se assegurar que os funcionários, fornecedores e terceiros entendam suas responsabilidades e estejam de acordo com os seus papéis.
No gerenciamento das operações e comunicações, a segurança em redes tem por objetivo prevenir a divulgação não autorizada, a modificação, a remoção ou a destruição dos ativos e as interrupções das atividades do negócio.
Com relação aos níveis de classificação de informação, uma informação restrita possui o mais alto nível de confidencialidade.
Certo
Errado
No que diz respeito à Gestão de Segurança da Informação, a Gestão de Riscos consiste em direcionar, controlar e levar o risco relacionado à Segurança da Informação aos níveis aceitáveis para a organização. Neste contexto, observe a figura abaixo, que representa um processo de gestão de riscos.
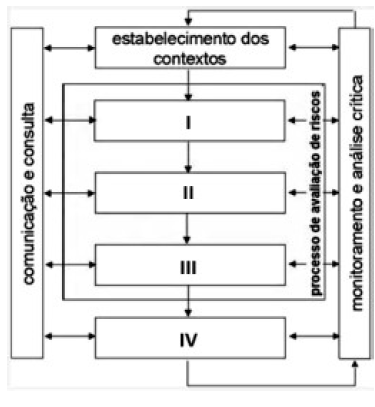
As etapas TRATAMENTO DE RISCOS, ANÁLISE DE RISCOS, IDENTIFICAÇÃO DE RISCOS e AVALIAÇÃO DE RISCOS correspondem na figura, respectivamente, aos seguintes identificadores:
IV, II, I e III
III, IV, II e I
II, I, III e IV
I, III, IV e II
A atual norma ISO/IEC 27001 é basicamente uma padronização/normalização referente à uma área específica de TI. Ela é considerada tipicamente como sendo:
um padrão para sistema para a gerência da qualidade
referência e normalização para a linguagem de programação C
um padrão para sistema de gestão da segurança da informação
uma orientação para avaliação e seleção de ferramentas CASE
Qual padrão ISO/IEC contém recomendações e melhores práticas de técnicas de segurança e controles de segurança da informação que incluam segurança física e do ambiente e também dos recursos humanos de uma organização?
ISO/IEC 9001
ISO/IEC 12207
ISO/IEC 27001
ISO/IEC 27002
ISO/IEC 27702
Leia as afirmativas a seguir:
I. Ao realizar o download de arquivos executáveis, o usuário deve certificar-se de que o site de origem é confiável e que o seu computador pessoal possui antivírus.
II. Assegurar que todas as contas existentes no computador tenham senha é uma forma de elevar a segurança do computador pessoal.
Marque a alternativa CORRETA:
As duas afirmativas são verdadeiras.
A afirmativa I é verdadeira, e a II é falsa.
A afirmativa II é verdadeira, e a I é falsa.
As duas afirmativas são falsas.
A política de segurança define os direitos e as responsabilidades de cada um em relação à segurança dos recursos computacionais que utiliza e as penalidades às quais está sujeito, caso não a cumpra.
É considerada como um importante mecanismo de segurança, tanto para as instituições como para os usuários, pois com ela é possível deixar claro o comportamento esperado de cada um. Desta forma, casos de mau comportamento, que estejam previstos na política, podem ser tratados de forma adequada pelas partes envolvidas.
Disponível em: https://cartilha.cert.br/mecanismos/ > Acesso: 31 de agosto de 2018.
São políticas específicas, dentre outras da política de segurança:
I- Política de senhas que define as regras sobre o uso de senhas nos recursos computacionais, como tamanho mínimo e máximo, regra de formação e periodicidade de troca.
II- Política de backup que define a hora do dia da realização dos backups.
III- Política de privacidade que define como são tratadas as informações pessoais, sejam elas de clientes, usuários ou funcionários.
Estão CORRETAS as afirmativas:
I e II apenas.
I e III apenas.
II e III apenas.
I, II e III.
Segundo a norma ABNT NBR ISO/IEC 27002:2013, são exemplos de tópicos de políticas orientadas aos usuários finais:
Backup, relacionamento na cadeia de suprimento e mesa limpa.
Controles criptográficos, dispositivos móveis e segurança física.
Segurança física e do ambiente, tela limpa e backup.
Segurança nas comunicações, tela limpa e uso aceitável.
Uso aceitável dos ativos, transferência de informações e restrições sobre o uso e instalação de software.
Sistemas Críticos são sistemas técnicos ou sociotécnicos dos quais as pessoas ou os negócios dependem. Se esses sistemas falharem ao desempenhar seus serviços conforme esperado, podem causar sérios problemas e prejuízos significativos. A propriedade emergente mais importante de um sistema crítico é a CONFIANÇA. Marque a opção que relaciona os atributos de sistema abrangidos pelo termo CONFIANÇA.
Disponibilidade, Confiabilidade, Segurança e Proteção.
Disponibilidade, Rastreabilidade, Segurança e Proteção.
Naturalidade, Rastreabilidade, Confiabilidade e Proteção.
Segurança, Velocidade, Interoperabilidade e Proteção.
Diponibilidade, Neutralidade, Segurança e Proteção.
Segundo a norma ABNT NBR ISO/IEC 27001:2013, quem deve estabelecer uma política de segurança da informação?
A alta direção da organização.
O setor de T.I. da organização.
O setor jurídico da organização.
Uma consultoria jurídica externa.
Um grupo de auditores independentes.
O responsável por classificar a informação no processo de classificação da informação deve ser o
proprietário do ativo da informação.
gerente de apoio operacional.
gerente de auditoria.
diretor de TI.
gestor de TI.
Faz parte do monitoramento e análise crítica do SGSI (Sistema de Gestão da Segurança da Informação) realizar análises críticas regulares da eficácia do SGSI, incluindo o atendimento da política e dos objetivos do SGSI, e a análise crítica de controles de segurança.
Certo
Errado
Leia as afirmativas a seguir:
I. Evitar o uso de opções como “Lembre-se de mim”, “Continuar conectado” e "Lembrar minha senha" são formas de elevar a segurança na internet ao utilizar o computador de terceiros.
II. Redjack (também conhecido como Cavalo de Tróia ou Spam) é um tipo de código malicioso capaz de se propagar automaticamente pelas redes, enviando copias de si mesmo, de computador para computador.
Marque a alternativa CORRETA:
As duas afirmativas são verdadeiras.
A afirmativa I é verdadeira, e a II é falsa.
A afirmativa II é verdadeira, e a I é falsa.
As duas afirmativas são falsas.
Leia as afirmativas a seguir:
I. A fim de manter a segurança das próprias informações, o usuário, ao se desfazer do seu dispositivo móvel, deve sempre evitar apagar as informações nele contidas, como senhas e dados pessoais.
II. Cavalo de Troia é o registro eletrônico composto por um conjunto de dados que distingue uma entidade e associa a ela uma chave pública.
Marque a alternativa CORRETA:
As duas afirmativas são verdadeiras.
A afirmativa I é verdadeira, e a II é falsa.
A afirmativa II é verdadeira, e a I é falsa.
As duas afirmativas são falsas.
É um documento que tem como principal objetivo registrar os princípios e as diretrizes de segurança adotados pela organização, a serem observados por todos os seus integrantes e colaboradores e aplicados a todos os sistemas de informação e processos corporativos. Trata-se:
do Plano de projeto.
do Plano de integração do projeto.
da Política de Segurança da Informação.
da Política de gestão integrada.
do Plano de gerenciamento de TI.



