







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre comunicação segura na web, analise as assertivas abaixo, assinalando V, se verdadeiras, ou F, se falsas.
( ) Quando o HTTP é usado sobre SSL/TLS, ele é denominado de HTTPS.
( ) 443 é a porta padrão do protocolo HTTPS.
( ) O SSL (Secure Sockets Layer) é uma versão mais segura e atualizada do TLS (Transport Layer Security).
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
F – F – F.
F – V – V.
V – V – F.
V – F – V.
V – F – F.
Ao se utilizar o HTTPS, uma sequência de passos denominada handshake precisa ser realizada para garantir a segurança da comunicação entre as partes.
Certo
Errado
Considere as afirmativas abaixo sobre redes de computadores e firewall e assinale a alternativa correta.
I. Com o comando telnet é possível identificar se uma porta remota não está ativa (listening).
II. Uma aplicação que se comunica via HTTPS obrigatoriamente roda na porta 443.
III. Um computador não necessita obrigatoriamente de um gateway em sua configuração de rede para o usuário navegar na Internet.
Somente as afirmativas I e III estão corretas.
Somente a afirmativa III está correta.
Somente as afirmativas II e III estão corretas.
Somente as afirmativas I e II estão corretas.
Todas as afirmativas estão corretas.
A navegação por meio de hiperlinks e a transferência de páginas web seguras é possível por meio do protocolo:
ISP
FTP
HTTP
SMTP
HTTPS
Quando os usuários começam a acessar um Web site seguro, usando HTTPS, os URLs são prefixados com https:// e o número da porta não é mais a porta HTTP 80 padrão.
Assinale a alternativa que indica corretamente o número da porta utilizada pelo protocolo HTTPS.
Porta 21
Porta 22
Porta 81
Porta 443
Porta 8080
Observe a figura apresentada.
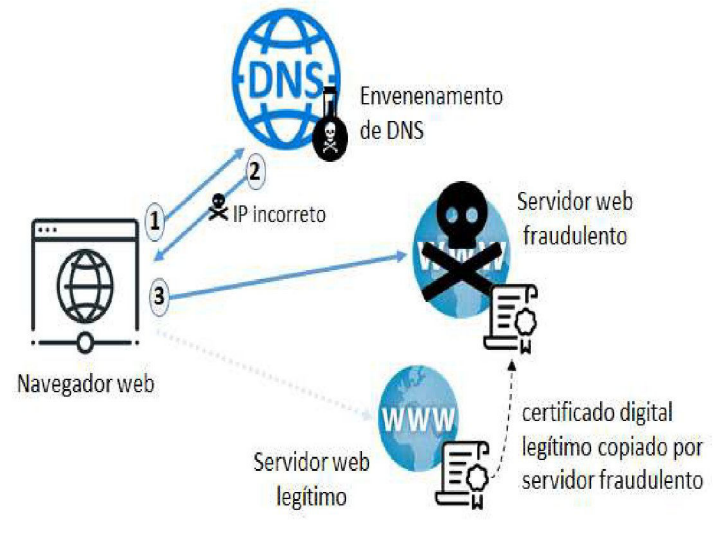
Considere o cenário apresentado em que um servidor de DNS é invadido e suas tabelas alteradas de forma que, ao tentar visitar o site www.banco.com.br, o endereço IP devolvido pelo DNS é o de um servidor web fraudulento, construído de forma a imitar o site legítimo. Suponha que o servidor original usa HTTPS, com um certificado válido, e que o administrador do servidor fraudulento também decida usar comunicações com HTTPS. Se o site fraudulento tentar utilizar o certificado digital do servidor legítimo como se fosse seu, pode-se afirmar que:
O navegador web deve informar que algo está errado, pois o servidor fraudulento não terá acesso à chave privada correspondente àquele certificado, algo necessário para se passar pelo dono legítimo do certificado.
Até que o certificado do servidor legítimo seja revogado, o navegador web não deve informar que algo está errado, pois até então o certificado utilizado pelo servidor fraudulento é válido.
O navegador web não deve informar que algo está errado, pois o certificado utilizado pelo servidor fraudulento permanecerá válido até a sua data de expiração.
A tentativa de copiar o certificado digital do servidor legítimo deve falhar, pois sites legítimos não entregam seus certificados a outros servidores, mas apenas a clientes.
O navegador web deve informar que algo está errado, pois o endereço IP do servidor fraudulento não será aquele informado no certificado digital copiado do servidor legítimo.
Ao acessarmos uma aplicação web diversos serviços são acionados, desde os serviços de gerenciamento de rede até a recepção das requisições pelos servidores de web/páginas, servidores de banco de dados, servidores de armazenamento de arquivos e outros. Com base nos servidores web/páginas, assinale a alternativa que apresenta qual é o principal protocolo para esta comunicação entre cliente-servidor.
FTP
HTTP/HTTPs
DNS
TCP/IP
Caso o usuário acesse uma página na internet e com um certificado digital de segurança, a conexão utilizada por esse usuário será apresentada
com cifra, de acordo com o uso de HTTPS.
sem cifra, segundo o uso de HTTP.
sem cifra para uso de 3G.
com cifra para uso de pendrive.
Para garantir a proteção das Redes de Computadores, um Firewall verifica informações provenientes da internet ou de outras redes, bloqueando ou permitindo a passagem desses dados para a rede interna. Para isso, regras são estabelecidas pelo profissional liberando ou bloqueando tráfego de dados em portas utilizadas pelos protocolos. Neste cenário, durante as atividades de manutenção em um computador com Windows, um técnico de suporte percebeu a necessidade de liberar no firewall do sistema operacional a entrada e saída de dados pelo protocolo HTTPS.
Assinale a alternativa que apresenta o número CORRETO da porta a ser liberada no Windows Firewall para os serviços HTTPS.
80.
8080.
433.
443.
O protocolo HTTPS possui as funcionalidades básicas do protocolo HTTP juntamente com uma funcionalidade adicional. Esta funcionalidade em questão é a
eliminação da necessidade de um servidor.
remoção de cookies durante a comunicação entre cliente e servidor.
utilização da porta de rede 22, o que garante um caminho seguro entre cliente e servidor.
utilização de criptografia nas mensagens trocadas entre cliente e servidor.
adoção do protocolo UDP em vez do TCP.
Um dos protocolos mais antigos utilizados na Internet é o HTTP, sendo que o HTTPS também é muito utilizado atualmente. Sobre esses protocolos, tem-se que a diferença entre eles é que o
HTTP exibe o conteúdo dos sites com menor resolução do que o HTTPS.
HTTP não consegue abrir páginas compactadas, ao contrário do HTTPS.
HTTPS é uma implementação do protocolo HTTP que inclui uma camada de segurança, com o protocolo TLS/SSL.
HTTPS é uma versão otimizada do HTTP, que permite a abertura de páginas com maior rapidez, sem outras diferenças.
HTTPS é uma versão para ser utilizada em dispositivos móveis, que possuem telas de pequenas dimensões, ao contrário do HTTP.
Um programador está desenvolvendo um aplicativo para funcionar junto à porta TCP/IP que trata de transferências HTTPS (Via TLS/SSL). Essa porta é a:
88
161
366
443
Em redes de computadores, o protocolo de comunicação utilizado na internet para garantir a segurança e a privacidade dos dados transmitidos por meio de comunicação criptografada é conhecido por:
Protocolo TCP/IP.
Protocolo HTTPS.
Protocolo FTP.
Protocolo SSH.
Protocolo DHCP.
Sobre os protocolos HTTP e HTTPS, analisar os itens abaixo:
I. No Modelo de Referência ISO OSI, o protocolo HTTP (Hypertext Transfer Protocol) opera na camada física.
II. O Comando POST de uma requisição HTTP é usado para enviar dados.
III. O protocolo HTTP possui uma variação denominada de HTTPS (Hypertext Transfer Protocol Secure). Essa variação do protocolo aumenta os índices de segurança da Internet de forma geral.
Está(ão) CORRETO(S):
Somente o item I.
Somente o item III.
Somente os itens I e II.
Somente os itens II e III.
Todos os itens.
Considerando o funcionamento da internet e os sistemas web, analise as assertivas e assinale a alternativa que aponta a(s) INCORRETA(S).
I. A internet utiliza predominantemente o protocolo TCP/IP para as comunicações, dividindo a informação em pacotes que podem seguir rotas distintas entre o remetente e o destinatário.
II. O HTTPS é uma variação do protocolo HTTP que não oferece qualquer tipo de segurança adicional em relação à privacidade dos dados transmitidos.
III. Os cookies, em sistemas web, são pequenos arquivos armazenados no cliente para manter informações entre sessões, como preferências do usuário ou dados de autenticação.
IV. A arquitetura RESTful se refere a uma estruturação das URIs em sistemas web de forma hierárquica, mas não implica em padrões de estado ou comunicação.
Apenas I.
Apenas II e III.
Apenas IV.
Apenas II e IV.
Apenas III e IV.
Qual a diferença entre o protocolo de rede HTTP e HTTPs?
Não há diferença interna entre eles, já que o “s” em HTTPs apenas indica que o Google reconhece um site como seguro.
O HTTPS possui protocolos de hierarquia que o HTTP não possui.
O HTTPs é apenas uma versão mais veloz do HTTP.
O HTTPs e o HTTP apenas são protocolos criados por empresas diferentes.
O HTTPS é uma versão segura do HTTP, que utiliza uma camada do protocolo de segurança TLS ou SSL para proteger a confidencialidade dos dados transmitidos.
Dentre os diversos protocolos utilizados na internet, um deles é responsável pelo transporte de dados, sendo não orientado à conexão e não confiável (podendo haver eventuais perdas de pacotes). Este protocolo, que é utilizado por diversas aplicações, é o
UDP.
HTTP.
HTTPS.
NTP.
SNMP.
Leia o caso a seguir.
Um funcionário precisa participar de um curso de formação profissional oferecido via EaD por meio do sistema Moodle. Para isso, ele conecta o seu laptop à rede da empresa em que trabalha. A rede de computadores da empresa possui um servidor DHCP disponível, fazendo com que o laptop receba uma configuração de endereçamento IP. Além disso, o site do Moodle está configurado com um certificado SSL/TLS.
Diante disso, ao acessar a página inicial do Moodle utilizando um navegador web, os seguintes protocolos são utilizados:
HTTP e UDP, sendo que o primeiro é um protocolo da camada de aplicação e o segundo um protocolo da camada de rede.
DNS e CSMA/CD, sendo que o primeiro é um protocolo da camada de aplicação e o segundo um protocolo da camada de rede.
HTTPS e TCP, sendo que o primeiro é um protocolo da camada de aplicação e o segundo um protocolo da camada de transporte.
FTP e IP, sendo que o primeiro é um protocolo da camada de aplicação e o segundo um protocolo da camada de enlace.
A Internet das Coisas (IoT) está presente praticamente em todas as áreas. Os sistemas que se utilizam a arquitetura de IoT, via de regra têm que manter comunicação de dados com outros sistemas, visando gravar dados para ferramentas de gerenciamento. Na comunicação, particularmente no quesito transporte de dados, os protocolos em uso são:
XMPP e MQTT
TCP e UDP
IPX e SPX
HTTP e HTTPs
Analise as afirmativas abaixo sobre HTTPS.
1. Por padrão, opera sobre a porta 443, em contraste com o HTTP, que opera sobre a porta 80.
2. Cookies em um site sobre HTTPS devem ter o atributo de segurança ativado para garantir a efetividade do protocolo.
3. Chaves públicas e privadas de prazo curto são empregadas para gerar chaves de sessão de prazo longo.
Assinale a alternativa que indica todas as afirmativas corretas.
É correta apenas a afirmativa 2.
São corretas apenas as afirmativas 1 e 2.
São corretas apenas as afirmativas 1 e 3.
São corretas apenas as afirmativas 2 e 3.
São corretas as afirmativas 1, 2 e 3.



