







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A crescente complexidade das ameaças cibernéticas e a necessidade de proteger informações sensíveis tornam a segurança de redes um pilar fundamental da infraestrutura tecnológica. Organizações dependem de diversas ferramentas, como firewalls, Redes Privadas Virtuais (VPNs) e sistemas de detecção/prevenção de intrusões (IDS/IPS), para estabelecer defesas robustas e proativas. Sobre os mecanismos e conceitos de segurança em redes, analise as afirmativas a seguir:
I.Firewalls do tipo stateful inspection (SPI) são capazes de monitorar o estado das conexões de rede em curso, permitindo o tráfego de resposta legítimo iniciado internamente e bloqueando pacotes não solicitados, o que representa uma evolução crucial em relação aos firewalls stateless, que filtram pacotes individualmente com base apenas nas regras configuradas, sem considerar o contexto da sessão.
II.Um Sistema de Detecção de Intrusões (IDS) e um Sistema de Prevenção de Intrusões (IPS) são ambos capazes de analisar tráfego de rede em busca de padrões de ataque conhecidos (assinaturas) e anomalias; a principal diferença, contudo, reside no fato de que o IDS, por operar de forma passiva, é otimizado para a análise de eventos em tempo real com maior profundidade, enquanto o IPS, devido à sua atuação inline e necessidade de baixa latência, prioriza a detecção de ameaças de alto volume, sendo menos eficaz na identificação de ataques furtivos e baseados em comportamento.
III.Redes Privadas Virtuais (VPNs) são projetadas para criar túneis criptografados sobre redes públicas, garantindo a confidencialidade e integridade da comunicação; entretanto, seu uso é uma medida fundamentalmente eficaz para prevenir ataques de negação de serviço distribuída (DDoS) contra a infraestrutura interna da organização, ao encapsular e filtrar preventivamente o volume total de tráfego de entrada.
É correto o que se afirma em:
I apenas.
II apenas.
I e III apenas.
I, II e III.
Assinale a opção que apresenta a correta relação entre Intrusion Prevention System (IPS) e chamadas de sistema de um Sistema Operacional.
IPS utiliza chamadas de sistema para realizar a criptografia de dados diretamente no kernel do sistema operacional.
As chamadas de sistema permitem que o IPS intercepte e monitore tráfego de rede em tempo real para detectar atividades suspeitas.
O IPS é um tipo de chamada de sistema que permite a execução de funções de segurança no nível de aplicação.
O IPS e as chamadas de sistema são independentes, pois o IPS atua apenas em rede e as chamadas de sistema são voltadas para o gerenciamento de processos.
O IPS depende de chamadas de sistema para modificar configurações de rede, como rotas e tabelas de endereçamento.
Ao ligar o computador, o monitor ITAUTEC modelo IPS236V, de fabricação da empresa LG está com defeito e apresenta a seguinte imagem:
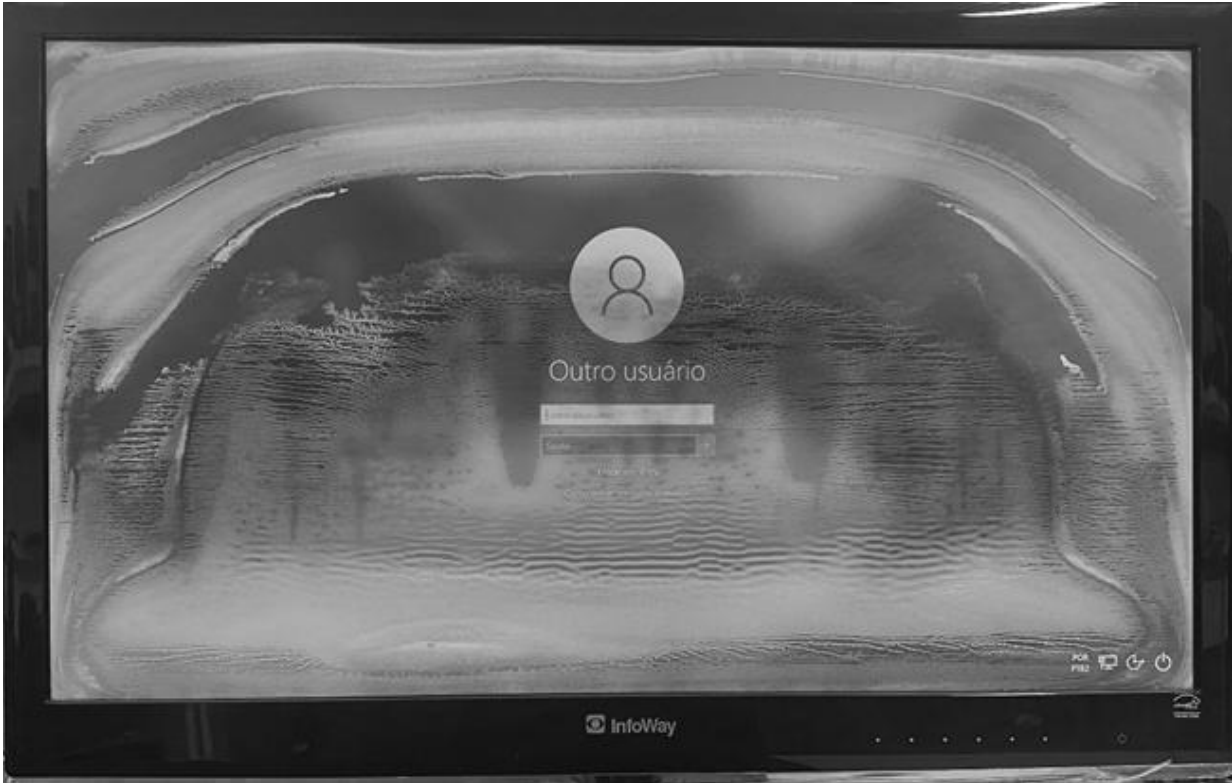
Fonte: FUNCERN, 2025.
É correto afirmar que defeitos desse tipo estão relacionados
à queima da camada de luz de fundo, com características marcantes de cores claras.
à queima da camada de transistor de película fina (TFT), responsável pelo filtro de cores.
ao vazamento da camada de cristal líquido e/ou danos nas camadas polarizadoras.
ao uso de placas de vídeo com memória RAM defeituosa, com falhas em pelo menos um CI.
Em uma arquitetura de segurança de rede moderna, firewalls e Sistemas de Detecção de Intrusão (IDS) são recursos comumente utilizados. Isso significa que os
sistemas de firewall atuam apenas na camada de aplicação, enquanto que os IDS operam na camada de rede, garantindo uma divisão clara de responsabilidades na filtragem de pacotes.
IDS substituem a necessidade de uso de firewalls, pois sua capacidade de inspeção profunda de pacotes (DPI) torna a filtragem tradicional obsoleta.
IDS e os sistemas de firewall usam a mesma tecnologia em camadas, mas os firewalls são versões simplificadas de IDS que não possuem capacidade para analisar tráfego de ameaças avançadas.
sistemas de firewall bloqueiam tráfego não autorizado com base em regras pré-definidas, enquanto que os IDS busca por padrões maliciosos, podendo integrar-se aos firewalls para bloquear ameaças.
Um Tribunal Regional do Trabalho precisa reforçar a segurança da informação em seus sistemas, garantindo a proteção dos dados processuais e a continuidade dos serviços digitais. A equipe de Ti promoveu um debate sobre a utilização de um Sistema de Prevenção de Intrusão (IPS) comparando-o a outras soluções. Eles concluíram corretamente que o
Firewall de borda substitui a necessidade de um IPS, pois sua função é suficiente para evitar todos os tipos de ataques e filtrar o tráfego malicioso antes que ele chegue aos servidores internos.
Sniffer de Rede é uma ferramenta mais eficaz do que um IPS, pois permite capturar e analisar pacotes de dados sem causar impacto na latência da rede do Tribunal.
IPS analisa o tráfego de rede em tempo real, identificando padrões suspeitos e bloqueando automaticamente atividades maliciosas antes que comprometam os sistemas do Tribunal, não sendo equivalente a um IDS, que apenas alerta sobre ameaças sem intervir ativamente.
WAF (Web Application Firewall) analisa registros de eventos e detecta anomalias de segurança em tempo real, além de bloquear ataques automaticamente, sendo uma alternativa ao IPS.
NAC (Network Access Control) é uma solução equivalente ao IPS, pois impede qualquer acesso não autorizado à rede do Tribunal, monitorando continuamente os dispositivos conectados.
Sobre IDS e IPS, analise as assertivas abaixo e assinale V, se verdadeiras, ou F, se falsas.
( ) IDS e IPS são protocolos modernos que comparam os pacotes de rede com um banco de dados de ameaças cibernéticas que contém assinaturas conhecidas de ataques cibernéticos. Eles sinalizam todos os pacotes que correspondem a essas assinaturas.
( ) OIPS, além de analisar pacotes, também pode bloqueá-los com base no tipo de ataque detectado, o que ajuda a interromper essas ameaças.
( ) O objetivo dos IPS é capturar pacotes perigosos e removê-los antes que atinjam seu destino.
( ) O IDS bloqueia diretamente o tráfego malicioso, enquanto o IPS apenas analisa o tráfego de rede para detectar assinaturas de ataques cibernéticos conhecidos.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
V-F-F-F.
F-F-V-V.
F-V-V-F.
V-F-F-V.
V-V-F-F.
Ferramentas e práticas de segurança são importantes para monitorar, detectar e prevenir possíveis ameaças na rede de empresas. Em relação a essas ferramentas e práticas, analise as assertivas a seguir:
I. As soluções IDS realizam a detecção de tráfegos suspeitos.
II. As ferramentas IPS atuam no bloqueio do tráfego malicioso.
III. As soluções IMPS realizam o monitoramento e a prevenção de ameaças na rede.
Quais estão corretas?
Apenas I.
Apenas I e II.
Apenas I e III.
Apenas II e III.
I, II e III.
Um IPS (intrusion prevention system) visa detectar e interromper um ataque, devendo esse sistema ficar no caminho em direção ao alvo e tomar decisões de aceitar ou descartar o tráfego em tempo real.
Certo
Errado
O sistema IDS (Intrusion Detection System) apenas detecta atividades suspeitas e gera alertas, enquanto o sistema IPS (Intrusion Prevention System) também é capaz de bloquear ativamente as ameaças detectadas.
Certo
Errado
O administrador de segurança do Tribunal de Justiça do Mato Grosso do Sul está implementando algumas regras no sistema de prevenção de intrusão (IPS) da rede local. Ele definiu um controle de acesso que determina quais usuários e dispositivos podem acessar um determinado host. Assim, se um usuário não autorizado tentar se conectar ao host, o IPS irá interrompê-lo.
O administrador de segurança está configurando um IPS baseado em:
assinatura;
anomalias;
políticas;
reputação;
análise de protocolo estável.
Os sistemas de detecção e prevenção de intrusão (IDS/IPS) são ferramentas essenciais na segurança de redes de computadores. Qual das seguintes alternativas apresenta corretamente a função principal desses sistemas?
IDS/IPS são usados principalmente para aumentar a velocidade de processamento de dados na rede.
O principal objetivo de um IDS/IPS é gerenciar o fluxo de e-mails para evitar spam.
A função principal de um IDS/IPS é otimizar a alocação de endereços IP na rede.
IDS/IPS são projetados para detectar e prevenir atividades não autorizadas em uma rede.
Com relação a tecnologias de segurança de rede, avalie se as afirmativas a seguir são verdadeiras (V) ou falsas (F).
( ) Um IPS é um sistema que busca detectar ataques em curso, e pode tomar uma ação automática para mitigar ou impedir o ataque.
( ) Um analisador de tráfego como o WireShark permite visualizar pacotes que trafegam pela rede desde que sua interface de rede não esteja em modo promíscuo.
( ) O NAT (Network Address Translation) pode ser divido em DNAT que altera o cabeçalho dos pacotes e SNAT que altera o payload dos pacotes.
As afirmativas são, respectivamente,
V – F – F.
F – F – F.
V – V – V.
V – F – V.
F – V – V.
Relacione as tecnologias com suas respectivas definições:
1. FIREWALL
2. IPS (Intrusion Prevention System)
3. IDS (Intrusion detection system)
4. WAF (Web Application Firewall)
( ) Age filtrando, monitorando e bloqueando pacotes de dados que são passados para um aplicativo online.
( ) Evita e impede ciberataques, com soluções ativas.
( ) Bloqueia o acesso de softwares suspeitos da internet que podem prejudicar o computador e acessar suas informações.
( ) Automatiza o procedimento de identificação de intruso, trabalhando de forma passiva.
Assinale a opção que indica a relação correta na ordem apresentada
1 – 3 – 4 – 2.
2 – 1 – 3 – 4.
3 – 2 – 1 – 4.
4 – 2 – 1 – 3.
3 – 4 – 2 – 1.
O Snort é o principal sistema de prevenção de intrusões (IPS) de código aberto utilizado pelo mercado, ele utiliza, por padrão, a seguinte biblioteca de coleta de dados para pacotes entrando e saindo de um host:
dump.
ipfw.
pcap.
ipq.
Um sistema de prevenção de intrusão (Intrusion Prevention System – IPS) é um ativo importante de um sistema de segurança. O Snort é o principal sistema de IPS de código aberto, e ele utiliza a seguinte biblioteca de coleta de dados para pacotes entrando e saindo de um host como padrão:
dump.
ipfw.
pcap.
ipq.
Considere a situação na qual um hacker invadiu a rede interna do TJ-AC e executou um mapeamento com objetivo de buscar serviços acessíveis. A partir de então, foi implementado um Sistema de Detecção de Intruso (IDS)/ Sistema de Prevenção de Intruso (IPS) que, tendo em vista a situação relatada, atende ao requisito de:
ser tolerante a falhas no sentido de ser capaz de se recuperar de quedas e reinicializações de sistema.
impor um sobrecusto computacional ao sistema no qual está executando.
impedir reconfiguração dinâmica, de forma que, caso seja invadido, seja necessário reiniciá-lo.
manter uma rotina de atualizações, de forma a se adaptar a mudanças no comportamento.
Sobre Intrusion Detection Systems (IDS) e Intrusion Prevention Systems (IPS), assinale a afirmativa correta.
Não é uma prática recomendada implantar IPSs em linha para interromper ataques ativamente.
Não é uma desvantagem de IDSs baseados em anomalias serem completamente cegos a novos ataques que ainda não foram registrados.
Um IDS, normalmente situado no limite de rede, realiza uma "inspeção superficial de pacote", analisando somente campos de cabeçalho, não se envolvendo com cargas úteis no datagrama (incluindo dados da camada de aplicação).
São razões pelas quais muitas organizações preferem o uso de IDS ao invés de IPS: ocorrência de tratamento indevido a falsos positivos e gargalo no tráfego da rede.
O IPS é um sistema passivo, limitado a monitorar e gerar alarmes ao detectar atividades suspeitas. Por outro lado, o IDS não só identifica, mas também pode bloquear o tráfego suspeito, adotando uma abordagem mais proativa na prevenção de intrusões.
A equipe de infraestrutura de uma empresa está avaliando a implementação de sistemas de detecção e prevenção de intrusão (IDPS - Intrusion Detection and Prevention Systems) para melhorar a segurança da rede. Durante uma sessão de treinamento, o gerente de segurança explica as diferenças entre IDS (Intrusion Detection System) e IPS (Intrusion Prevention System) e a importância de cada um no ambiente corporativo.
Qual das seguintes alternativas descreve CORRETAMENTE a principal diferença entre um Sistema de Detecção de Intrusão (IDS) e um Sistema de Prevenção de Intrusão (IPS)?
Um IDS é usado exclusivamente para detectar malware, enquanto um IPS é usado para prevenir ataques de negação de serviço.
Um IDS bloqueia ataques em tempo real, enquanto um IPS apenas monitora e gera alertas.
Um IDS é integrado diretamente aos firewalls, enquanto um IPS funciona de forma independente.
Um IDS monitora a rede e gera alertas sobre atividades suspeitas, enquanto um IPS pode bloquear ativamente essas atividades.
Um IDS precisa ser configurado manualmente para cada tipo de ataque, enquanto um IPS detecta e previne ataques automaticamente sem configuração prévia.
Associe os controles de segurança relacionados à solução para a segurança da informação com suas respectivas definições.
1. Firewall
2. Intrusion Detection Systems (IDS)
3. Intrusion Prevention Systems (IPS)
4. Antivírus software
( ) Previne, detecta e remove malware, incluindo vírus de computador, worms de computador, cavalos de Tróia, spyware e adware.
( ) É uma ferramenta de monitoramento em tempo integral colocada nos pontos mais vulneráveis ou pontos críticos das redes corporativas para detectar e deter intrusos continuamente.
( ) É uma ferramenta para monitorar o tráfego de rede e as atividades do sistema para prevenir e bloquear possíveis invasões ou ataques. Esta ferramenta é essencial para identificar e mitigar ameaças em tempo real, melhorando a postura geral de segurança de uma organização.
( ) Impede que usuários não autorizados acessem redes privadas. É uma combinação de hardware e software que controla o fluxo de tráfego de entrada e saída da rede.
Assinale a opção que indica a relação correta, na ordem apresentada.
1 – 2 – 3 – 4.
2 – 1 – 3 – 4.
4 – 2 – 3 – 1.
3 – 2 – 1 – 4.
4 – 3 – 2 – 1.
A EPE está implementando diversas tecnologias para aumentar a segurança de sua rede. Entre essas tecnologias estão os sistemas de detecção de intrusão (IDS) e os sistemas de prevenção de intrusão (IPS), protocolos como SSL e TLS e ferramentas de monitoramento de tráfego e sniffers.
Sobre essas medidas, analise as afirmativas a seguir
I. Os sistemas de detecção de intrusão (IDS) apenas monitoram e alertam sobre atividades suspeitas, sem tomar medidas para bloqueá-las.
II. Os protocolos SSL e TLS são utilizados para garantir a comunicação segura através da criptografia dos dados em trânsito.
III. Os sniffers de rede são ferramentas usadas para bloquear o tráfego de rede não autorizado.
Está correto o que se afirma em
I, apenas.
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.



