








Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Um tribunal está padronizando o deploy do serviço api-judicial em Kubernetes. O time de infraestrutura propõe o seguinte manifesto:
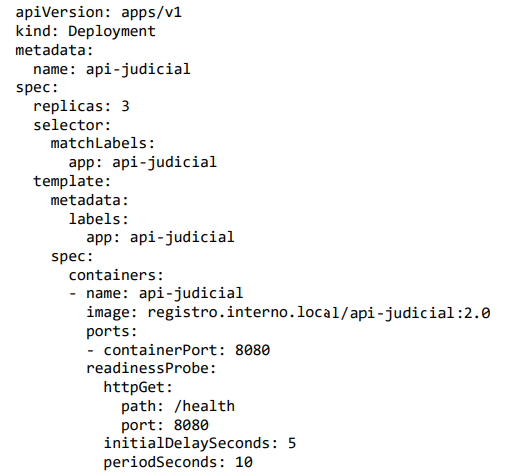
Com base nesse manifesto e em conceitos de Kubernetes (contêineres, pods e orquestração), analise as afirmativas a seguir.
I. O objeto Deployment gerenciará ReplicaSets e pods de modo que, em condições normais, haja até 3 pods prontos (readiness OK) associados ao rótulo app: api-judicial.
II. A readinessProbe evita que o Service associado (caso exista) encaminhe tráfego para pods cujo endpoint /
III. Se o time alterar apenas o campo image para uma nova versão e aplicar o manifesto com kubectl apply -f, o Deployment poderá realizar um rolling update, substituindo gradualmente os pods antigos pelos novos, desde que não haja alteração no seletor (selector.matchLabels).
Está correto o que se afirma em:
I, apenas;
II, apenas;
III, apenas;
II e III, apenas;
I, II e III.
Assinale a opção que apresenta a ferramenta que executa a orquestração de contêineres, gerencia a implantação, automatizando a implantação e o escalonamento de aplicativos em contêineres.
Docker.
KVM.
IaaS.
VMware.
Kubernetes.
No Kubernetes, um Pod só pode executar um único contêiner, impossibilitando-se o compartilhamento nativo de recursos de rede e armazenamento.
Certo
Errado
Considere a seguinte situação hipotética:
Uma equipe de desenvolvedores está convertendo uma aplicação monolítica para uma arquitetura baseada em microsserviços implantada em Kubernetes. Atualmente, os serviços se comunicam livremente dentro do cluster porque estão na mesma rede interna. Um dos desenvolvedores argumenta que, por estarem “dentro da rede corporativa”, não é necessário implementar autenticação mútua entre os serviços, apenas autenticação na API Gateway externa.
Durante uma revisão de segurança, verificou-se que, caso um único pod seja comprometido, um atacante poderia se movimentar lateralmente e acessar outras aplicações internas.
Considerando o modelo Zero Trust, assinale a alternativa que representa a ação CORRETA que a equipe deve implementar para prevenir o risco descrito:
Implementar autenticação mútua (mTLS) entre os microsserviços, aplicar políticas de autorização baseadas em identidade de workload e restringir comunicação via políticas de rede no cluster.
Segmentar a rede e restringir o acesso externo via API Gateway para permitir comunicação interna irrestrita entre os microsserviços.
Criar regras de firewall, permitindo tráfego apenas entre IPs previamente cadastrados dos pods confiáveis e implementar autenticação multifator nas aplicações.
Aumentar o nível de logs e monitoramento dos microsserviços para detectar movimentação lateral após ela ocorrer.
O seguinte arquivo de configuração de um Pod foi obtido da documentação da ferramenta Kubernetes, com adaptações, para demonstrar o funcionamento de liveness probes:
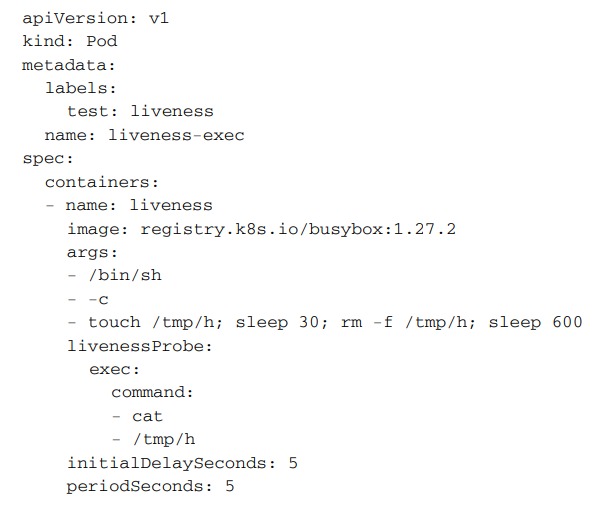
No contexto do arquivo apresentado, assinale a alternativa correta.
O Pod possui três containers, conforme definidos na seção args.
Quando o container é iniciado, o comando registry.k8s.io/busybox:1.27.2 é executado.
Nos primeiros 30 segundos de vida do container, ele é considerado saudável.
O liveness probe é realizado por meio de uma requisição HTTP que usa o método GET.
Após 5 segundos da inicialização do container, ele é interrompido e recriado.
O IFCE decidiu modernizar sua infraestrutura de serviços digitais, migrando aplicações para contêineres. O analista de TI foi designado para implantar um cluster Kubernetes para hospedar o sistema de gestão de documentos digitais sem necessidade de identidade de Pod estável ou armazenamento persistente por réplica, garantindo alta disponibilidade e escalabilidade automática. Durante o planejamento, identificaram-se três requisitos operacionais: (1) os Pods do sistema devem ser automaticamente reiniciados em caso de falha sem intervenção manual; (2) o número de réplicas deve ser ajustado automaticamente conforme a utilização de CPU; (3) o sistema deve ser acessível externamente via HTTPS, com roteamento baseado em nome de host (Host-based routing). Quais recursos nativos do Kubernetes atendem, respectivamente, a esses três requisitos?
StatefulSet, Horizontal Pod Autoscaler (HPA) e Ingress com TLS.
Deployment, CronJob e ClusterIP Service.
DaemonSet, Vertical Pod Autoscaler (VPA) e NodePort Service.
ReplicaSet, CronJob e LoadBalancer Service.
Deployment, Horizontal Pod Autoscaler (HPA) e Ingress com TLS.
O Kubernetes é a principal plataforma de orquestração de contêineres utilizada em ambientes de produção. Sobre os componentes e os recursos do Kubernetes, assinale a alternativa INCORRETA.
O componente etcd é um banco de dados distribuído de chave-valor que armazena o estado completo do cluster Kubernetes – configurações, metadados de objetos e estado desejado –, sendo um componente crítico do plano de controle (control plane) e ponto único de verdade do cluster.
O kube-scheduler é o componente responsável por observar Pods recém-criados sem nó atribuído e selecionar o nó mais adequado para sua execução, levando em consideração fatores como recursos disponíveis, afinidade/antiafinidade, tolerâncias de taint e políticas de spread.
Um ConfigMap no Kubernetes armazena dados de configuração não sensíveis em pares chave-valor, separando configurações da imagem do contêiner, enquanto um Secret armazena dados sensíveis (como senhas e tokens) com codificação base64 – o que não constitui criptografia, sendo recomendado habilitar criptografia em repouso no etcd para dados de Secrets.
Um Namespace no Kubernetes fornece isolamento completo de rede entre Pods de Namespaces distintos por padrão, garantindo que Pods em um Namespace não consigam se comunicar com Pods de outro Namespace sem a criação explícita de regras de firewall no cluster.
O PersistentVolume (PV) é um recurso de armazenamento do cluster provisionado pelo administrador ou dinamicamente por um StorageClass, enquanto o PersistentVolumeClaim (PVC) é a solicitação de armazenamento feita pelo usuário ou Pod, representando uma abstração entre a carga de trabalho e o armazenamento físico subjacente.
Analise as afirmativas abaixo sobre orquestração de containers com Kubernetes.
1. Um Pod é a menor unidade de implantação no Kubernetes e pode conter um ou mais containers que compartilham recursos de rede e armazenamento.
2. O Deployment é um objeto do Kubernetes responsável por gerenciar a criação e a atualização de um conjunto de réplicas de Pods.
3. O Service é utilizado para expor uma aplicação executada em um conjunto de Pods como um serviço de rede, com um ponto de acesso estável.
Assinale a alternativa que indica todas as afirmativas corretas.
É correta apenas a afirmativa 1.
É correta apenas a afirmativa 3.
São corretas apenas as afirmativas 1 e 2.
São corretas apenas as afirmativas 2 e 3.
São corretas as afirmativas 1, 2 e 3.
O Kubernetes é uma plataforma de orquestração de containers amplamente adotada em ambientes de desenvolvimento de software para automatizar a implantação, o escalonamento e o gerenciamento de aplicações conteinerizadas. Sobre os componentes e conceitos fundamentais do Kubernetes, assinale a alternativa INCORRETA.
O componente etcd armazena o estado e as configurações do cluster em memória volátil, perdendo todas as informações ao reiniciar o nó do plano de controle e exigindo reconfiguração manual completa do cluster após cada reinicialização.
O Pod é a menor unidade implantável no Kubernetes, podendo conter um ou mais containers que compartilham o mesmo endereço IP de rede e os volumes de armazenamento definidos para aquele Pod.
O componente kube-scheduler do plano de controle é responsável por selecionar em qual nó do cluster cada Pod recém-criado será executado, com base nos recursos disponíveis e nas restrições de afinidade definidas.
O objeto Deployment gerencia um conjunto de réplicas de Pods, assegurando que o número desejado de instâncias permaneça em execução e permitindo atualizações contínuas sem interrupção do serviço disponibilizado.
O objeto Service define uma política de acesso estável a um conjunto de Pods, oferecendo um endereço IP e porta fixos para o acesso interno ou externo, independentemente da substituição ou recriação dos Pods.
Docker e Kubernetes são software intercambiáveis em qualquer ambiente, pois ambos criam, executam e orquestram contêineres de forma idêntica.
Certo
Errado
O TJRJ adota práticas GitOps, guardando sua infraestrutura como código no repositório Git repo. O código em repo gerencia o cluster Kubernetes K. A equipe de analistas do tribunal configurou em K um operador de GitOps MG que tem acesso ao repositório repo.
Em um fluxo GitOps padrão, é esperado que o operador MG:
enfileire os efeitos das alterações detectadas em repo e aguarde o disparo de um único comando apply pelo admin;
reconcilie o estado atual do cluster K com o estado desejado, definido em repo, sem reverter para o último estado saudável em caso de falha;
reconcilie o estado atual do cluster K com o estado desejado, definido em repo, revertendo para o último estado saudável em caso de falha;
reconcilie o estado atual de repo com o estado desejado, definido em cluster K, revertendo para o último estado saudável em caso de falha;
enfileire os efeitos das alterações detectadas em repo e realize testes automatizados de integração com o estado atual de cluster K, notificando o resultado via service admin.
O analista Kevin administra o cluster Kubernetes K. A fim de garantir que certos serviços críticos rodem apenas em nós dedicados de K, Kevin utilizou uma combinação de funcionalidades do Kubernetes. A funcionalidade A foi usada para orientar os nós dedicados de K a repelir o agendamento de pods que não apresentem determinada combinação de chave e efeito. A funcionalidade B foi usada para descrever a necessária combinação de chave e efeito na especificação dos pods dos serviços críticos em K.
As funcionalidades A e B do Kubernetes, utilizadas por Kevin em K, são, respectivamente:
taints e tolerations;
tolerations e taints;
node affinity e taints;
tolerations e node affinity;
node affinity e tolerations.
Identifique os 4Cs que representam as camadas essenciais de segurança do Kubernetes.
1. Caution
2. Creation
3. Cluster
4. Credentials
5. Cloud
6. Container
7. Code
Assinale a alternativa que indica todos os itens corretos.
São corretos apenas os itens 1, 2, 4 e 6.
São corretos apenas os itens 1, 3, 5 e 7.
São corretos apenas os itens 1, 4, 5 e 7.
São corretos apenas os itens 3, 4, 6 e 7.
São corretos apenas os itens 3, 5, 6 e 7.
Na arquitetura de cluster usada no Kubernetes, uma função do componente kubelet consiste em
gerenciar os contêineres em um nó, garantindo que todos os contêineres descritos na especificação de pods do nó estejam ativos e funcionando corretamente.
escalonar contêineres para executarem em pods específicos visando à otimização do uso de recursos e ao balanceamento de carga em um nó.
armazenar informações de estado do cluster para uso na recuperação dos nós após a ocorrência de falhas.
controlar o mapeamento de endereços IP e números de porta para tornar os contêineres acessíveis externamente.
O Kubernetes não dispõe de mecanismos de balanceamento de carga para distribuir o tráfego de rede entre containers.
Certo
Errado
Kubernetes é uma plataforma open-source de orquestração de contêineres projetada para automatizar a implantação, a escalabilidade e o gerenciamento de aplicativos em contêineres. Originalmente desenvolvida pelo Google, é amplamente adotada em ambientes de produção, especialmente em sistemas distribuídos que envolvem múltiplos contêineres. Nesse contexto, assinale a alternativa que apresenta a unidade mais básica de implantação, dentro de um cluster Kubernetes, responsável por executar um ou mais contêineres.
Pods.
ConfigMap.
Etcd.
Helm.
Kube-Proxy.
Os pods do kubernets são a base da modernização de aplicativos e permitem que se desenvolvam aplicativos rapidamente.
Com relação aos pods, analise os itens a seguir.
I. Um Pod representa uma coleção de imagens de aplicativos e volumes que podem ser executados em um mesmo ambiente de produção.
II. Pods, e não os contêineres, são o menor artefato implementável em um cluster Kubernetes. Ou seja, todas as imagens em um Pod estão em uma mesma máquina. Cada imagem dentro de um Pod é executada em seu próprio cgroup, no entanto, compartilham uma série de namespaces do Linux.
III. Os aplicativos em execução no mesmo Pod compartilham o mesmo endereço IP, o mesmo conjunto de portas (namespace de rede), têm o mesmo nome de hostname (namespace UTS) e podem se comunicar usando canais de comunicação entre processos nativos em filas de mensagens do System V IPC ou POSIX (namespace IPC). No entanto, os aplicativos em diferentes Pods são isolados uns dos outros; possuem diferentes endereços IP e hostnames distintos.
Está correto o que se afirma em:
II e III, apenas.
I e II, apenas.
III, apenas.
II, apenas.
I, apenas.
Qual alternativa melhor descreve o uso de probes?
livenessProbe reinicia contêiner quando não saudável; readinessProbe indica pronto para tráfego; startupProbe dá tempo extra de inicialização para apps lentas.
readinessProbe reinicia contêiner travado; livenessProbe apenas controla tráfego.
startupProbe serve para o HPA ajustar réplicas conforme CPU.
Probes substituem o HEALTHCHECK do Docker e não dependem do kubelet.
Todas as probes são equivalentes e podem ser trocadas sem efeito.
Uma equipe de software decide migrar suas aplicações para ambientes baseados em containers, visando facilitar o ciclo de desenvolvimento, padronizar ambientes e otimizar a entrega contínua. Entre as opções, a equipe adota o Docker para empacotamento e orquestra os serviços com ferramentas como Docker Compose e Kubernetes. Nesse sentido, sobre containers e seu uso em ambientes modernos de TI, assinale a alternativa correta.
Embora vantajoso, o uso de containers dificulta o empacotamento de aplicações com suas dependências, exigindo configuração manual dos ambientes diretamente no sistema operacional hospedeiro.
Os containers garantem isolamento de processos, mas compartilham o kernel do sistema operacional, permitindo execução eficiente e leve em comparação às máquinas virtuais tradicionais.
Docker Compose é uma ferramenta que realiza o build das imagens, mas impossibilita o gerenciamento simultâneo de múltiplos serviços.
O uso de containers pode limitar a escalabilidade automática das aplicações, mesmo quando utilizado com plataformas como Kubernetes.
Cada container possui um sistema operacional completo, incluindo interface gráfica e serviços do host, para funcionar corretamente.
O Rancher pode provisionar o Kubernetes de um provedor hospedado ou importar clusters do Kubernetes existente em execução em qualquer lugar, permitindo, ainda, o monitoramento e a emissão de alerta para clusters e seus recursos.
Certo
Errado



