




Questões de Concurso sobre Mecanismos de controle de acesso aos dados


Disciplina 1
Assunto 13
Banca
Instituição
Cargo
Ano
Carreira
Área de formação
Escolaridade
Dificuldade
 
Comentários:
Professores
Alunos
Meus Comentários
Vídeo
 
Minhas questões:
Resolvidas
Não resolvidas
Certas
Erradas
 
Tipo de questão:
Certo e errado
Múltipla escolha
Incluir questões:
Anuladas
Desatualizadas
 
Questões:
Todas as questões
 
Filtro simplificado
 
Questões
Todas as questões
 
67 questões encontradas
Questões por página
20
Mais recentes
 

Analise as seguintes afirmativas sobre segurança e autorização em bancos de dados e assinale com V as verdadeiras e com F as falsas.

( ) A conta do administrador de banco de dados permite a outorga e revogação de privilégios de acesso a outros usuários.

( ) O privilégio de escrita também garante o privilégio de leitura.

( ) O controle de acesso mandatório com classes de segurança é o mais comum nos SGBDs.

( ) O poder de propagação de privilégios de um usuário pode ser controlado.

Assinale a alternativa que apresenta a seqüência de letras CORRETA.


A

(F) (V) (F) (V)


B

(F) (V) (V) (F)


C

(V) (F) (F) (V)


D

(V) (F) (V) (F)

Analise as seguintes afirmações relativas à Análise e Gerenciamento de Riscos no Gerenciamento de Projetos:
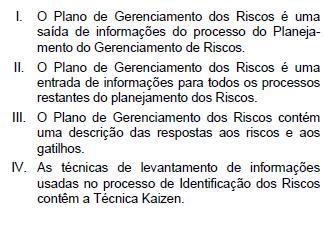
Imagem associada para resolução da questão

Indique a opção que contenha todas as afirmações verdadeiras.


A

I e II


B

II e III


C

III e IV


D

I e III


E

II e IV

Quando um sistema utiliza um Banco de Dados, o SGBD é responsável por controlar os acessos concorrentes aos dados compartilhados, prover meios para acesso aos dados e implementar mecanismos por meio dos quais seja possível manter a consistência dos dados em caso de falhas. Com relação ao controle do acesso a um Banco de Dados, é correto afirmar que os bloqueios


A

exclusivos e compartilhados são usados para garantir que um recurso possa ser modificado.


B

de atualização assinalam que uma transação pretende modificar um recurso. Várias transações podem manter simultaneamente um bloqueio de atualização em um mesmo recurso.


C

exclusivos são usados para garantir que um recurso possa ser lido. Várias transações podem manter simultaneamente um bloqueio exclusivo em um mesmo recurso.


D

compartilhados são usados para garantir que um recurso possa ser lido. Nenhuma transação pode modificar os dados de um recurso enquanto existir um bloqueio compartilhado nesse recurso mantido por outra transação.


E

exclusivos permitem que tanto o bloqueio compartilhado quanto o de atualização possam ser concedidos simultaneamente para o recurso em questão, desde que o de atualização aguarde a liberação do exclusivo para validar a modificação nos dados envolvidos.

A análise dos riscos de TI devem basear-se, principalmente,


A

nos tipos de ameaça e nas medidas de proteção.


B

nos tipos de ameaça e na gravidade das conseqüências.


C

nos tipos de ameaça e nas probabilidades de ocorrência.


D

nas probabilidades de ocorrência e nas medidas de proteção.


E

nas probabilidades de ocorrência e na gravidade das conseqüências.

   
Gerar simulado

