








Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
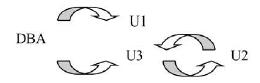
O seguinte gráfico de autorização de acesso não permite que o usuário U2 tenha autorização de acesso, a não ser que a autorização de U3 seja revogada.
Na administração de um banco de dados, deve-se ter um especialista em segurança para a proteção do banco contra ameaças, visto que segurança não é responsabilidade do administrador de banco.
A integridade e a disponibilidade da informação no gerenciamento de banco de dados são princípios de segurança preservados pelas atividades de backup e restore.
Certo
Errado
Quando uma regra de integridade referencial é violada, o procedimento normal a ser adotado é rejeitar a ação que ocasionou essa violação.
Criação de contas de usuários, concessão e revogação de privilégios, assim como atribuição de níveis de segurança, são atribuições da conta de sistema e não, da conta de DBA.
Os privilégios no nível de atributo e no nível de relação base ou virtual são definidos para SQL2 e podem tornar complexa a criação de contas com privilégios limitados.
A especificação de privilégios por meio de visões é um mecanismo de autorização obrigatório.
O privilégio no nível de tabela estabelece privilégios específicos de cada conta, independentemente das relações existentes no banco de dados.
A auditoria de banco de dados tem por finalidade a revisão do log do sistema (audit trail), para exame de acesso e operações de usuários.
Certo
Errado
Uma política de senhas embasada no uso do algoritmo MD5 produzirá, de forma geral, um sistema com menos vulnerabilidades, quando comparada à adoção do algoritmo SHA. Em ambos os casos, estar-se-á buscando em maior escala o aumento da integridade do sistema e, em menor escala, da sua disponibilidade.
O emprego de mecanismos de controle de acesso obrigatório ou mandatório possibilita o alcance de segurança multinível em bancos de dados, algo que é bem mais difícil de ser alcançado com mecanismos de controle de acesso flexíveis ou discricionários. No primeiro caso, são empregados esquemas de classificação da informação. No último, em geral, empregam-se listas de controle de acesso.
A habilitação de rastros de auditoria em um SGBD favorece em maior escala a privacidade e, em menor escala, a confidencialidade.
A utilização de senhas é um dos mecanismos de segurança que pode ser utilizado para restringir acesso ao banco de dados. Por meio do comando CREATE PROFILE, é possível estabelecer o tempo máximo de utilização de uma senha.
Considere as seguintes afirmativas sobre segurança no SQL Server.
I. Roles podem ser interpretados como grupos de usuários para os quais as permissões podem ser atribuídas em bloco.
II. Um usuário que não seja DBA (sysadmin) jamais pode atribuir permissões para outros usuários.
III. É possível designar permissões para registros completos, mas não para colunas isoladas.
Sobre as afirmativas, pode-se concluir que:
nenhuma está correta;
somente I está correta;
somente I e II estão corretas;
somente II e III estão corretas;
todas estão corretas.
A respeito de segurança de dados, é INCORRETO afirmar:
O local contendo os sistemas de computador deve ser fisicamente seguro contra entradas diretas ou clandestinas de intrusos.
Os usuários devem ser cuidadosamente autorizados para reduzir a chance de qualquer fornecimento de acesso a um intruso em troca de suborno ou outros favores.
A debilidade na segurança do sistema operacional pode servir como meio de acesso não autorizado aos dados.
Alguns usuários podem ter autorização de acesso somente a uma porção limitada do banco de dados.
Nunca deve ser permitido o acesso remoto às informações, seja por meio de terminais ou redes.
Considere as seguintes afirmativas sobre a implementação de segurança em sistemas gerenciadores de bancos de dados:
I. Roles caracterizam conjuntos de permissões que podem ser atribuídas conjuntamente a um grupo de usuários ou a um usuário específico.
II. Um recurso caracteriza um objeto que pode ser alvo de uma política de segurança. Uma tabela relacional pode ser um recurso, mas uma view, não.
III. Num comando de atribuição de permissões, normalmente a opção with grant indica que quem recebe uma permissão tem o poder de atribuí-la a outrem.
Pode-se concluir que:
nenhuma afirmativa está correta;
somente a afirmativa III está correta;
somente as afirmativas I e II estão corretas;
somente as afirmativas I e III estão corretas;
todas as afirmativas estão corretas.
Um bastion host é empregado para isolar os acessos ao servidor de banco de dados de uma rede, de forma que somente usuários autorizados tenham acesso a esse servidor.



