







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Endereços IP de classe A, B e C são identificados por um número no primeiro octeto, enquadrado numa determinada faixa. Considerando que, na classe A, esse número está na faixa que vai de O a 127, as faixas para as classes B e C são, respectivamente:
de 128 até 159 e de 160 até 223
de 128 até 159 e de 160 até 255
de 128 até 191 e de 192 até 223
de 128 até 191 e de 192 até 255
Os servidores DNS são os responsáveis por localizar e traduzir para números IP os endereços dos sites digitados nos browsers. Se um internauta quiser ter um site próprio, ele precisa registrar o domínio e, se este tiver que terminar com .br, o procedimento pode ser feito no site Registro.br.
Quando se registra um domínio e se contrata um serviço de hospedagem, este pode oferecer subdomínios baseados em seu endereço para que o contratante possa acessar serviços de e-mail, servidor de FTP, entre outros. Em relação aos registros de DNS, três tipos são caracterizados como:
I. São os parâmetros que devem ser configurados para contas de e-mail no domínio (@seusite.com.br), por exemplo.
II. Indicam o início de uma zona, isto é, de um conjunto de registros localizado dentro de um espaço de nomes de DNS.
III. Servem para criar redirecionamentos para domínios ou subdomínios. É este parâmetro que dever ser utilizado, por exemplo, para criar um endereço do tipo blog.seusite.com.br
Os tipos de domínios caracterizados em I, II e III são, respectivamente:
MX, SOA e CNAME
NS, SRV e TXT
NS, SRV e CNAME
MX, SOA e TXT
O IPv6 é a versão mais recente do chamado Internet Protocol - IP, o padrão usado para a comunicação entre todos os computadores ligados à Internet. Uma característica fundamental do protocolo IP é que define para cada computador, servidor, celular, tablet ou outro dispositivo conectado à rede um endereço único, que serve como identificador perante toda a rede. O IPv6 introduziu um novo formato de cabeçalho, mostrado na figura e caracterizados a seguir.
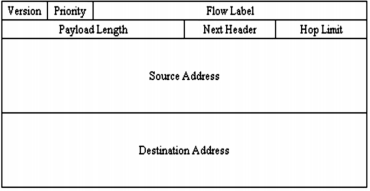
I. Todos os campos desse novo cabeçalho tem um tamanho fixo, o que acelera o processamento nos roteadores, visto que não há necessidade de calcular a extensão dos campos.
II. É um campo do cabeçalho que fornece o número máximo de roteamento entre roteadores que o pacote pode sofrer, sendo esse valor decrementado a cada roteamento. Quando o valor chega a zero, o pacote é descartado.
III. É um campo do cabeçalho que fornece o tamanho, em octetos, do restante do pacote, após o cabeçalho.
O tamanho fixo indicado em I e os identificadores dos campos em II e em III são, respectivamente:
64 bytes, Hop Limit e Flow Label
128 bytes, Hop Limit e Flow Label
64 bytes, Hop Limit e Payload Length
128 bytes, Hop Limit e Payload Length
Um algoritmo de roteamento de estado de enlace estabelece que cada roteador deve enviar e receber pacotes de outros roteadores com informações sobre seus roteadores vizinhos entre as quais, os endereços de rede e a distância de cada um deles.
Certo
Errado
Uma rede está identificada pelo IP 169.228.0.0/16. Utilizando-se o esquema de Máscara de Rede de Tamanho Variável, deseja-se configurar:
Após a realização dos cálculos, chegou-se à configuração 169.228.0.0/17 atribuída para a sub-rede com até 320.000 hosts. Continuando com os cálculos, duas configurações válidas para uma das 15 sub-redes com até 2.000 hosts e para uma das 8 sub-redes com até 246 hosts são, respectivamente,
169.228.128.0/19 e 169.228.248.0/24.
169.228.128.0/21 e 169.228.248.0/24.
169.228.128.0/23 e 169.228.248.0/24.
169.228.128.0/21 e 169.228.248.0/20.
169.228.128.0/19 e 169.228.248.0/20.
Um recurso bastante empregado na implementação de redes de computadores com acesso à internet é o NAT – Network Address Translation, um mecanismo que tem por premissa permitir o uso de endereços IP privados. De acordo com a RFC 1597, para emprego do NAT, foi definida para utilização como endereços privados de classe C o IP na notação CIDR, máscara de rede e a faixa de endereços IP. Assinale a alternativa em que elas estejam corretamente indicadas
10.0.0.0/8, 255..0.0.0 e de 10.0.0.0 até 10.255.255.255
172.16.0.0/12, 255.240.0.0 e de 172.16.0.0 até 172.15.128.255
172.16.0.0/16, 255.255.0.0 e de 172.16.0.0 até 172.31.255.255
192.168.0.0/16, 255.255.0.0 e de 192.168.0.0 a 192.168.255.255
192.168.0.0/24, 255.255.255.0 e de 192.168.255.0 a 192.168.255.255
O protocolo DHCP é um protocolo padrão definido pela RFC 1541 (e posteriormente pela RFC 2131) que permite que um servidor distribua dinamicamente informações de configuração e endereçamento IP para os clientes. Alguns tipos de pacotes existentes em uma conversa entre um cliente DHCP e um servidor DHCP são:
I. DHCPDISCOVER
II. DHCPOFFER
III. DHCPREQUEST
IV. DHCPACK
Com relação a esses pacotes podemos afirmar que:
I, II e III são enviados pelo cliente e IV é enviado pelo servidor.
I é enviado pelo cliente e II, III e IV são enviados pelo servidor.
I e III são enviados pelo servidor e II e IV são enviados pelo cliente.
I e III são enviados pelo cliente e II e IV são enviados pelo servidor.
I, II, III e IV são enviados apenas pelo cliente.
Analise a figura a seguir:
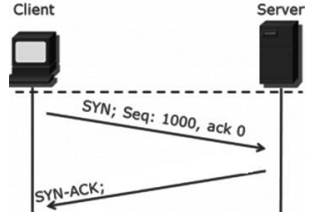
Fonte: www.hackmageddon.com
Um cliente está iniciando uma seção TCP com um servidor. Assinale a alternativa que define o número de confirmação (ACK number) do segmento de resposta do servidor para o cliente.
O número de confirmação dessa resposta é um valor randômico.
O número de confirmação é o número de sequência do segmento recebido acrescido em 1.
Quando o número de confirmação é igual a 1, significa que esse segmento é uma resposta a um segmento do cliente.
O número de confirmação do pacote TCP depende do socket que foi utilizado na conexão.
Nessa conexão o número de confirmação é 1000.
Um técnico incumbido da instalação de software nos computadores de uma empresa pediu ao responsável pelos serviços da empresa o endereço do servidor de e-mail corporativo, e lhe foi informado o endereço mail.empresa.com.br. O técnico concluiu a instalação do software e verificou rapidamente que o servidor de e-mail estava localizado no endereço IP 192.168.16.30.
A localização do servidor (internet ou intranet) e o recurso utilizado para descobrir o endereço IP a partir daquele informado pelo responsável pelos serviços foram, respectivamente:
Intranet; ARP;
Internet; IPX;
Intranet; DNS;
Internet; VPN;
Internet; NAT.
Referente aos componentes que fazem parte de um sistema de envio e recebimento de e-mails, assinale a alternativa correta.
O MUA é o responsável pela entrega de mensagens para servidores de domínios diferentes da origem.
A comunicação entre dois servidores de e-mail, pertencentes a domínios diferentes, ocorre tipicamente com os protocolos POP3 ou IMAP.
O MTA é o componente responsável pela operação do protocolo SMTP.
O MTA é a aplicação utilizada pelo usuário final para enviar ou receber suas mensagens.
O MUA é o componente central da comunicação entre servidores SMTP.
Qual é o protocolo desenvolvido para transferência de arquivos entre computadores compatível com a maioria dos navegadores de Internet?
ICMP
FTP
EIGRP
AHCI
SATA
DHCPv4 é um protocolo da camada de aplicação utilizado para que os dispositivos de uma rede obtenham um endereço IPv4 único que possibilite a comunicação com outros dispositivos. Qual a estratégia utilizada para que um computador se comunique com o servidor DHCPv4 a fim de obter um endereço IPv4 enquanto ainda não possui um?
Não utiliza endereços IP, somente endereços MAC.
Utiliza um endereço IP aleatório.
Utiliza um endereço IP aleatório dentro da faixa reservada para esse fim.
Utiliza um endereço IP de Broadcast.
Utiliza um endereço IP de Multicast.
O IPv6 é um protocolo da internet. A versão 6 é a mais atual e sucede a anterior, IPv4. O IPv6 introduz um novo formato de cabeçalho, em que todos os campos desse novo cabeçalho possuem tamanho fixo, totalizando 40bytes. O fato de possuir um tamanho fixo diminui consideravelmente o tempo gasto no processamento dos pacotes feitos pelos roteadores, visto que não há necessidade de calcular a extensão de certos campos e nem o tamanho do cabeçalho como um todo. Além disso, ocorreu uma redução do número de campos utilizados, por meio da exclusão de campos de pouca utilidade prática. Esse fato também contribui para a diminuição do tempo gasto em processamento por roteadores.
Sendo assim, assinale a alternativa que NÃO está mais contida em um cabeçalho IPv6:
Version.
Identification.
Destination Address.
Source Address.
Hop Limit.
Qual é o protocolo que faz o mapeamento de endereço IP em endereço físico?
ARP.
IP.
TCP.
UDP.
In Classless Interdomain Routing (CIDR), an IP network is represented by a prefix, which is an IP address and some indication of the length of the mask. So the network 172.16.0.0 255.255.0.0 can be represented as
255.255.0.0/17.
172.16.0.0/16.
172.16.0.0/33.
255.255.0.0/22.
172.16.0.0/32.
Relacione os dados a seguir quanto às características dos protocolos de transporte TCP ( Transmission Control Protocol) e UDP ( User Datagram Protocol).
1. UDP
2. TCP
( ) Não confiável
( ) Não há necessidade de estabelecer conexão antes da transmissão dos dados
( ) Garante a entrega dos dados ao destinatário.
( ) Pacotes perdidos podem ser retransmitidos.
Marque a alternativa que apresenta a sequência correta:
1 – 1 – 2 – 1
1 – 2 – 2 – 2
1 – 1 – 2 – 2
2 – 1 – 1 – 1
2 – 2 – 1 – 1
O protocolo IMAP e o protocolo SMTP também são utilizados para envio de mensagens.
Certo
Errado
Uma companhia dividiu a sua rede em duas sub-redes, conforme mostrada na tabela abaixo.
Rede | Primeiro endereço | Último endereço | Prefixo |
Sub-rede X | 150.164.0.0 | 150.164.15.255 | A |
Sub-rede Y | 150.164.16.0 | 150.164.31.255 | B |
Qual é o valor de B?
150.164.8.0/22
150.164.16.0/20
150.164.16.0/22
150.164.32.0/22
Ao executar um comando no sistema operacional Linux para verificar a existência de possíveis vulnerabilidades de segurança na rede, um analista obteve o seguinte resultado padrão:
PORT STATE SERVICE VERSION
21/tcp open ftp vsftpd 2.3.4
|_ftp-anon: Anonymous FTP login allowed (FTP code 230)
| ftp-syst:
| STAT:
| FTP server status:
| --Connected to 192.168.230.130
| --Logged in as ftp
|-- TYPE: ASCII
| --No session bandwidth limit
|-- Session timeout in seconds is 300
| --Control connection is plain text
|-- Data connections will be plain text
| --vsFTPd 2.3.4 - secure, fast, stable
|_End of status
______ /
______ /
No caso de haver alguma vulnerabilidade relacionada aos protocolos TELNET e SMTP o analista deverá concluir corretamente que ataques usando estes protocolos poderão ocorrer, respectivamente, nas portas
23 e 25
22 e 445
443 e 445
22 e 23
24 e 25
A tabela a seguir mostra o encaminhamento de um roteador.
Endereço | Rota |
11.0.0.0/8 | Rota 1 |
11.1.2.0/24 | Rota 2 |
12.0.0.0/8 | Rota 3 |
Padrão | Rota 4 |
Um pacote com IP de origem 12.2.3.6 e IP de destino 11.1.2.5 seguirá qual rota?
Rota 1.
Rota 2.
Rota 3.
Rota 4.



