








Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Muitos serviços disponíveis na Internet enviam senhas temporárias aos seus usuários. De acordo com a norma NBR/ISO/IEC 27002/2005, essa prática é conveniente, desde que realizada de forma segura, procurando-se evitar o uso de correio eletrônico de terceiros ou sem criptografia.
É imprescindível que a política de segurança da informação, definida com base na realidade e na necessidade da organização, de seus colaboradores, de seu negócio e de sua infraestrutura de TI, seja divulgada, acompanhada, passe por análise crítica no que se refere aos controles estabelecidos e, principalmente, seja objeto de treinamento pelas equipes.
Na situação em apreço, não foram devidamente implementados os controles referentes à segurança lógica.
O objetivo de controle Análise Crítica dos Direitos de Acesso de Usuário estabelece que deve existir um procedimento formal de registro e cancelamento de usuário para garantir e revogar acessos em todos os sistemas de informação e serviços.
Funcionários, fornecedores e terceiros devem ser instruídos a averiguar, imediatamente, qualquer fragilidade na segurança de informação suspeita.
O objetivo de controle Controles de Entrada Física estabelece que perímetros de segurança (barreiras, como paredes, portões de entrada controlados por cartão ou balcões de recepção com recepcionistas) devem ser utilizados para proteger as áreas que contenham informações e recursos de processamento da informação.
No âmbito da de segurança da informação, não existem riscos aceitáveis; por isso, todos os riscos devem ser controlados, evitados ou transferidos.
Com relação à ISO 27002, assinale a opção correta.
Após identificar os requisitos de segurança da informação e os riscos a que uma organização está exposta, convém que controles apropriados sejam selecionados e implementados para assegurar que os riscos sejam reduzidos a um nível aceitável, pois, segundo a norma, por meio do controle gerencia-se o risco.
A segurança da informação objetiva a preservação da confidencialidade, integridade e disponibilidade da informação. Cada categoria principal de segurança da informação contém um ou mais objetivos de controle que definem o que deve ser alcançado, além de um controle que pode ser aplicado para que os objetivos sejam alcançados.
Considera-se ativo tudo que tenha valor para a organização. São exemplos de ativos de informação os aplicativos, sistemas, ferramentas de desenvolvimento e utilitários.
Diretriz é a descrição que orienta o que deve ser feito e como deve ser feito, de modo a se alcançar os objetivos estabelecidos. Quanto às diretrizes para comércio eletrônico da norma em questão, as considerações podem ser implementadas pela aplicação de controles criptográficos de chave assimétrica, não sendo recomendada a utilização de chaves simétricas.
A referida norma recomenda o desenvolvimento e a implementação de uma política para avaliação e uso de controles criptográficos que, em conjunto com a análise e avaliação de riscos, são ações independentes que auxiliam na escolha dos controles de modo mais amplo.
Para reaproveitar as mídias de armazenamento que contenham dados sensíveis, é suficiente formatá-las usando a função padrão de formatar.
O objetivo de controle Uso Aceitável dos Ativos estabelece que devem ser identificadas, documentadas e implementadas regras para que seja permitido o uso de informações e de ativos associados aos recursos de processamento da informação.
Um dos controles da política de segurança da informação estabelece que ela deve ser analisada criticamente a intervalos planejados ou quando mudanças significativas ocorrerem, para assegurar a sua contínua pertinência, adequação e eficácia.
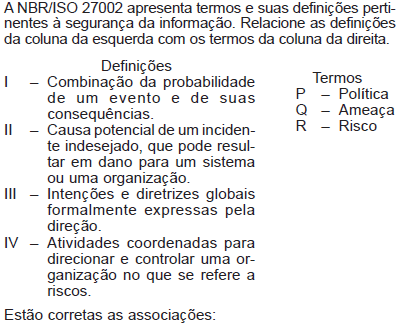
Segundo a norma ISO/IEC 27002, uma ameaça é a causa potencial (agente) de um incidente indesejado, que pode resultar em dano para um sistema ou organização. A segurança da informação precisa prover mecanismos para impedir que as ameaças explorem as vulnerabilidades. Os tipos de ameaças definidos na referida norma são: naturais, físicas e intencionais.
Em relação às orientações da norma ISO 27002 quanto à criptografia, assinale a opção correta.
Controles criptográficos garantem a confidencialidade por meio da utilização de assinaturas digitais ou códigos de autenticação de mensagens (MAC), que protegem a autenticidade, originalidade, presteza e integridade de informações sensíveis ou críticas, armazenadas ou transmitidas.
Não repúdio refere-se à utilização de técnicas de criptografia para obter prova da ocorrência ou não de um evento ou ação.
Técnicas criptográficas não podem ser utilizadas para proteger chaves criptográficas, pois existe sempre a ameaça de que seja forjada uma assinatura digital pela substituição da chave privada do usuário, em caso de utilização de criptografia simétrica.
Datas de ativação e desativação de chaves devem ser definidas sem restrições de tempo e independentes das avaliações de risco.
Além do gerenciamento seguro de chaves secretas e privadas, o processo de autenticação deve ser conduzido obrigatoriamente utilizando-se certificados de chave privada emitidos por autoridades certificadoras.
Os objetivos de controle e os controles pertinentes e aplicáveis ao SGSI da organização devem ser selecionados exclusivamente com base nos resultados e conclusões dos processos de análise/avaliação de riscos e de decisões acerca de como controlar, evitar, transferir ou aceitar tais riscos.



