







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O tipo de código malicioso capaz de se autorreplicar de um computador para outro na rede, sem a necessidade de um programa hospedeiro, e que pode provocar o congestionamento da rede de computadores, é chamado de
vírus.
worms.
trojans.
keyloggers.
backdoors.
Dependendo da literatura, conseguimos classificar os tipos de vírus em mais de 10 categorias.
Assinale a alternativa que contenha o dano causado pelo vírus conhecido como Backdoor:
Este tipo de vírus impede a execução de determinadas MACROS e Scripts.
Este tipo de vírus corrompe o Sistema Operacional do usuário, forçando-o a reinstalar a máquina.
Este tipo de vírus rouba dados de navegação do usuário que poderão ser usados para e-mails falsos.
Este tipo de vírus abre uma porta na estação de trabalho que permite o acesso do hacker ao equipamento.
A capacidade de se propagar automaticamente pelas redes, explorando vulnerabilidades em programas instalados e enviando cópias de si mesmo para outros computadores, é característica de malware classificado como
rootkit.
trojan.
backdoor.
spyware.
worm.
A Figura 6 mostra um alerta, de uma ferramenta de segurança, ao identificar a ameaça de um "trojan", proveniente da Internet. Nesse caso, considere os seguintes aspectos sobre os códigos maliciosos chamados genericamente de "trojan":
I. Ao ser executado, em um computador, um arquivo que contenha um "trojan" instalará um programa que, além de executar funções para as quais foi aparentemente projetado, também realizará outras atividades, normalmente maliciosas e sem o conhecimento do usuário.
II. Um "trojan" normalmente infecta outros arquivos, assim como propaga cópias de si mesmo, automaticamente.
III. Há um tipo de "trojan" chamado "Trojan Clicker" que redireciona a navegação do usuário para sites específicos, com o objetivo de aumentar a quantidade de acessos a esses sites ou apresentar propagandas.
Quais estão corretas?
Apenas I.
Apenas I e II.
Apenas I e III.
Apenas II e III.
I, II e III.
Considere as descrições de tipos de vírus a seguir.
I. Vírus propagado por e-mail é aquele que é recebido como um arquivo anexo a um e-mail cujo conteúdo tenta induzir o usuário a clicar sobre este arquivo, fazendo com que seja executado. Quando entra em ação, infecta arquivos e programas e envia cópias de si mesmo para os e-mails encontrados nas listas de contatos gravadas no computador.
II. Vírus de script é escrito em linguagem de script, como VBScript e JavaScript, e recebido ao acessar uma página Web ou por e-mail, como um arquivo anexo ou como parte do próprio e-mail escrito em formato HTML. Pode ser automaticamente executado, dependendo da configuração do navegador Web e do programa leitor de e-mails do usuário.
III. Vírus de macro é um programa capaz de se propagar automaticamente pelas redes, enviando cópias de si mesmo de computador para computador. Não se propaga por meio da inclusão de cópias de si mesmo em outros programas ou arquivos, mas sim pela execução direta de suas cópias ou pela exploração automática de vulnerabilidades existentes em programas instalados em computadores.
IV. Vírus de telefone celular se propaga de celular para celular por meio da tecnologia bluetooth ou de mensagens MMS (Multimedia Message Service). A infecção ocorre quando um usuário permite o recebimento de um arquivo infectado e o executa. Após infectar o celular, o vírus pode destruir ou sobrescrever arquivos, remover ou transmitir contatos da agenda, efetuar ligações telefônicas e drenar a carga da bateria, além de tentar se propagar para outros celulares.
Está incorreto o que se afirma apenas em:
I.
I e II.
III.
I e III.
III e IV.
Suponha a seguinte situação: um sistema computacional é invadido por João, que instala um software e o configura para que sempre que o sistema seja inicializado, o software também seja. Esse software espera por conexões na porta TCP 9999 e quem se conecta a ele (com a devida autenticação) consegue acesso remoto com privilégios de administrador. Como pode ser classificado esse software?
Adware.
Backdoor.
Keylogger.
Rootkit.
Vírus.
Alguns termos relacionados aos conceitos da segurança da informação estão disponibilizados na Coluna I. Estabeleça a correta correspondência com os seus significados, disponibilizados na Coluna Il.
Coluna I
1. Spyware
2. Zumbi
3. Backdoor
4. Malware
Coluna ll
( ) vulnerabilidade, normalmente inserida pelo próprio criador de um programa visando uma potencial invasão.
( ) software direcionado ao roubo que reúne informações sobre o usuário ou suas atividades.
( ) computador infectado que é controlado remotamente via Internet por um usuário não autorizado.
( ) termo genérico que se refere a um vírus, worm, cavalo de troia, spyware ou adware.
A sequência correta é:
1,4,3 e 2.
2,1,4 e 3.
1,2,3 e 4.
2,1,3 e 4.
3,1,2 e 4.
Assinale a opção que NÃO apresenta um exemplo de ataque ao sistema operacional por exploração de erros de código.
Ataque por transbordamento de buffer.
Ataques à cadeia de formato.
Ataque de retorno à libc.
Ataque por transbordamento de números inteiros.
Ataque por KEYLOGGER.
Dos elementos maliciosos seguintes, assinale aquele que é utilizado para atacar sites, enviar spam, abrir portas e explorar vulnerabilidades.
Trojans
Vírus de boot
Worms
Keyloggers
Hijackers
Códigos maliciosos são programas especificamente desenvolvidos para executar ações danosas e atividades maliciosas em um computador.
Entre esses códigos, um programa é projetado para monitorar as atividades de um sistema e enviar as informações coletadas para terceiros. Pode ser usado tanto de forma legítima quanto maliciosa, dependendo de como é instalado, das ações realizadas, do tipo de informação monitorada e do uso que é feito por quem recebe as informações coletadas. Um exemplo é o Keylogger, capaz de capturar e armazenar as teclas digitadas pelo usuário no teclado do computador. Sua ativação, em muitos casos, é condicionada a uma ação prévia do usuário, como o acesso a um site específico de comércio eletrônico ou de Internet Banking. Esse tipo de programa é denominado:
kaspersky
spyware
firewall
spam
A WEB é um campo inesgotável de informações que levam o usuário a permanecer horas em frente do computador. Entretanto, ao lado da satisfação de se baixar aquele arquivo encontrado pode ocorrer que alguma carona indesejável seja baixada junto o que poderá provocar danos em todo o sistema. Para se prevenir desse inconveniente faz-se necessário tomar conhecimento das ameaças que proliferam na Web. Analise as afirmações sobre as ameaças que podem invadir seu computador através da Internet.
1 - Pop-ups são pequenas janelas que se abrem automaticamente na sua tela. Na maioria das vezes, elas exibem anúncios que podem ser de empresas autênticas, mas também podem ser golpes ou software perigoso.
2 - Phishing é um novo tipo de vírus que, quando você abre um email ele se multiplica através dos seus contatos favorecendo a criminosos obter informações pessoais de cada um, além de corromper arquivos e até o disco rígido do seu computador.
3 - Malware é um software feito para danificar seu computador, como um vírus para computador. Ele pode ser baixado sem que você saiba ou permita.
Está correto o que se afirma nos itens:
1 e 2, apenas.
2 e 3, apenas.
1 e 3, apenas.
1, 2 e 3.
Um programa automático de computador, que recolhe informações sobre o usuário, sobre os seus costumes na Internet e transmite essa informação a uma entidade externa na Internet, sem o seu conhecimento nem o seu consentimento, é um:
Spyware.
Worm.
Adware.
Backdoor.
Virusnet.
Analise as seguintes afirmativas sobre tipos de vírus.
I. Vírus parasitas agem por conta própria, sem se hospedar em arquivos, provocando danos ao computador em que estiver instalado.
II. Vírus camuflados suprimem as mensagens de erro que normalmente aparecem quando ocorrem tentativas de execução de atividades não autorizadas.
III. Vírus polimórficos são projetados para enganar softwares antivírus, alterando seu tamanho e aparência cada vez que infectam um novo programa.
Assinale a alternativa CORRETA:
A afirmativa III está errada e as afirmativas I, II estão corretas.
A afirmativa II está errada e as afirmativas I, III estão corretas.
A afirmativa I está errada e as afirmativas II, III estão corretas.
As afirmativas I, II e III estão corretas.
Considere a possibilidade de executar os seguintes procedimentos em um computador:
I. Instalar um programa antivírus e atualizar sua base de dados diariamente.
Il. Configurar o navegador Web para limpar a pasta de arquivos temporários (cache) ao encerrar.
III. Instalar um firewall pessoal no computador.
IV. Configurar uma senha para acesso à BIOS do computador.
Assinale a alternativa que aponta corretamente quais dos procedimentos enumerados acima podem proteger o usuário da ação do tipo de software malicioso conhecido como Cavalo de Troia (trojan horse).
Apenas os procedimentos l e Il.
Apenas os procedimentos I e III.
Apenas os procedimentos l e IV.
Apenas os procedimentos Il e III.
Apenas os procedimentos Il e IV.
Um vírus de celular pode se propagar de telefone para telefone via tecnologia bluetooth ou via tecnologia MMS (Multimedia Message Service).
Certo
Errado
Acerca dos conceitos, julgue os itens a seguir e assinale a alternativa correta.
I Vírus: pequenos segmentos de código com capacidade de se agregar ao código de outros programas.
II Worm: similares aos vírus, diferenciam-se apenas pelo método de infecção. Para se propagarem, eles utilizam-se de vulnerabilidade de sistemas para enviar cópias de si mesmos através da rede.
III Trojan: programa que promete fazer algo útil ou “interessante”, mas, na realidade, possui um código malicioso capaz de causar danos.
IV Hoax: a intenção é transmitir e causar pânico entre as pessoas novatas, ou que não conhecem detalhes verídicos dos métodos de funcionamento e ataque dos verdadeiros vírus de computador.
Nenhum item está certo.
Há apenas um item certo.
Há apenas dois itens certos.
Há apenas três itens certos.
Todos os itens estão certos.
Assinale a alternativa que descreve corretamente uma característica dos softwares maliciosos conhecidos como worms (vermes).
Embutem cópias de si mesmos em outros programas ou arquivos.
São controlados remotamente pelo invasor/ atacante.
Necessitam ser explicitamente executados pelo usuário para se propagar para outros computadores da rede.
Obtêm dados sigilosos — por exemplo, números de cartões de crédito e senhas bancárias — dos usuários de computadores infectados, e os enviam ao invasor/atacante.
Propagam-se através da exploração de vulnerabilidades existentes ou falhas na configuração de softwares instalados em computadores.
Em relação a vírus de computador, considere:
I. Ao infectar um computador, um vírus pode alterar o modo como o sistema funciona, enviar um email fraudulento para uma lista de contatos, provocar travamentos e até reiniciá-lo repetidamente.
II. Uma das maneiras seguras de comunicação entre computadores é a utilização de programas de troca de mensagens instantâneas associada à confiabilidade de um bom software de antivírus instalado no computador.
III. Trojan horses são programas de computador que aparentam ser softwares úteis, mas na realidade comprometem a segurança do computador e causam muitos danos; propagam-se quando o usuário do computador abre inadvertidamente um programa, por pensar que a mensagem é proveniente de uma fonte segura.
Está correto o que se afirma em
III, apenas.
II e III, apenas.
II, apenas.
I, II e III.
I e III, apenas.
Considere:
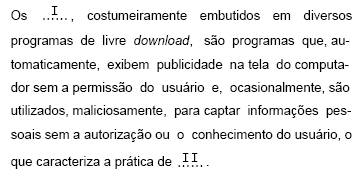
Completam correta e respectivamente as lacunas I e II da frase acima:
cavalos de tróia - spyware
malwares - adware
adwares - spyware
cavalos de tróia - worms
adware - worms
O vírus de computador que, após ter entrado no sistema, pode movimentar-se sozinho, duplicar-se em grande volume, enviar cópias de si próprio para todos os contatos do de correio eletrônico, causando um efeito de avalanche, que resulta em congestionamentos nas redes das empresas e em toda a Internet é o
worm.
backdoor.
keylogger.
botnets.
rootkit.



