







Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.

A ISO 27001 é a norma internacional que define os Requisitos para Sistemas de Gestão de Segurança da Informação (SGSI). Essa norma inclui toda a abordagem organizacional usada para proteger a informação empresarial e seus critérios e adota o modelo PDCA (Plan-Do-Check-Act) para descrever a estrutura de um SGSI. Observe-se a figura a seguir:
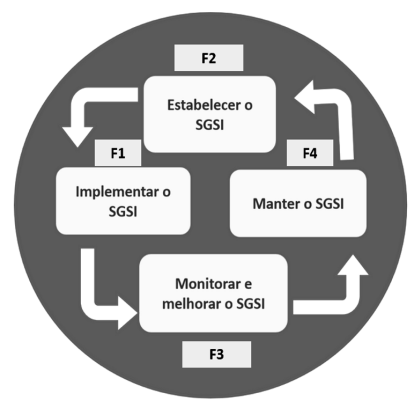
Na figura, as fases do modelo PDCA que correspondem a F1, F2, F3 e F4 são respectivamente: