







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Na computação, um tipo de ataque cibernético que, por meio do envio de e-mail de atividade aparentemente válida com links maliciosos, induz o destinatário a digitar senhas ou oferecer dados pessoais é chamado de
ransomware.
trojan.
phishing.
adware.
backdoor.
Dentro desse cenário, o tipo de ataque cibernético sofrido por Romeu é conhecido como
phishing.
backdoor.
cavalo de Troia.
engenharia social.
Maria recebeu em seu e-mail uma mensagem supostamente enviada pelo banco em que possui conta corrente, idêntica à da imagem abaixo.
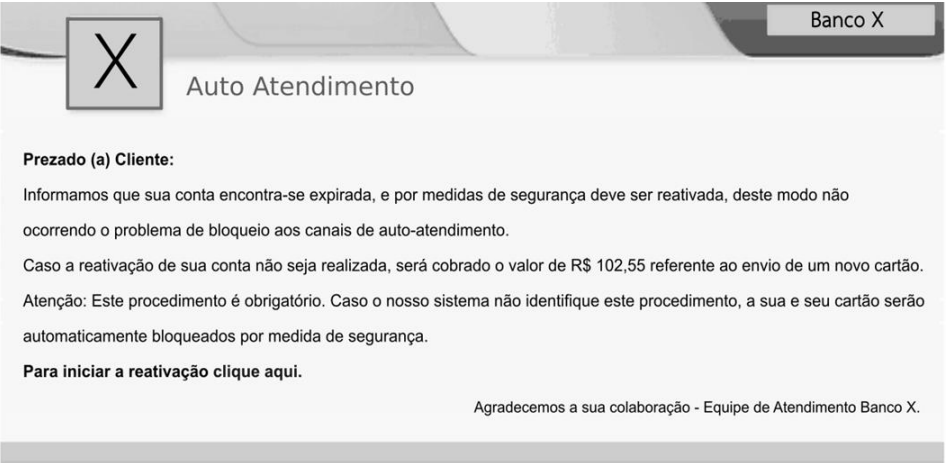
Acreditando ser realmente uma mensagem enviada pelo banco, Maria clicou no link presente na mensagem e preencheu os dados que estavam sendo solicitados. Após alguns dias, ao conferir o saldo de sua conta, ela percebeu que ocorreram vários pagamentos que não foram realizados por ela. No contexto da Segurança da Informação, assinale a alternativa que representa o tipo golpe sofrido por Maria.
E-mail bomb.
Phishing.
Ransonware.
Sniffing.
Quando recebemos um e-mail contendo uma propaganda que tenta nos induzir a clicar ou baixar um arquivo duvidoso ou que pede informações pessoais ou corporativas, estamos diante de um tipo de ataque de rede conhecido como:
Cavalo de Troia.
Botnet.
Phishing.
Drone.
Crosser.
A interceptação de tráfego, também conhecida como sniffing, é um método que consiste em inspecionar os dados trafegados em redes de computadores por meio do uso de programas específicos chamados de sniffers. Sobre esse método, é CORRETO afirmar que:
Ele nunca será utilizado de forma legítima, ou seja, por administradores de redes em busca de detectar problemas, analisar desempenho e monitorar atividades maliciosas.
Os ataques causados por essa técnica não capturam dados sensíveis como senhas, números de cartão de crédito e conteúdo de arquivos confidenciais.
As informações que trafegam criptografadas apenas serão úteis para os atacantes se eles conseguirem decodificá-las.
As informações que trafegam por meio de conexões inseguras fornecem nível maior de dificuldade para que os atacantes consigam as informações desejadas.
Riscos relacionados ao uso da Internet podem ser observados nos golpes e ataques praticados por códigos maliciosos.
CERT.br – Comitê Gestor da Internet no Brasil. Cartilha de Segurança para Internet: Fascículos. CGI. br. v. 4.0 – São Paulo: Comitê Gestor da Internet no Brasil, 2012. Disponíveis em . Acesso em 02 fev 2022. (Adaptado)
Associe os golpes e ataques a seguir às suas respectivas ações.
Golpes e ataques | Ações |
I - Advance fee fraud | ( ) obtém dados pessoais e financeiros de um usuário, tais como nome, senha e detalhes do cartão de crédito, pela utilização combinada de meios técnicos e da engenharia social. |
II - Pharming | ( ) executa o redirecionamento da navegação do usuário para sites falsos, por meio de alterações no serviço de DNS (Domain Name System). |
III - Phishing | ( ) induz uma pessoa a fornecer informações confidenciais ou a realizar um pagamento adiantado, com a promessa de futuramente receber algum tipo de benefício. |
IV - Sniffing | ( ) inspeciona os dados trafegados em redes de computadores, para obter dados ilícitos. |
I, IV, III, II.
II, IV, I, III.
II, I, IV, III.
III, II, I, IV.
IV, III, I, II.
Um e-mail de phishing geralmente parece vir de uma organização que o usuário conhece e na qual ele confia, como um banco ou uma instituição financeira, solicitando que ele insira a senha de sua conta em uma cópia falsa da página de login do site.
Certo
Errado
No que diz respeito à segurança na internet, atualmente tem ocorrido um tipo de fraude por meio da qual um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e engenharia social. Neste contexto, uma situação relacionada a esse tipo de fraude é a solicitação de recadastramento:
— Um usuário recebe uma mensagem, supostamente enviada pelo grupo de suporte da instituição de ensino que frequenta ou da empresa em que trabalha, informando que o serviço de e-mail está passando por manutenção e que é necessário o recadastramento. Para isto, é preciso que o usuário forneça seus dados pessoais, como nome de usuário e senha.
Tal tipo de fraude é conhecido por:
cooking
sniffing
hoaxing
phishing
Enquanto ataques DoS têm como objetivo derrubar um servidor, ataques DDoS têm como objetivo derrubar o banco de dados da aplicação.
Certo
Errado
O técnico em informática da prefeitura, cujo e-mail é [email protected] recebeu um e-mail de José, do departamento de recursos humanos. O e-mail tem como remetente o endereço [email protected] e contém um documento .doc como anexo para ser preenchido até o dia seguinte. Na última semana, o técnico esteve em uma reunião com José e acredita que o documento esteja relacionado a essa atividade. Assinale a alternativa que contém a ação CORRETA a ser tomada pelo técnico.
Deve abrir o documento, pois um documento .doc não pode conter malware.
Deve abrir o documento, pois se trata realmente de um e-mail enviado por seu colega José.
Não deve abrir o documento, pois é uma tentativa de phishing.
Não deve abrir o documento, pois é uma tentativa de sniffing.
Assinale a alternativa que apresenta o ataque cuja principal característica é a interrupção ou a degradação de um serviço de dados ou de acesso à informação.
intromissão
mascaramento
repúdio
negação de serviço
phishing
Uma técnica comum de smishing consiste em enviar para um telefone celular um SMS que contém um link clicável ou um número de telefone de retorno.
Certo
Errado
Atualmente, as empresas de telefonia lidam com incidentes de segurança que contemplam ameaças cada vez mais populares, como ataques de ransomware e DDoS, os quais podem ser executados por meio de kits facilmente encontrados na Internet. A fim de mitigar esse tipo de problema, é recomendado
integrar os produtos de segurança para visualizar o cenário completo e, assim, evitar que uma violação seja perdida.
conhecer o ambiente de rede para determinar o impacto e o alcance de um incidente de segurança, o que não implica saber quantos servidores, aplicativos e dispositivos existem na organização.
garantir que as entidades conectadas ao ambiente de rede, salvo raras exceções, estejam alinhadas aos protocolos de políticas de segurança.
adotar uma postura reativa com relação à segurança, já que esse é o único modo de proteger o negócio.
O ataque Smurf, um ataque DoS, utiliza o comando ping para enviar vários pacotes a um endereço de broadcast qualquer.
Certo
Errado
Um usuário de E-mail recebe uma mensagem de seu banco alertando sobre atividades suspeitas em seu cartão de crédito e solicitando que ele clique em um link informado no corpo da mensagem para resolver o problema. Apesar de se sentir tentado a clicar nesse link, o usuário não o faz porque é provável que essa mensagem seja obra de um criminoso cibernético. O nome dado ao ataque em que os criminosos se disfarçam como grandes corporações ou como entidades confiáveis para induzir o usuário a fornecer voluntariamente informações como credenciais de login e números de cartões de crédito é
Buffering.
Phishing.
Roaming.
Spamming.
Tracking.
Sobre o Phishing é correto afirmar que:
Ataques de Phishing são feitos exclusivamente através do e-mail.
É o crime de enganar as pessoas para que compartilhem informações confidenciais.
O Phishing apenas pega informações da máquina da vítima, não comprometendo senhas e outros detalhes pessoais.
O Phishing surgiu apenas a partir da invenção das redes sociais.
Segundo Silva (2011), NÃO é um motivo pelo qual alguém, com fins maléficos, pode querer invadir um computador residencial:
Usar o computador em outros ataques coordenados, como parte de exércitos de computadores invadidos, chamados botnets.
Efetivar transações bancárias usando credenciais, senhas e números de cartões furtados a partir do computador invadido.
Controlar outros dispositivos ligados ao computador, como impressora ou caixa de som, para incomodar os moradores da residência.
Enviar SPAMs, ou seja, mensagens de e-mail indesejadas, a partir do computador invadido.
Acessar arquivos e dados confidenciais presentes no computador invadido e tentar tirar vantagem por meio de extorsão.
Atualmente, a preocupação com a segurança em redes e na internet tem crescido em importância, pois qualquer falha pode causar sérios prejuízos a uma instituição.
Em um tipo de fraude, um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e engenharia social. Exemplos desse tipo de fraude ocorrem por meio do envio de mensagens eletrônicas que
I. tentam se passar pela comunicação oficial de uma instituição conhecida, como um banco, uma empresa ou um site popular;
II. procuram atrair a atenção do usuário, seja por curiosidade, por caridade ou pela possibilidade de obter alguma vantagem financeira;
III. informam que a não execução dos procedimentos descritos pode acarretar sérias consequências, como a inscrição em serviços de proteção de crédito e o cancelamento de um cadastro, de uma conta bancária ou de um cartão de crédito.
O tipo de fraude descrito é conhecido por:
trojan
botnet
phishing
ransomware
O DoS (Denial-of-Service) pode ser classificado como um ataque de recusa de serviço. Ou seja, através desse ataque, pode-se deixar indisponível uma rede inteira, uma parte de infraestrutura ou um serviço para usuários verdadeiros. Cita-se, como exemplo de servidores sujeitos a esses tipos de ataque, servidores Web, de e-mail, DNS, entre outros. Esses tipos de ataque na internet são bem comuns e, a maioria deles, podem ser divididos em três categorias.
Dentre as assertivas abaixo, identifique a alternativa que descreve as categorias corretas.
Ataque de vulnerabilidade, Inundação na largura de banda e Inundação na conexão
Ataque de vulnerabilidade, ataque de spyware e ataque de IP spoofing
Inundação na largura de banda, ataque de spyware e ataque de botnet
Inundação na conexão, ataque de IP spoofing e ataque de botnet.
Um sistema criptográfico tipicamente depende de duas partes: seu algoritmo, que determina as operações que precisam ser feitas para proteger uma mensagem, e sua chave, que age como entropia para a proteção da mensagem. De forma geral, o algoritmo deverá ser capaz de, ao receber uma mensagem em texto legível, aciona a chave que gerará uma nova mensagem não compreensível para qualquer um que não possua a chave. Porém, durante os anos, criptoanalistas desenvolveram métodos para tentar descobrir as chaves secretas.
Nesse sentido, analise os métodos a seguir.
I. Ataque de texto cifrado (cyphertext-only): o criptoanalista tem uma grande biblioteca de mensagens cifradas, mas desconhece as originais e as chaves utilizadas. Seu objetivo é recuperar as mensagens normais (deduzir as chaves utilizadas).
II. Ataque de texto conhecido (known-plaintext): o criptoanalista possui uma grande biblioteca de mensagens criptografadas e também as mensagens originais equivalentes. Seu objetivo é deduzir as chaves utilizadas.
III. Ataque adaptativo do texto escolhido (adaptative-choosen-plaintext): neste método o criptoanalista utiliza blocos de informações em texto puro para descobrir através da tentativa e erro entre todas as combinações possíveis as chaves de criptografia.
IV. Ataque do texto cifrado escolhido (choosen-cyphertext): o criptoanalista tem uma grande quantidade de mensagens e seus equivalentes criptografados e pode produzir uma mensagem criptografada específica para ser decifrada e obter o resultado produzido. É utilizado quando se tem uma "caixa-preta" que faz descriptografia automática. Sua tarefa é deduzir chaves utilizadas.
Os métodos que estão corretamente descritos são:
I, II e III, apenas.
II e IV, apenas.
II, III e IV, apenas.
I, II e IV, apenas.
I, III e IV, apenas.



