







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Fake news são notícias falsas ou enganosas que são criadas e divulgadas por golpistas com o objetivo de enganar, manipular ou desinformar as pessoas. Elas podem se espalhar rapidamente por meio de diferentes canais de comunicação, como mídias sociais, sites, aplicativos de mensagens e até mesmo veículos de imprensa. Sua finalidade envolve geralmente influenciar a opinião pública, distorcer fatos, promover interesses pessoais, políticos, econômicos ou ideológicos.
Assinale a alternativa correspondente ao golpe da internet por trás da propagação de fake news.
Furto de identidade (Identity theft)
Fraude de antecipação de recursos (Advance fee fraud)
Phishing
Boato (Hoax)
Ao anunciar um produto para venda por meio de um aplicativo de compra e venda pela internet, Ana recebeu uma ligação de uma pessoa se passando por funcionário deste aplicativo. Este suposto funcionário, por meio de informações que a própria Ana tinha disponibilizado na internet, conseguiu, através de perguntas e solicitações de confirmação de respostas, obter outras informações pessoais e confidenciais, que permitiram ao falso funcionário acessar o sistema de venda com suas credenciais e aplicar golpes.
A técnica empregada pelo falso funcionário para conseguir as informações de Ana é conhecida como:
Flooding.
Pharming.
Poisoning.
Sniffing.
Engenharia Social.
O recebimento de pacotes, maliciosamente formatados, que NÃO podem ser identificados pela aplicação tornando-a indisponível, caracteriza um ataque de:
Man in the middle.
Phishing.
Backdoor.
Ransomware.
DOS.
Sobre os ataques de acesso à rede de computadores, analise as afirmações a seguir:
I-O ataque de senha consiste em utilizar as credenciais válidas de um usuário do sistema para obter acesso ao sistema ou aos dados do sistema.
II-O ataque de acesso man-in-the-middle consiste em explorar um elemento vulnerável da rede e, a partir desse dispositivo, realizar o acesso ao sistema pretendido.
III-O ataque de acesso utilizando a exploração de confiança consiste no hacker se colocar entre o usuário e o sistema que está sendo acessado.
É correto o que se afirma em:
I, II e III.
I e II, apenas.
II, apenas.
III, apenas.
I, apenas.
Existem muitos tipos de ataques a redes, cada um visando a explorar vulnerabilidades específicas para comprometer a segurança da rede.
O ataque que visa a sobrecarregar um servidor ou rede com um volume massivo de tráfego, tornando-o inacessível para os usuários legítimos, é chamado de
Ataque de Envenenamento de ARP.
Ataque de Negação de Serviço (DDoS).
Ataque de Phishing.
Ataque de Força Bruta.
São tipos de golpes aplicados na internet, conforme o cert.br:
Fraude de antecipação de recursos, Phishing e Pharming.
Fraude de antecipação de recursos, Phishing e falsificação de e-mail.
Falsificação de e-mail, fraude de antecipação de recursos e Pharming.
Falsificação de e-mail, Phishing e Pharming.
Um usuário recebeu o e-mail abaixo em sua caixa de entrada, com alguns links disponíveis sobre uma suposta entrega. O usuário desconhece o remetente do e-mail e sabe que não está aguardando por nenhuma entrega da empresa citada, por isso decide excluir o e-mail imediatamente e não clicar em nenhum dos links.
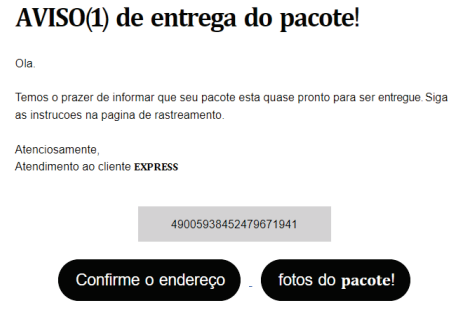
Esta é uma prática criminosa conhecida como ____________ na qual os criminosos tentam enganar os destinatários dos e-mails, geralmente se passando por entidades confiáveis, para obter informações pessoais.
A alternativa que preenche corretamente a lacuna em branco é:
Adware
Spyware
Keylogger
Worm
Phishing
__________________________ é um ataque que tenta roubar seu dinheiro ou a sua identidade fazendo com que você revele informações pessoais, tais como: números de cartão de crédito, informações bancárias ou senhas em sites que fingem ser legítimos. Assinale a alternativa que preencha a lacuna acima.
Pharming.
Phishing.
Rootkits.
Keyloggers.
Adware.
O phishing é uma forma de crime virtual no qual pessoas comuns são contatadas por intermédio de e‑mail, telefone ou mensagens de texto (SMS) por uma outra pessoa ou por uma empresa. O tipo de phishing considerado o mais comum de todos, que é disparado via e‑mail, em massa, e sem muitas estratégias, as quais contam apenas com a “sorte” de que algum usuário caia na armadilha é o
blind phishing.
spear phishing.
whaling.
vishing.
pharming.
No caso de um usuário de computador estar diante de um ataque, no qual o atacante cria uma aparência de que as comunicações oriundas dele vêm de uma fonte confiável, diz-se que o usuário sofreu um ataque denominado:
dialer
synflood
spoofing
keylogger
No que diz respeito a um ataque cibernético a dados, é correto afirmar que um
ataque de força bruta é aquele em que o usuário é induzido a fornecer informações sigilosas sob ameaça física.
backdoor é um malware que provoca a criação de backups do sistema operacional até que o armazenamento local se esgote.
ransonware sobrecarrega as atividades do servidor, tornando o acesso a determinado serviço lento ou indisponível.
cavalo de troia é considerado um tipo de malware cuja ação danosa é condicionada a alguma atividade do usuário.
ataque de phishing tem invasores que bloqueiam o acesso ao conteúdo do servidor e solicitam pagamento de resgate para a liberação.
Um dos golpes on-line mais famosos é o do Pix no WhatsApp. Em geral, os criminosos clonam a conta da vítima em outro celular, se passam pelo usuário invadido e pedem dinheiro aos contatos da lista. Outra forma de roubo acontece quando os golpistas pegam fotos da vítima nas redes sociais e enviam, de outro celular, mensagens para os amigos do usuário afirmando que este precisou trocar de número. O objetivo é que o contato substitua o número da vítima pelo dos criminosos para que eles possam enviar mensagens pedindo dinheiro.
TECH TUDO. Cinco golpes online comuns nos quais as pessoas caem o tempo todo. Disponível em: https://www.techtudo.com.br/listas/2022/02/cinco-golpes-online-comuns-nos-quais-as-pessoas-caem-o-tempo-todo.ghtml. Acesso em: 23 jun. 2023.
No contexto de segurança da informação, assinale a alternativa que apresenta o tipo do golpe aplicado.
Varredura de rede
Boato
Furto de identidade
Interceptação de tráfego
Golpistas estão sempre criando novos truques para enganar e tirar vantagem das pessoas. Não se deixe enganar, o senso crítico é essencial na internet. Não é porque está na internet ou alguém conhecido enviou, que é verdadeiro ou confiável. É preciso desconfiar, manter a calma e checar se a mensagem que recebeu ou o conteúdo que viu na Internet são confiáveis, para não cair na lábia de golpistas. Sobre esse assunto, existe um golpe muito comum que visa capturar dados dos usuários. Chega por meio de mensagens eletrônicas falando de temas que atraem a atenção dos usuários, para fazê-los acessar links maliciosos ou instalar malware. Sobre o nome desse tipo de golpe, assinale a alternativa CORRETA.
Footprinting.
Phishing.
Buffer Overflow.
Spoofing.
Cheat Invasion.
O "zero-day exploit" é uma vulnerabilidade de segurança que é conhecida publicamente e para a qual não existe um patch ou correção disponível.
Certo
Errado
A definição abaixo corresponde a qual dos itens indicados nas alternativas?
“É uma técnica empregada por criminosos virtuais para induzir usuários desavisados a enviar dados confidenciais, infectar seus computadores com malware ou abrir links para sites infectados.”
Indique a alternativa que apresenta o item a que se refere a descrição.
Autenticação em dois fatores .
Criptografia.
Engenharia social.
Máquina virtual.
Hackathon.
Uma modalidade comum de ataques cibernéticos se utiliza de programas para edição de texto, planilhas ou apresentações para incluir código malicioso e autorreplicável em rotinas pré-definidas que são incorporadas aos documentos manipulados por esses aplicativos. Essa modalidade de ataque denomina-se
vírus de macro.
SQL injection.
exploit.
cavalo de Troia.
middleware.
Ataques cibernéticos são cada vez mais comuns, e é muito importante conhecer as estratégias empregadas pelos criminosos, como forma de aumentar a proteção das informações. Um tipo de ataque é caracterizado pela falsificação de IP (protocolo de internet), onde uma pessoa ou programa se passa por uma fonte confiável, objetivando o roubo de dados ou a invasão de sistemas. Esse tipo de ataque é chamado de:
DoS.
Phishing.
Backdoor.
Spoofing.
Quais são as medidas de segurança recomendadas para evitar ataques de phishing por meio de e-mails?
Desativar os filtros de spam para garantir que todos os e-mails sejam recebidos.
Criar senhas de fácil identificação e memorização.
Verificar a confiabilidade antes de clicar em links suspeitos ou fazer download de anexos desconhecidos.
Acessar os e-mails em dispositivos públicos e desconhecidos.
Abrir o anexo ao e-mail previamente à verificação de quem é o remetente.
Considere as alternativas abaixo:
1. Pharming
2. Hoax
3. Phishing
4. Trojan
Dentre as ameaças na internet, temos golpes, ataques, malwares etc.
NÃO é (são) tipo (s) de golpe:
apenas uma das alternativas acima.
apenas duas das alternativas acima.
apenas três das alternativas acima.
todas as alternativas acima.
nenhuma das alternativas acima.
Sobre o termo "spoofing" podemos afirmar:
I - Spoofing vem do verbo em inglês spoof (imitar, fingir), que em Tecnologia da Informação é um jargão usado para falsificação.
II - É um tipo de ataque hacker em que uma pessoa se passa por outra ou uma empresa legítima, no intuito de roubar dados, invadir sistemas e espalhar malwares.
III - O spoofing tenta enganar uma rede ou uma pessoa fazendo-a acreditar que a fonte de uma informação é confiável.
IV - Tentam adivinhar usuários e senhas por meio de tentativa e erro.
Apenas I está correta.
Apenas I e II estão corretas.
Apenas III e IV estão corretas.
Apenas I, II e III estão corretas.
Todas estão corretas.



