







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Um servidor recebe um e-mail alarmista, com link cujo texto parece legítimo, mas aponta para URL diferente ao passar o mouse. Qual o tipo de ataque e o princípio explorado?
Ataque de Ransomware, que criptografa arquivos.
Ataque de Phishing, que explora engenharia social e distração do usuário.
Ataque de DDoS, que sobrecarrega servidores.
Bug no servidor que corrompe links.
Ataque Man-in-the-Middle interceptando comunicações.
Um assistente administrativo utiliza o navegador Google Chrome para acessar sistemas internos e realizar pesquisas na Internet. Certo dia, ele recebeu um e-mail aparentemente enviado pelo setor de recursos humanos de sua empresa, informando sobre uma oportunidade interna de promoção. O e-mail incluía um link para acessar o “formulário de inscrição”. Após clicar no link, o navegador começou a exibir janelas de pop-up constantemente e a redirecionar a navegação para sites suspeitos. Além disso, um programa malicioso foi instalado sem autorização, comprometendo o desempenho do computador e capturando informações sensíveis.
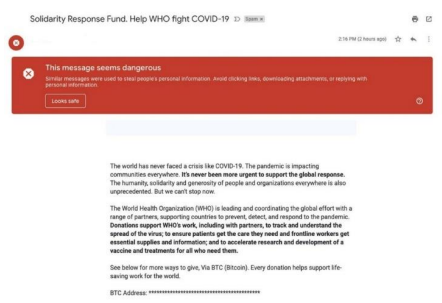
Com base nessa situação hipotética, assinale a opção que apresenta o tipo de ameaça enfrentada e a prática preventiva eficaz para evitar esse problema.
A ameaça é um pharming com spyware, e a prática preventiva mais eficaz seria habilitar o bloqueador de pop-ups no navegador para evitar novos redirecionamentos.
A ameaça é um phishing com trojan, e a prática preventiva mais eficaz seria utilizar uma solução antimalware para detectar o trojan e verificar autenticidade dos e-mails antes de clicar em links.
A ameaça é um whaling com ransomware, e a prática preventiva mais eficaz seria realizar backups regulares dos dados importantes para evitar a perda de arquivos.
A ameaça é um phishing com adware, e a prática preventiva mais eficaz seria evitar abrir e-mails de remetentes desconhecidos e utilizar bloqueadores de anúncios.
Inserção de comandos maliciosos em consultas de banco de dados. Assinale o nome que se dá a este tipo de ataque:
Phishing
Sniffing
DoS
SQLi
Spoofing
Uma empresa está preocupada com a segurança de sua rede interna. A equipe de segurança observou que alguns funcionários estão recebendo e-mails com links para sites desconhecidos que solicitam o preenchimento de informações pessoais, como senhas e números de cartão de crédito. Além disso, em alguns computadores da rede, observou-se lentidão e presença de programas não autorizados instalados.
Assinale a alternativa que apresenta a ameaça de segurança descrita e as medidas de segurança que a empresa deve priorizar para mitigar esse problema.
Ataque de phishing e possível infecção por malware: educar os funcionários sobre segurança; implementar um software antivírus; e filtrar e-mails suspeitos.
Ataque de força bruta: educar os funcionários sobre segurança; implementar autenticação de dois fatores; e monitorar os logs de login.
Infecção por ransomware: realizar backups frequentes; e isolar os sistemas críticos.
Ataque de negação de serviço (DoS): implementar um firewall; educar os funcionários sobre segurança; e restringir o acesso à internet.
Ataque man-in-the-middle: utilizar HTTPS em todas as comunicações; e configurar VPNs para os funcionários.
Durante o expediente, um servidor recebeu um e-mail aparentemente enviado pelo setor financeiro da instituição, solicitando que ele clicasse em um link para "atualizar urgentemente seus dados cadastrais". Desconfiado, ele consultou o setor de TI, que confirmou se tratar de uma tentativa de golpe. Esse tipo de ataque é conhecido como:
Phishing
Spoofing
Ransomware
Engenharia reversa
O setor de TI de uma empresa percebe que, repentinamente, o servidor responsável pelo site institucional passou a responder muito lentamente. Os gráficos de monitoramento mostram que o processador está constantemente em 100% de uso, embora o número de visitantes legítimos não tenha aumentado. A análise de tráfego revela um fluxo contínuo e repetitivo de requisições idênticas chegando em alta frequência, sempre direcionadas à mesma página, o que leva o servidor a ficar indisponível para os usuários reais. Identifique qual tipo de ataque pode estar ocorrendo nesse cenário:
Varredura de portas, utilizada para descobrir serviços ativos antes de uma invasão.
Ataque DoS, que sobrecarrega o servidor ao enviar um grande volume de requisições repetitivas, impedindo seu funcionamento normal.
SQL Injection, exploração que envia comandos maliciosos ao banco de dados.
Spoofing, no qual o atacante falsifica identidades de rede para enganar o sistema.
Ransomware, que bloqueia arquivos e exige pagamento para liberar o acesso.
Em um ataque do tipo SQL injection, um hacker insere um código SQL malicioso em uma consulta que pode enganar o banco de dados para que este execute comandos não intencionais e, consequentemente, permita ao hacker visualizar dados aos quais normalmente não teria acesso.
Certo
Errado
O tipo de golpe de engenharia social que busca enganar as pessoas para que elas façam download de um software malicioso, perdendo dinheiro ou entregando dados pessoais, é conhecido como
rootkit.
backdoor.
spyware.
ransomware.
scareware.
Na caixa de entrada do setor, chega um e-mail com assunto "Atualize sua senha agora" e um link que leva a uma página parecida com o portal interno. O remetente usa tom urgente e pede usuário e senha para liberar o acesso. Marque a alternativa correta sobre o indício mais forte de fraude.
O e-mail traz uma assinatura com nome e cargo, e isso indica rastreabilidade, pois mensagens oficiais costumam trazer identificação completa.
O domínio do remetente difere do domínio institucional, o endereço do link aponta para outro site, e o pedido busca credenciais, padrão de phishing.
O e-mail foi enviado em horário comercial, e isso indica legitimidade, pois golpes costumam circular fora do expediente e evitam redes internas.
O e-mail inclui arquivo em PDF, e isso indica segurança, pois anexos nesse formato passam por filtros e preservam conteúdo fixo para leitura.
O texto do e-mail usa linguagem formal e pontuação cuidadosa, e isso indica autenticidade, pois golpes tendem a ter escrita menos padronizada.
João, um profissional de TI, recebeu um e-mail com o título “Atualize sua senha agora para evitar bloqueio de conta”. O e-mail continha um link que levava a uma página idêntica ao site de sua instituição bancária, onde ele inseriu suas credenciais. Dias depois, João percebeu que sua conta havia sido acessada sem autorização, resultando em um prejuízo financeiro.
Com base na situação descrita, assinale a opção que classifica corretamente o ataque cibernético sofrido por João.
Ransomware, pois houve uma tentativa de bloqueio do acesso à conta de João, o que caracteriza o ataque.
Phishing, pois o atacante usou um e-mail fraudulento para capturar as credenciais de João.
DoS (Denial of Service), já que a conta de João foi acessada sem autorização, prejudicando o serviço.
Spoofing, porque João foi induzido a revelar informações sensíveis.
Malware, porque o e-mail provavelmente continha um programa malicioso que invadiu o sistema de João.
A respeito de segurança da informação, avalie as afirmativas a seguir em verdadeiras (V) ou falsas (F):
( ) O ataque de phishing apresenta-se como uma fonte não confiável cuja finalidade é roubar informações confidenciais por meio de e-mails, sites, mensagens de texto ou outras formas de comunicação eletrônica.
( ) O malware conhecido por adware instala-se em um dispositivo sem o consentimento da pessoa com a finalidade de exibir publicidade agressiva, muitas vezes em formato pop-up, para ganhar dinheiro com cliques.
( ) O worm espalha-se por uma rede explorando vulnerabilidades de segurança, podendo roubar informações confidenciais, mudar suas configurações de segurança ou impedir o acesso a arquivos.
Assinale a alternativa que apresenta a sequência CORRETA, considerando as afirmativas de cima para baixo.
V, F, F.
V, F, V.
F, F, V.
F, V, V.
F, V, F.
A segurança na navegação pela internet é frequentemente ameaçada por técnicas fraudulentas que visam obter dados pessoais de usuários. Uma dessas técnicas consiste em enganar as pessoas por meio de comunicações que simulam páginas ou mensagens de instituições confiáveis. Qual é o termo utilizado para descrever essa prática?
Phishing.
Streaming.
Download.
E-mail.
Blog.
A palavra 'malware' é uma contração da expressão em inglês ‘malicious software’ (software malicioso). O malware é um software intrusivo que foi intencionalmente concebido para causar danos a computadores e sistemas de informática. A prática de phishing consiste em:
Bloquear acessos não autorizados a redes.
Enviar anúncios indesejados aos usuários e geralmente exibem anúncios piscantes ou janelas pop-up quando você executa uma determinada ação.
Roubar dados pessoais por meio de sites falsos ou emails enganosos.
Disfarçar-se de aplicativos inofensivos, enganando os usuários para que façam o download e os usem.
No mundo digital em constante evolução, o suporte e a orientação ao usuário são elementos-chave para garantir a inclusão digital e o acesso aos serviços públicos online. O Técnico em Informática assume o papel de facilitador, auxiliando os cidadãos a navegar no mundo digital com segurança e confiança. A escuta ativa, a comunicação clara e a capacidade de transmitir conhecimentos de forma didática são habilidades essenciais para promover a autonomia dos usuários e garantir a acessibilidade aos recursos tecnológicos disponíveis.
Um cidadão comparece à Prefeitura para solicitar a segunda via do IPTU. Ele relata ao Técnico em Informática que tentou emitir a guia pelo site da prefeitura, mas não conseguiu encontrar o link para o serviço. Após ouvir atentamente o cidadão e realizar algumas perguntas, o técnico identifica que o usuário está acessando um site falso, com aparência similar ao site oficial da prefeitura. Diante dessa situação, qual a conduta MAIS adequada que o técnico deve adotar?
Analisar o código-fonte do site falso para identificar o responsável pela fraude e encaminhar as informações para a polícia.
Orientar o cidadão a procurar uma lan house, pois o computador da prefeitura pode estar com problemas de acesso ao site.
Ensinar o cidadão a identificar sites falsos, mostrando os elementos que diferenciam o site oficial do site falso, e auxiliá-lo a navegar até a página correta para emissão da segunda via do IPTU.
Informar ao cidadão que o site da prefeitura está fora do ar e que ele deve retornar em outro momento.
Um usuário digitou o endereço correto do site do seu banco no navegador, mas, sem clicar em qualquer link suspeito ou receber um e‑mail malicioso, é redirecionado para uma página falsa idêntica. Essa página foi criada para roubar suas credenciais de acesso.
Com base nessa situação hipotética e acerca de vírus, worms e pragas virtuais, assinale a opção que apresenta corretamente a denominação desse tipo de ameaça cibernética.
phishing
man‑in‑the‑middle
keylogger
pharming
trojan
Paulo recebeu um e-mail que parecia ser de sua operadora de internet, solicitando a atualização de seus dados cadastrais. O e-mail continha um link para um site semelhante ao oficial, mas o endereço da página apresentava pequenas alterações na grafia do domínio (por exemplo: “operadoor.com” em vez de “operador.com”).
Esse tipo de prática é conhecido como:
Engenharia social, pois utiliza interação presencial para enganar a vítima.
Spam, pois se trata apenas de envio em massa de mensagens.
Phishing, pois busca enganar o usuário para capturar informações pessoais.
Spoofing, pois altera apenas o endereço de e-mail do remetente.
Malware, pois é a instalação automática de programas maliciosos.
A proteção de informações digitais e sistemas informatizados é uma preocupação crescente no setor público, especialmente diante da necessidade de cumprir normas como a Lei Geral de Proteção de Dados (LGPD). No contexto da segurança digital, assinale a alternativa correta que apresenta uma forma de ataque ou crime cibernético.
Ransomware é um tipo de programa legítimo que realiza backups automáticos para evitar perdas de dados em ataques virtuais.
Phishing é um tipo de ataque que busca enganar o usuário por meio de mensagens falsas, simulando fontes confiáveis para obter dados sensíveis.
Cavalo de Tróia é um vírus de rede que atua apenas em roteadores e servidores DNS, impedindo conexões de internet.
Spam é uma forma de criptografia utilizada por criminosos para proteger seus próprios sistemas contra invasões.
Worm é um sistema de segurança que impede o compartilhamento não autorizado de arquivos na rede pública.
Uma das ameaças digitais mais comuns em concursos e seleções é o envio de e-mails que imitam sites de inscrição, solicitando que o candidato insira seus dados pessoais em páginas falsas, ou ainda, fornece meios de pagamentos que supostamente seriam para inscrição, mas são destinados na realidade para as contas dos criminosos.
Pode-se afirmar corretamente que esse tipo de golpe é conhecido como
malware.
spam.
spyware.
phishing.
vírus.
Analise o seguinte cenário: Marcos recebeu um email aparentemente enviado pelo suporte de um banco, informando que sua conta poderia ser bloqueada caso ele não atualizasse seus dados imediatamente. O e-mail continha um link que o direcionava para um site visualmente idêntico ao do banco, onde ele inseriu seu login, senha e número do cartão. Pouco tempo depois, notou que transações desconhecidas foram realizadas em sua conta bancária. Com base nesse cenário, assinale a alternativa que apresenta qual tipo de ataque Marcos sofreu.
Ransomware.
Keylogger.
DDoS.
Phishing.
Um computador sofreu um ataque, no qual o hacker conseguiu roubar os dados do usuário, pois fez esse revelar suas informações pessoais. Para isso, fez uso de um site falso, fingindo ser o legítimo. Esse ataque é conhecido como:
brutal
ddros
double
phishing
zeroday



