







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
João e José, Analistas de Tecnologia da Informação, porém de campi geograficamente distantes, desejam trocar informações sigilosas por meio da Internet. Para tal, resolveram fazer uso da criptografia de chaves assimétricas utilizando um algoritmo seguro e com chave suficientemente grande. Nesse contexto, para garantir o devido sigilo, quando João enviar uma mensagem para José, deve criptografá-la utilizando a
chave pública de José.
sua própria chave pública.
sua própria chave privada.
chave privada de José.
Considere as seguintes afirmativas sobre a utilização de chaves criptográficas assimétricas em sistemas de e-mails.
I. A codificação dos cabeçalhos do e-mail garante a integridade do mesmo.
II. A adição de uma assinatura digital no e-mail garante a confidencialidade do mesmo.
III. A irretratabilidade da mensagem também pode ser provida com a codificação dos cabeçalhos da mensagem.
Assinale a alternativa CORRETA.
Nenhuma das afirmativas está correta.
Somente a afirmativa I está correta.
Todas as afirmativas estão corretas.
Somente a afirmativa III está correta.
Somente a afirmativa II está correta.
Dado um cenário onde o professor Antônio deverá enviar uma prova de forma sigilosa para o Coordenador Breno, que será aplicada aos alunos do professor Antônio. Assumindo que será utilizada uma criptografia Assimétrica, assinale a alternativa CORRETA:
Para enviar a prova criptografada de tal sorte que apenas o Breno possa abri-la, o professor Antônio deverá criptografar a prova com sua chave pública.
Para que o Breno possa verificar que Antônio foi quem enviou a prova, este deverá assinar o arquivo da prova utilizando-se de sua chave privada.
Para que o Breno possa abrir a prova enviada por Antônio basta que eles compartilhem, por meio seguro, a chave de criptografia.
Antônio deverá utilizar a chave privada de Breno para criptografar a prova antes de enviá-la. Assim Breno será o único que poderá ver o conteúdo da prova.
À estratégia de encriptação de dados que se utiliza de duas chaves, uma delas sendo secreta (ou privada) e a outra delas sendo pública, damos o nome de:
Criptografia de chave privada.
Criptografia dual mode.
Criptografia de chave simétrica.
Criptografia de chave assimétrica.
Criptografia de chave secreta.
A criptografia, processo de cifrar uma mensagem para que pessoas que não precisem dessa informação possam decifrá‐la, cumpre quatro objetivos básicos de segurança: Confidencialidade, Integridade, Autenticação e Não repúdio. Essas ferramentas criptográficas são utilizadas pelos profissionais de segurança de TI para alcançar os objetivos de segurança das organizações/empresas. Existem duas categorias de criptografia: simétrica e assimétrica. A criptografia simétrica utiliza uma mesma chave para encriptar e decriptar a mensagem, enquanto que a criptografia assimétrica utiliza um par de chaves, sendo uma para encriptar e a outra para decriptar a mensagem. Da mesma forma, os algoritmos são classificados em simétricos e assimétricos. Assinale a alternativa que apresenta algoritmos assimétricos.
RC2; RC4.
RSA; Elgamal.
Des triplo; AES.
Cast; Blowfish.
Observe a figura abaixo:
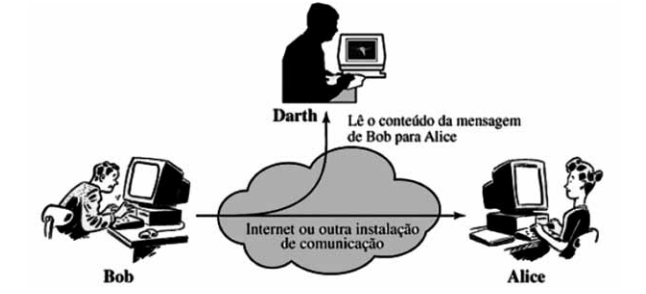
O sistema utilizado para que a mensagem de Bob seja enviada à Alice, sem ser interceptada, é
assinatura digital de chave privada.
esteganografia de chave simétrica.
criptografia de chave assimétrica.
antivírus de chave pública.
hash com chave híbrida.
Referente à criptografia assimétrica, considere:
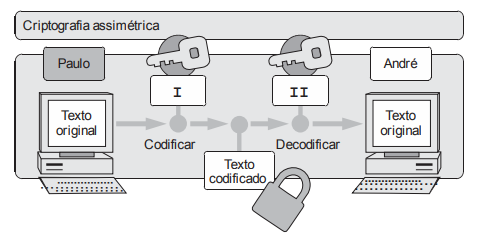
I e II correspondem, respectivamente, às chaves
privada de Paulo e privada de André.
pública de André e privada de André.
pública de Paulo e privada de Paulo.
privada de André e pública de André.
privada de Paulo e pública de André.
Considerando a proteção do conteúdo de um banco de dados relacional, podem ser utilizadas diversas técnicas, dentre elas uma que utiliza duas chaves para a codificação e decodificação dos dados, sendo uma chave pública e a outra privada. A técnica descrita é do tipo
assimétrica.
atualização perdida.
disjuntiva.
executiva.
hashing.
As chaves simétricas e as assimétricas são determinadas quanto ao nível de segurança pela quantidade de bits que as compõem. Uma criptografia de 12 bits possui
1024 chaves.
1032 chaves.
2096 chaves.
4096 chaves.
5096 chaves.
Considerando os tipos de criptografia simétrica e assimétrica, analise.
I. Também chamada de criptografia de chave secreta ou única, utiliza uma mesma chave tanto para codificar quanto para decodificar informações, sendo usada principalmente para garantir a confidencialidade dos dados.
II. Também conhecida como criptografia de chave pública, utiliza duas chaves distintas: uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono, por exemplo, tokens.
III. Permite comprovar a autenticidade e a integridade de uma informação, ou seja, que foi realmente gerada por quem diz ter feito isto e que não foi alterada.
IV. Registro eletrônico composto por um conjunto de dados que distingue uma entidade e associa a ela uma chave pública.
As definições apresentadas correspondem, respectivamente,
chave assimétrica, simétrica, assinatura digital e certificado digital.
chave simétrica, assimétrica, assinatura digital e certificado digital.
hash, chave simétrica, certificado digital e assinatura digital.
chave assimétrica, hash, certificado digital e assinatura digital.
chave assimétrica, simétrica, certificado digital e hash.
Os algoritmos de criptografia DES, RSA e IDEA são, respectivamente, classificados como:
Assimétrico, assimétrico e simétrico.
Simétrico, assimétrico e assimétrico.
Simétrico, simétrico e assimétrico.
Simétrico, assimétrico e simétrico.
Assimétrico, simétrico e assimétrico.
Em um sistema criptográfico, são utilizados diversos mecanismos para garantir a autenticidade e a confidencialidade da informação. O sistema em que são utilizadas duas chaves criptográficas, uma pública e outra privada, denomina-se criptografia
simétrica.
assimétrica.
binária.
dupla.
simples.
A respeito de criptografia simétrica e assimétrica, analise as afirmativas a seguir.
I. Os protocolos TLS (Transport Layer Security) e SSL (Secure Sockets Layer) utilizam exclusivamente criptografia assimétrica para cifrar dados, porque esse tipo de criptografia é considerado mais seguro e computacionalmente menos custoso.
II. Em um algorítmo de criptografia assimétrica a mesma chave é usada tanto para cifrar quanto para decifrar os dados.
III. Os algorítmos AES, RC4 e 3DES são utilizados para criptografia simétrica.
Assinale:
se somente a afirmativa I estiver correta.
se somente a afirmativa II estiver correta.
se somente a afirmativa III estiver correta.
se somente as afirmativas II e III estiverem corretas.
se todas as afirmativas estiverem corretas.
Sejam as seguintes assertivas sobre a Criptografia Assimétrica:
I. Este algoritmo de criptografia utiliza duas chaves: uma chave pública e uma privada.
II. Deve ser usado quando o remetente e o destinatário possuem níveis de responsabilidade assimétricos.
III. Um dos benefícios da criptografia assimétrica é a utilização de assinaturas digitais para verificar a autenticidade e a integridade da informação recebida.
Marque a alternativa correta em relação às assertivas acima.
Apenas as assertivas I e II são verdadeiras.
Apenas as assertivas I e III são verdadeiras.
Apenas as assertivas II e III são verdadeiras.
Todas as assertivas são falsas.
Todas as assertivas são verdadeiras.
Em um sistema que utiliza criptografia assimétrica, considere a ação Ks(m) como sendo a criptografia da mensagem m com a chave secreta do emissor de uma mensagem, a qual será enviada para vários destinatários. Nesta ação foram alcançadas as seguintes propriedades da segurança:
Autenticidade e integridade
Autenticidade, integridade e disponibilidade
Integridade e disponibilidade
Disponibilidade e autenticidade
Autenticidade, integridade e disponibilidade
Em relação ao mecanismo de criptografia assimétrica usado para segurança de redes de computadores, pode-se afirmar:
I. Pode ser usado, em geral, para prover tanto o serviço de confidencialidade, quanto o serviço de autenticação.
II. Utiliza o DES (Data Encryption Standard), que é um algoritmo de criptografia assimétrica.
III. Utiliza uma chave para criptografar uma informação e outra chave para descriptografá-la.
IV. Baseia-se em operações de substituição e permutação de bits.
Está(ão) correta(s) apenas:
No âmbito da criptografia assimétrica, considere a seguinte
situação:
João enviou, a partir de uma rede TCP/IP conectada por
HUB
, uma mensagem assinada digitalmente e comcriptografia para Maria. Uma determinada estação dessa rede
estava com sua interface
Ethernet em modo promíscuo,tornando possível Luís, detentor da chave pública de Maria,
farejar todos os pacotes enviados por João.
A partir dessas informações, assinale a afirmação correta.
Luís pode alterar as mensagens enviadas a Maria, preservando a integridade.
Luís pode descriptografar a mensagem enviada a Maria.
João utilizou a chave pública de Maria para criptografar a mensagem.
João utilizou sua própria chave privada na encriptação da mensagem.
Maria confirmou a assinatura da mensagem a partir de sua própria chave privada
O uso de criptografia de chave pública é mais lento para proteção de grande volume de dados.
Certo
Errado



