







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Conforme o <cert.br>, são exemplos de tipos de backup, exceto:
Completo.
Incremental.
Semanal.
Diferencial.
Considere o esquema hipotético abaixo referente à comunicação segura estabelecida pelo Tribunal Regional Federal da 4a Região – TRF4:
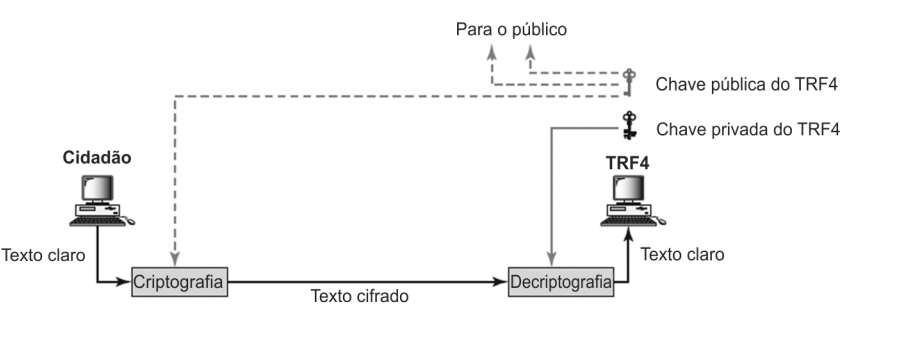
O esquema descreve
autenticação e gerenciamento de sessão.
autenticação segura com XSS via assinatura eletrônica.
criptografia de chave assimétrica.
comunicação segura híbrida de chave pública.
criptografia de chave simétrica.
Sobre códigos maliciosos (malware) e segurança na internet, analise as afirmativas.
I- A criptografia de chave simétrica utiliza duas chaves distintas: uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono.
II- Pharming é um tipo específico de phishing que envolve o redirecionamento da navegação do usuário para sites falsos, de forma que quando ele tenta acessar um site legítimo, o navegador é redirecionado para uma página falsa.
III- Ransomware é um tipo de código malicioso que torna inacessíveis os dados armazenados em um equipamento e que exige pagamento de resgate (ransom) para restabelecer o acesso ao usuário.
IV- Sempre que um acesso envolver a transmissão de informações sigilosas, é importante certificar-se do uso de conexões seguras utilizando o protocolo HTTP (Hyper Text Transport Protocol).
Estão corretas as afirmativas
II, III e IV, apenas.
I e IV, apenas.
II e III, apenas.
I, II, III e IV.
As redes de computadores, do tipo WAN, que se utilizam da internet, são alvo frequente de tentativas de invasão e necessitam de proteção. Para proteção contra invasores e restrição de acesso apenas aos computadores autorizados, qual das ferramentas abaixo é indicada ?
Anti-Vírus
Criptografia
Certificado Digital
Validador Eletrônico
FireWall
Segundo o princípio de Kerckhoffs, a capacidade de proteger mensagens se torna mais forte quando se utilizam chaves públicas no processo.
Na criptografia simétrica, uma chave secreta é aplicada a uma mensagem para alterar o conteúdo dessa mensagem; conhecendo essa chave, o remetente e o destinatário poderão criptografar e descriptografar todas as mensagens em que essa chave for utilizada.
Quando se acessa um sítio seguro pelo protocolo HTTPS, o navegador gera um conjunto de chaves criptográficas que é enviado ao servidor por meio de um algoritmo de troca de chaves.
Sobre a definição de firewall, analise as afirmativas abaixo e assinale a alternativa correta.
I. Um firewall é um dispositivo de segurança da rede que monitora o tráfego de rede de entrada e saída e decide permitir ou bloquear tráfegos específicos de acordo com um conjunto definido de regras de segurança.
II. Um firewall coloca uma barreira entre redes internas protegidas e controladas que podem ser redes externas confiáveis ou não, como a Internet.
III Um firewall pode ser somente software sem opção de Hardware.
IV. Um firewall de proxy é um dos primeiros tipos de firewall e funciona como a passagem de uma rede para outra de uma aplicação específica.
Leia as afirmativas a seguir:
I. Os periféricos podem ser classificados como dispositivos de entrada, somente.
II. Firewall é um software malicioso projetado para explorar uma vulnerabilidade existente em um computador.
Marque a alternativa CORRETA:
As duas afirmativas são verdadeiras.
A afirmativa I é verdadeira, e a II é falsa.
A afirmativa II é verdadeira, e a I é falsa.
As duas afirmativas são falsas.
A coluna da esquerda apresenta termos relacionados a mecanismos de segurança que, quando corretamente configurados e utilizados, podem auxiliar na proteção contra riscos envolvendo o uso da Internet, e a da direita, o conceito relacionado a cada um deles. Numere a coluna da direita de acordo com a da esquerda.
1-Backup
2-Log
3-Política de Segurança
4-Antimalware
5-Firewall Pessoal
( ) Ajuda a evitar que um atacante tente explorar, via rede, alguma vulnerabilidade existente no computador e evitar o acesso não autorizado, caso haja algum backdoor nele instalado.
( ) Define os direitos e as responsabilidades de cada usuário em relação à segurança dos recursos computacionais que utiliza e as penalidades às quais está sujeito, caso não a cumpra.
( ) Serve para preservação dos dados para que sejam recuperados em situações como falha de disco rígido, exclusão acidental de arquivos, ação de códigos maliciosos, dentre outras.
( ) Registro de atividades geradas por programas e serviços de um computador, que pode ficar armazenado em arquivos, na memória do computador ou em bases de dados para auditoria.
( ) Procura detectar e, então, anular ou remover os códigos maliciosos de um computador. Antivírus, antispyware, antirootkit e antitrojan são exemplos de ferramentas desse tipo.
Marque a sequência correta.
5, 3, 1, 2, 4
4, 3, 1, 5, 2
5, 4, 2, 1, 3
3, 1, 5, 2, 4
Segurança é um item crucial para o andamento do dia a dia de uma empresa de tecnologia, tanto que muitas delas contratam hackers para testar vulnerabilidades de sistemas. Para isso, existem empresas que listam essas empresas que querem ser testadas e disponibilizam essa lista para hackers cadastrados que trabalham justamente tentando encontrar vulnerabilidades.
Assinale nas opções abaixo o nome desse tipo de teste.
Segurança da informação.
Testes de segurança.
PenTest.
Ataques DDoS.
Spamdexing.
Segundo a Cartilha de Segurança para a Internet, sobre antivírus, marcar C para as afirmativas Certas, E para as Erradas e, após, assinalar a alternativa que apresenta a sequência CORRETA:
-
(---) É um tipo de ferramenta antimalware desenvolvida para detectar, anular e eliminar vírus e outros tipos de códigos maliciosos de um computador.
(---) Pode incluir a funcionalidade de firewall pessoal.
C - E.
E - C.
C - C.
E - E.
De acordo com a Cartilha de Segurança para Internet, sobre os principais usos e cuidados que deve-se ter ao efetuar transações bancárias e acessar sites de Internet Banking, assinalar a alternativa CORRETA:
Certificar-se da procedência do site e da utilização somente de conexões públicas ao realizar transações bancárias via Web.
Somente acessar sites de instituições bancárias clicando em um link existente em uma página ou em uma mensagem.
Ao acessar seu banco, fornecer apenas uma posição do seu cartão de segurança.
Fornecer senhas ou dados pessoais a terceiros somente quando o contato for por telefone.
Em relação à criptografia de chave simétrica, analisar os itens abaixo:
I. Utiliza a mesma chave, tanto para codificar como para decodificar informações.
II. Métodos criptográficos que usam chave simétrica são: AES (Advanced Encryption Standard) e RSA (Rivest-Shamir-Adleman).
III. É mais indicada para garantir a confidencialidade de grandes volumes de dados, pois seu processamento é mais rápido em relação à criptografia assimétrica.
Está(ão) CORRETO(S):
Somente o item II.
Somente o item III.
Somente os itens I e II.
Somente os itens I e III.
A segurança da informação, atualmente, é a maior preocupação das grandes corporações. A perda de dados e informações podem custar toda a estrutura operacional de uma empresa, principalmente nos dias em que a conexão à internet é obrigatória. Diante do exposto, analise as afirmativas a seguir.
I. Firewall tem como objetivo reforçar a segurança entre a internet e redes privadas.
II. São características da assinatura digital: autenticidade, integridade e retratabilidade.
III. Os algoritmos de criptografia não garantem segurança para operações, pois não verificam a validade de uma informação.
IV. O servidor proxy atua como intermediário de conexão entre um computador e a internet; através dele é possível filtrar conteúdos, diminuindo, assim, a segurança da rede.
Está(ão) correta(s) apenas a(s) afirmativa(s)
I.
I e II.
II e III.
III e IV.
Assinale a alternativa que apresenta procedimento de segurança da informação que pode ser adotado pelas organizações.
realizar, periodicamente, análises de riscos, com o objetivo de contemplar as mudanças nos requisitos de segurança da informação
não envolver a direção com a segurança da informação, tendo em vista que ela já possui diversas outras atribuições
descartar o inventário dos ativos, caso a organização possua
direcionar os funcionários apenas para o exercício de suas funções diárias; pois treinamentos em segurança da informação ou outros eventos relacionados devem ser evitados
conceder aos funcionários o acesso completo aos sistemas e à rede (intranet) da organização
Qual o tipo de backup que deve ser realizado para fazer a cópia apenas das alterações relativas ao último backup?
Diferencial.
Completo.
Incremental.
Analógico.
A respeito dos procedimentos de backup, assinale a alternativa correta.
Com o objetivo de verificar os processos de backup e estabelecer melhorias, se for o caso, é importante realizar testes periódicos de restauração.
Após a consolidação do backup, as mídias de backup devem ser armazenadas na mesma sala onde trabalha o administrador do sistema, pois é o local mais apropriado.
Ao se criar uma procedimento de backup, o usuário não deverá se preocupar com o tempo de restauração das informações, mesmo se houver indisponibilidade de serviços que dependam da restauração, pois o backup é mais importante que a restauração.
As mídias de backup defeituosas ou inservíveis deverão ser encaminhas diretamente ao lixo.
Uma boa estratégia de backup não deve ser condizente com a natureza dos dados armazenados, mas sim com a capacidade das mídias disponíveis.
Os antivírus são capazes de eliminar phishing e spyware. Contudo, devido à sua rápida multiplicação no ambiente, os rootkits não são identificados nem removidos pelos antivírus atuais.
Certo
Errado



