







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Quanto à certificação digital é correto afirmar:
O Kerberos é um serviço de autenticação e uma central de distribuição de chaves (KDC). Desta forma, é utilizado para a distribuição dos certificados digitais.
O ICP Brasil, órgão que regulamenta a infra-estrutura de chave pública, determina que os certificados digitais válidos no país devem atender ao padrão X.509 V.3.
Um certificado digital de uma empresa ou pessoa é um arquivo de alta confidencialidade e não pode cair nas mãos de hackers, sob pena de ser revogado.
Os certificados digitais são baseados nos algoritmosde Hash MD5 e SHA-1.
A emissão de um certificado digital efetuado por uma autoridade certificadora (CA) reconhecida internacionalmente é suficiente para a sua validade legal criptográficos RSA, DES, 3DES, AES e nas funções no território nacional.
Sobre a Certificação Digital, é correto afirmar que
o padrão de fato de Certificado digital é o SSL.
o padrão X.509 suporta mais de uma assinatura digital, atestando a validade da chave.
uma falha grave do certificado digital, no padrão PGP, é que não contém a validade do mesmo.
é um arquivo que, dentre outras informações, traz a Chave Pública da entidade com a qual se está estabelecendo a comunicação.
o certificado digital é um arquivo que deve possuir basicamente 3 áreas: a chave privada; informações do certificado como, nome da pessoa/empresa, órgão emissor, etc; e as assinaturas digitais dos órgãos que garantem o certificado.
NÃO é uma cifra de César resultante da criptografia sobre uma mesma mensagem:
Firewall é um tipo de antivírus que impede o acesso de usuários não-autorizados a uma rede ou à Internet por meio do computador protegido por ele.
Certo
Errado
Como se denomina o processo no qual é feita uma cópia instantânea e simultânea de todos os dados do disco rígido principal para um disco rígido de backup?
espelhamento
smart
PCI
softmodem
Das implementações abaixo, qual é a ideal contra as investidas de hacker tecnicamente muito bom?
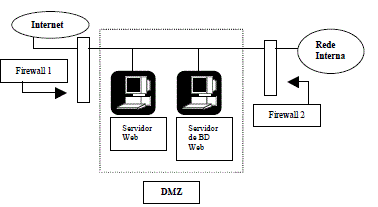
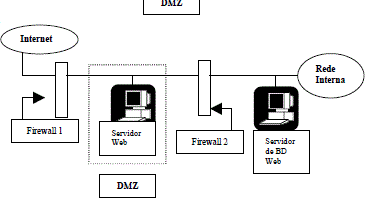
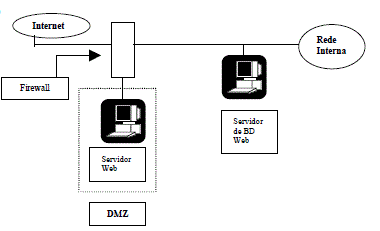
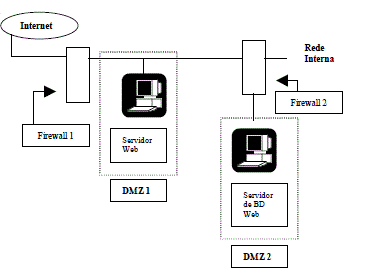
Uma forma de armazenamento de dados vem-se popularizando entre os usuários da Internet para a realização de backup e consiste no uso de banco de dados gerenciados por sítios web. Uma grande vantagem dessa tecnologia é a possibilidade de os dados armazenados poderem ser manipulados a partir de um computador qualquer que esteja conectado à Internet e tenha configuração adequada.
Técnicas criptográficas são essenciais à segurança da informação, nas organizações. A respeito de tal contexto, é correto afirmar que
A principal desvantagem do método RSA de criptografia é
a insegurança gerada pela fraqueza algorítmica.
não ser um algoritmo de chave pública.
a identidade algorítmica com o AES, porém menos preciso.
a lentidão causada pela exigência de chaves com muitos bits (> = 1024) para manter um bom nível de segurança.
o fato de utilizar o modo de cifra de fluxo.
A autenticação de usuários e mensagens é importante para garantir segurança de informações e de comunicação. Sendo assim, é correto afirmar que
Para ser considerada correta e segura, de acordo com normas internacionais, uma cópia de segurança deve ser rotacionada a cada 5 dias, depois de feito o backup.
Certo
Errado
Um computador A precisa enviar uma mensagem sigilosa para um computador B em uma rede remota conectada à Internet. Deseja-se que a mensagem seja enviada "embaralhada"; que somente o computador B possa ter acesso ao seu conteúdo, compreendendo-a; e que exista a garantia de que a mensagem foi mesmo enviada pelo computador A. Nesse contexto, sobre assinaturas digitais, certificação digital e segurança na Internet, indique a afirmativa ERRADA:
A chave privada no computador A precisa ser segura, e apenas o seu proprietário deve ter acesso a ela, pois a única maneira para se produzir a assinatura digital é com a utilização dessa chave. Para decifrar a assinatura digital, o computador B deve utilizar a chave pública de A.
No contexto apresentado, no envio da mensagem, o computador A pode fazer uso de um certificado de chave pública, que é um conjunto de dados à prova de falsificação que atesta a associação de uma chave privada a um usuário final. Para fornecer essa associação, uma RA (Registration Authority) confirma a identidade do computador A, emite certificados para B com o nome do usuário A, a chave pública utilizada e outras informações que o identificam.
Para criptografar a mensagem em si, se for usado criptografia de chave assimétrica, como algoritmos RSA, os dados devem ser encriptados pela chave pública de B, fornecida previamente para A, e decriptados, na recepção, pela chave privada de B, que é secreta.
Para criptografar a mensagem em si, se A utilizar criptografia de chave simétrica, a mesma chave usada para criptografar os dados deverá ser usada na recepção, por B. Ou seja, a chave utilizada é compartilhada pelos pares envolvidos.
As informações apresentadas são suficientes para se inferir que o referido computador possui firewall e modem de acesso à Internet instalados. O recurso denominado firewall consiste de fato em hardware que, caso esteja adequadamente instalado entre o computador e o modem de acesso à Internet, protege o computador contra ataques de hacker e de invasão por pragas virtuais como vírus de computador, cavalos-de-tróia e keyloggers.
Certo
Errado
Quanto ao CASO 1, é correto afirmar que:
mesmo que um hacker detenha a chave privada de Bob, a comunicação entre Alice e ele pode ser considerada segura, pois o sistema escolhido foi simétrico
o sistema criptográfico para o restante da comunicação (passo 5) foi escolhido com base no critério de desempenho e não quanto ao critério de segurança
se a informação enviada por Alice para Bob no passo 3 fosse interceptada por um hacker, este poderia obter a chave simétrica utilizando a chave pública de Bob
se um hacker se passar por Bob enviando a chave pública (de Bob) para Alice, este obterá de volta a chave simétrica enviada por Alice tornando a comunicação insegura
Bob tem como verificar a autenticidade da chave simétrica, garantindo desta forma que Alice foi a entidade que a gerou
Ao analisar o cabeçalho dos pacotes, o firewall bem implementado consegue saber os protocolos usados e as portas e destino do pacote. Porém, no caso de pacote não se enquadrar em alguma regra, o firewall bem implementado deve tomar uma de duas decisões importantes. Quais são essas duas decisões?
Cortar a conexão ou colocar o pacote em quarentena.
Recusar o recebimento do pacote ou aceitá-lo com restrição.
Recusar o recebimento do pacote ou colocá-lo em quarentena.
Recusar o recebimento do pacote ou descartá-lo.
As cifras que reordenam as letras de um texto mas não os disfarçam são denominadas
monoalfabética.
polialfabética.
de uso único.
de substituição.
de transposição.
Sobre Windows, dadas as seguintes afirmações:
I. Os arquivos que sofrem backup diferencial são marcados como tal e os arquivos que sofrem backup incremental não são marcados.
II. Tanto o backup diferencial quanto o incremental copiam os arquivos criados ou alterados desde o último backup normal.
III. A restauração de arquivos exige o último backup normal, com o último backup diferencial ou com o conjunto de backups incrementais.
Está correto o que se afirma APENAS em
Criptografia simétrica é um método de codificação que utiliza
Um auxiliar técnico realizou backup normal — que copia os arquivos e marca-os como copiados — do Windows XP. Na semana seguinte, foi necessário realizar outro backup, pois o disco rígido do computador precisava ser formatado. Nesse caso, o técnico terá agido corretamente se tiver realizado um backup incremental, que copia somente os arquivos alterados desde o último backup normal.
Certo
Errado



