







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em relação ao Firewall, o
I. Proxy nada mais é do que um firewall de controle de aplicações, tais como SMTP, FTP, HTTP e outras.
II. firewall de filtragem de pacotes determina que endereços IPs e dados podem estabelecer comunicação e/ou transmitir/receber dados, baseado em um conjunto de regras estabelecidas.
III. firewall de aplicação permite um acompanhamento mais preciso do tráfego entre a rede e a Internet enquanto o firewall de filtragem de pacotes é capaz de analisar informações sobre a conexão e notar alterações suspeitas.
É correto o que se afirma em
I e II, apenas.
II, apenas.
II e III, apenas.
I, II e III.
III, apenas.
Em relação à segurança de redes, firewall e Proxy, é correto afirmar que
Firewall é um tipo de antivírus que impede o acesso de usuários não-autorizados a uma rede ou à Internet por meio do computador protegido por ele.
Certo
Errado
Um firewall é um dispositivo que permite realizar a segmentação de uma rede local e provê características de segurança puramente física.
Certo
Errado
Das implementações abaixo, qual é a ideal contra as investidas de hacker tecnicamente muito bom?
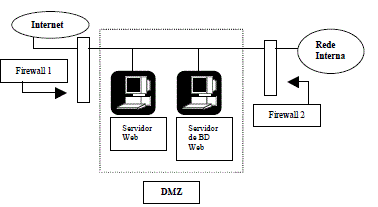
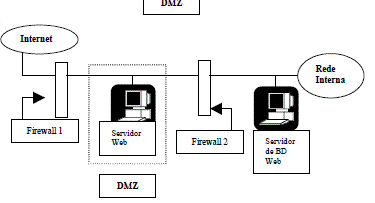
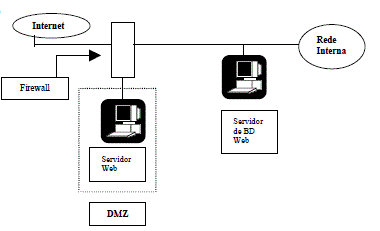
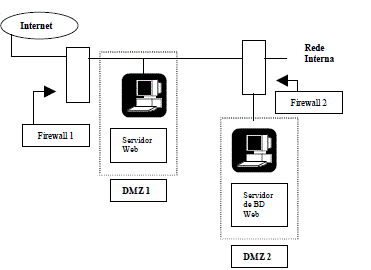
Ao analisar o cabeçalho dos pacotes, o firewall bem implementado consegue saber os protocolos usados e as portas e destino do pacote. Porém, no caso de pacote não se enquadrar em alguma regra, o firewall bem implementado deve tomar uma de duas decisões importantes. Quais são essas duas decisões?
Cortar a conexão ou colocar o pacote em quarentena.
Recusar o recebimento do pacote ou aceitá-lo com restrição.
Recusar o recebimento do pacote ou colocá-lo em quarentena.
Recusar o recebimento do pacote ou descartá-lo.
Uma barreira de proteção de rede de computadores que tem por função regular o tráfego entre redes distintas, impedindo, por meio de regras predefinidas, a transmissão de dados nocivos ou não-autorizados de uma rede a outra é definida como
Pode-se chamar a barreira de proteção que controla o tráfego de dados da rede interna com a externa (internet) como:
bridge
switch
hub
firewall
Um firewall de filtragem de pacotes
Um firewall tradicional
permite realizar filtragem de serviços e impor políticas de segurança.
bem configurado em uma rede corporativa realiza a proteção contra vírus, tornando-se desnecessária a aquisição de ferramentas antivírus.
protege a rede contra bugs e falhas nos equipamentos decorrentes da não atualização dos sistemas operacionais.
evita colisões na rede interna e externa da empresa, melhorando, com isto, o desempenho do ambiente organizacional.
deve ser configurado com base em regras permissivas (todos podem fazer tudo o que não for proibido), restringindo-se acessos apenas quando necessário, como melhor política de segurança.
Qual das funções abaixo um firewall NÃO realiza em uma rede?
Bloquear acesso não autorizado aos aplicativos remotos que podem ser perigosos para a rede.
Criar redes privadas virtuais (VPN).
Filtrar URL, negando acesso para sites não autorizados.
Suportar varreduras de vírus no correio eletrônico.
Tratar códigos maliciosos de ataques do tipo Cavalode- Tróia.
A parte do firewall que atua como ligação entre as redes interna e externa, normalmente, é implementada por
sistema operacional de rede.
roteadores com filtros.
programas específicos no servidor principal.
programas específicos em um gateway.
programas específicos no servidor web.
É um mecanismo utilizado para proteger uma rede interna (confiável) de uma outra rede externa (não confiável). Para tanto utiliza uma combinação de componentes de hardware e software para controlar tráfego e acesso entre estas duas redes.
Trata-se de uma definição de
Firewall.
Host.
Criptografia.
Antivírus.
Sistema de autenticação de usuários com login e senha.
O firewall de perímetro existe para atender às necessidades de usuários que estão fora dos limites da empresa. Entre as regras de configuração que devem ser atendidas, o firewall de perímetro deve
Analise as seguintes afirmações relativas a um firewall:
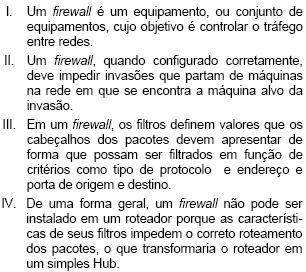
Estão corretos os itens:
I e II
II e III
III e IV
I e III
II e IV
Analise as seguintes afirmações relativas a tipos e configuração de Firewall:
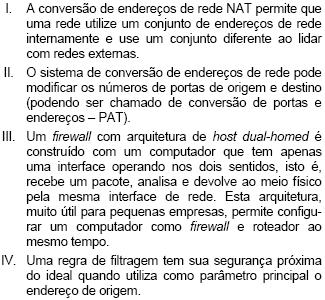
Estão corretos os itens:
I e II
II e III
III e IV
I e III
II e IV
Deve ser de conhecimento dos administradores do sistema de Segurança da Informação de uma entidade que não é suficiente montar um firewall e considerar que nunca vai ser invadido. Deve ser feito um acompanhamento do desempenho do firewall com a utilização de logs além de acompanhar com freqüência o trabalho realizado pelo IDS. Utilizandose o sistema operacional Linux como firewall podese encontrar ferramentas capazes e eficazes para efetuar esta função.
O iptables é uma destas ferramentas e, com relação a suas características, é correto afirmar que o iptables
não permite o serviço de proxy na rede.
possui mecanismos internos para aceitar e recuperar automaticamente pacotes duvidosos ou mal formados.
mantém suporte a detecção de fragmentos.
mantém suporte apenas para o protocolo TCP, garantindo assim a privacidade das comunicações controladas por conexão.
não exige que o kernel de sua máquina tenha sido compilado com suporte ao iptables.
Um Firewall é um dispositivo de proteção de uma rede e pode ser configurado de diferentes formas. Com relação à configuração de um firewall é correto afirmar que
o método mais eficiente é o de "permitir tudo o que não for especificamente negado". Este método dispensa a utilização de um IDS.
a regra de "negar tudo que não for especificamente permitido" significa que é necessário ter uma regra para qualquer tráfego permitido na defesa do perímetro. Se o tráfego não corresponder a uma determinada regra de permissão, ele é derrubado pela regrapadrão.
conexão de aplicativos que utilizam o Finger deve ser permitida no firewall para possibilitar o funcionamento dos sistemas de detecção de intruso - IDS.
o SNMP (Simple Network Management Protocol) deve ser liberado no firewall, uma vez que utiliza a porta 80 para conexão, o que o torna um protocolo praticamente seguro para administração remota de rede.
os filtros de pacotes utilizam, para tomar decisões de controle de acesso, os endereços IP de origem e as portas FTP, TCP, SMTP e DNS.
O uso de firewall está restrito à interligação de uma rede privada à Internet. Isso significa que, se a rede privada não estiver ligada à Internet, não será necessário um firewall.
Um firewall é responsável por, entre outras coisas, fazer a filtragem de pacotes que entram ou que saem de uma rede para outra.



