







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
No âmbito da segurança digital, considerando noções relacionadas à proteção da informação, ao uso de criptografia, aos mecanismos de autenticação e às boas práticas para criação de senhas e proteção de dados, assinale a alternativa correta:
O uso de senhas curtas e de fácil memorização é recomendado quando o sistema adota conexão segura, pois a criptografia do tráfego elimina a necessidade de senhas complexas.
A criptografia é utilizada para impedir o acesso não autorizado às informações, dispensando outros mecanismos de segurança, como autenticação e controle de acesso.
A proteção de dados digitais depende do comportamento do usuário final, não estando relacionada a políticas institucionais ou a mecanismos técnicos de segurança.
A autenticação tem por finalidade confirmar a identidade de um usuário ou sistema, podendo ser realizada por meio de fatores como algo que o usuário sabe, algo que ele possui ou alguma característica biométrica.
Em ambientes computacionais utilizados para atividades acadêmicas, administrativas e profissionais, a proteção da informação depende tanto de mecanismos técnicos quanto de práticas adequadas por parte dos usuários. Considerando esse contexto, assinale a alternativa tecnicamente correta:
A autenticação substitui a necessidade de criptografia, pois, uma vez confirmada a identidade do usuário, os dados passam a estar protegidos contra interceptação durante a transmissão.
A utilização de senhas simples e facilmente memorizáveis tende a reduzir riscos operacionais, desde que combinada com a troca frequente dessas senhas em intervalos curtos.
A criptografia é aplicada apenas ao armazenamento de dados, não sendo empregada em comunicações digitais, enquanto a proteção das informações depende prioritariamente de ferramentas automatizadas.
A criptografia busca proteger a confidencialidade das informações ao torná-las ininteligíveis para quem não possui a chave adequada, enquanto a autenticação verifica a identidade de usuários ou sistemas; práticas como uso de senhas longas, exclusivas e periodicamente alteradas contribuem para a proteção de dados.
O setor de TI da ALE-RO está implementando uma nova política de segurança. Além de exigir senhas fortes, ele quer adicionar uma camada extra de proteção ao acesso dos sistemas, especialmente para os servidores que contêm dados fiscais sensíveis. O objetivo é que, mesmo que uma senha seja comprometida, um invasor não consiga acessar a conta sem outra forma de validação.
Considerando o objetivo de adicionar uma camada extra de proteção que vá além da senha, a medida de segurança mais adequada a ser implementada é
exigir que todas as senhas sejam alteradas a cada 15 dias.
instalar um antivírus de última geração em todas as estações de trabalho.
implementar a Autenticação de Dois Fatores (2FA).
exigir que as senhas tenham no mínimo 25 caracteres.
configurar o Firewall para bloquear todo o acesso à internet.
Uma servidora recebeu uma notificação de aprovação de acesso que ela não havia solicitado. O sistema utilizava autenticação multifator por aplicativo, com opção de aceitar ou rejeitar o pedido. Mesmo que diversas notificações sejam enviadas para provocar aprovação por cansaço, rejeitá-las e comunicar o incidente é adequado, pois aprovar uma delas poderia validar o acesso do atacante.
Certo
Errado
A segurança da informação é um pilar fundamental nas organizações modernas. Diferentes mecanismos e protocolos foram desenvolvidos para proteger dados contra acessos não autorizados, alterações maliciosas e perda de integridade. Compreender os princípios fundamentais da criptografia e autenticação é essencial para qualquer profissional que trabalhe com sistemas de informação.
Analise as seguintes proposições sobre segurança da informação e criptografia:
I. A criptografia simétrica utiliza a mesma chave para criptografar e descriptografar dados, sendo mais rápida que a criptografia assimétrica, mas apresentando desafios na distribuição segura da chave.
II. O protocolo HTTPS utiliza criptografia assimétrica para estabelecer uma conexão segura inicial e, em seguida, muda para criptografia simétrica para a transmissão de dados, combinando segurança com eficiência.
III. A autenticação de dois fatores (2FA) garante segurança absoluta contra todos os tipos de ataques cibernéticos, eliminando completamente a possibilidade de acesso não autorizado.
Está CORRETO o que se afirma em:
I, II e III.
II e III, apenas.
I, apenas.
I e II, apenas.
(IBED) Ao acessar um serviço, um usuário utiliza uma senha longa e exclusiva e confirma o login por aplicativo autenticador. Se uma página falsa capturar a senha, o segundo fator pode dificultar o acesso indevido, embora não elimine todos os riscos. A autenticação em dois fatores, portanto, acrescenta proteção, mas não torna dispensável a verificação contra phishing.
Certo
Errado
A autenticação em dois fatores (2FA) é uma medida de segurança que exige apenas uma senha para o acesso a uma conta, sendo menos segura que a autenticação de fator único, que envolve, além da senha, um segundo método de verificação.
Certo
Errado
Analise as afirmativas a seguir:
I. Uma passkey utiliza criptografia assimétrica para autenticação.
II. O TOTP gera códigos temporários válidos por um período limitado.
III. O uso de 2FA exige a combinação de dois fatores distintos de autenticação.
IV. Um gerenciador de senhas pode auxiliar na criação e armazenamento de senhas fortes.
V. O uso de VPN garante proteção contra todos os tipos de ataques cibernéticos.
Após análise, conclui-se que está correto o que se afirma em:
I, III, IV e V.
II, III e V.
I, IV e V.
I, II, III e IV.
I, II, III, IV e V.
A autenticação de e-mail é crucial para prevenir spoofing e phishing. Assinale a alternativa que explica corretamente a função e a relação entre os protocolos SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) e DMARC (Domain-based Message Authentication, Reporting, and Conformance).
O DKIM serve para listar os endereços IP bloqueados (lista negra), o SPF serve para assinar o cabeçalho, e o DMARC serve apenas para organizar as mensagens na caixa de entrada do usuário por ordem de chegada.
O DMARC utiliza as informações fornecidas pelo SPF (que lista os IPs autorizados a enviar e-mail pelo domínio) e pelo DKIM (que assina digitalmente a mensagem com uma chave criptográfica) para determinar uma política de ação (rejeitar, quarentena ou nada) caso a validação dessas tecnologias falhe, fornecendo relatórios ao proprietário do domínio.
O DMARC é um protocolo independente que substitui o SPF e o DKIM, utilizando inteligência artificial para ler o conteúdo do e-mail e decidir se é spam baseando-se em palavras-chave proibidas.
O SPF é um protocolo de criptografia que codifica o corpo do e-mail, enquanto o DKIM serve para compactar os anexos, e o DMARC é o software antivírus que roda no servidor de destino para escanear a mensagem.
O protocolo SPF exige que o usuário digite uma senha de uso único (OTP) enviada por SMS a cada e-mail enviado, garantindo a autenticidade do remetente, processo gerenciado pelo servidor DMARC.
Na Administração Pública, a proteção de dados sensíveis e a resiliência dos sistemas governamentais dependem da implementação de múltiplas camadas de defesa.
Assinale a alternativa correta no que diz respeito aos mecanismos de autenticação e às práticas de segurança cibernética.
A implementação de firewalls de borda em redes institucionais torna desnecessária a instalação de atualizações nos terminais locais, pois essa barreira atua filtrando todos os pacotes maliciosos antes que eles atinjam a camada de aplicação do sistema operacional.
O phishing é uma categoria de malware autônomo que se propaga através de falhas físicas nos módulos de memória das estações de trabalho, sendo incapaz de comprometer sistemas protegidos por redes virtuais privadas e protocolos de comunicação criptografados.
A autenticação de múltiplos fatores (MFA) amplia a segurança ao combinar credenciais de categorias distintas, como algo que o usuário sabe, possui ou é, mitigando riscos de acessos indevidos mesmo em cenários de exposição acidental ou vazamento da senha principal.
A estratégia de segurança mais eficaz para a gestão de senhas é a exigência de trocas semanais de credenciais, visto que a alta rotatividade de senhas curtas é tecnicamente superior ao uso de frases-senha longas ou ao emprego de múltiplos fatores de proteção.
A aplicação de correções de segurança (patches) deve ser evitada em sistemas de missão crítica, pois a modificação do código-fonte para correção de falhas introduz vulnerabilidades temporárias no núcleo do sistema, exigindo a troca integral do hardware.
A autenticação em dois fatores, também conhecida como 2FA, é uma medida de segurança usada para proteger contas online. Assinale a alternativa que apresenta corretamente um exemplo de uso de 2FA.
Entrar na conta usando apenas uma senha forte, com pelo menos duas letras, dois números e dois símbolos.
Entrar na conta usando duas senhas diferentes cadastradas para o mesmo serviço.
Entrar na conta usando senha e, em seguida, confirmar o acesso com um código gerado por aplicativo autenticador.
Entrar na conta usando a mesma senha em dois dispositivos diferentes.
Entrar na conta usando o navegador em modo anônimo para impedir o salvamento da senha.
Situação hipotética: Uma organização governamental implementou o uso de autenticação multifator (MFA) para acesso a todos os sistemas corporativos, exigindo, além da senha, um código gerado por aplicativo. No entanto, os colaboradores foram orientados a utilizar a mesma senha para acesso a sistemas internos e para suas contas de e-mail pessoais. Assertiva: Embora a MFA reforce a segurança do acesso aos sistemas corporativos, a instrução sobre a senha pessoal compromete significativamente a postura de segurança da organização, pois aumenta o risco de engenharia social e credenciais vazadas serem exploradas em ataques de phishing direcionados.
Certo
Errado
Em uma instituição de ensino, o instrutor de informática orientou os alunos sobre práticas de proteção de dados após a ocorrência de uma falha em um equipamento que resultou na perda de diversos arquivos acadêmicos. Durante a atividade, foi enfatizada a importância de manter cópias de segurança atualizadas em locais distintos do ambiente principal de armazenamento, reduzindo os impactos causados por falhas, exclusões acidentais ou incidentes de segurança. Considerando os conceitos de segurança digital, assinale a alternativa correta:
o firewall é responsável pela criação automática de cópias redundantes dos arquivos armazenados no computador.
o antivírus é responsável pela recuperação integral dos arquivos excluídos acidentalmente pelos usuários.
a autenticação multifator é responsável pela duplicação periódica dos arquivos armazenados em dispositivos locais.
a criptografia é responsável pela manutenção automática de versões históricas dos documentos armazenados.
o backup é utilizado para preservar cópias dos dados, possibilitando sua recuperação em situações de perda ou indisponibilidade.
Uma empresa pretende utilizar dados biométricos de seus usuários para fins de autenticação em sistemas digitais. Para garantir a conformidade com a Lei Geral de Proteção de Dados Pessoais (LGPD), é necessário observar as regras específicas que se aplicam ao tratamento de dados pessoais sensíveis. Analise as afirmativas a seguir:
I.Os dados biométricos são classificados pela LGPD como dados pessoais sensíveis quando vinculados a uma pessoa natural.
II.O consentimento para o tratamento de dados pessoais sensíveis deve ser fornecido de forma específica, destacada e para finalidades determinadas, não podendo ser genérico.
III.O tratamento de dados pessoais sensíveis somente pode ocorrer nas hipóteses legalmente admitidas para essa categoria de dados, não sendo suficiente a utilização isolada de fundamentos aplicáveis ao tratamento de dados pessoais não sensíveis.
É correto o que se afirma em:
I, apenas.
I e II, apenas.
I, II e III.
II e III, apenas.
III, apenas.
Situação hipotética: Um servidor público, ao configurar o acesso a sistemas internos da organização, utiliza a autenticação multifator (MFA) em seu smartphone, que exige, além da senha, um código gerado por um aplicativo ou token. Assertiva: A implementação da MFA é uma medida robusta de segurança da informação, pois, mesmo que a senha do servidor seja comprometida por um ataque de phishing bem-sucedido, a ausência do segundo fator de autenticação no dispositivo físico impede o acesso não autorizado ao sistema, mitigando completamente o risco de fraude.
Certo
Errado
Em um laboratório os computadores utilizados para registrar resultados experimentais armazenam dados técnicos e relatórios de análise que precisam ser acessados apenas por usuários autorizados. Para reduzir riscos de acesso indevido ou alteração de registros, a equipe de tecnologia implementou mecanismos relacionados ao controle de acesso e autenticação de usuários nos sistemas utilizados pelo laboratório. Considerando conceitos associados a controle de acesso e autenticação em sistemas computacionais, analise as afirmativas a seguir:
I.O processo de autenticação busca verificar a identidade do usuário que tenta acessar um sistema, podendo envolver o uso de credenciais como nome de usuário e senha.
II.Mecanismos de controle de acesso podem limitar quais recursos ou informações cada usuário pode consultar ou modificar dentro de um sistema.
III.Em ambientes computacionais com múltiplos usuários, a criação de contas individuais contribui para o registro das atividades realizadas no sistema.
IV.A autenticação de usuários pode ser realizada por diferentes métodos, como senhas, dispositivos de autenticação ou características biométricas.
V.Sistemas que adotam controle de acesso deixam de registrar atividades realizadas pelos usuários, pois o processo de autenticação substitui os mecanismos de auditoria.
Assinale a alternativa CORRETA:
Apenas as afirmativas I e V são verdadeiras.
Apenas as afirmativas II, IV e V são verdadeiras.
Apenas as afirmativas I, III e IV são verdadeiras.
As afirmativas I, II, III e IV são verdadeiras.
Apenas as afirmativas IV e V são verdadeiras.
A autenticação de dois fatores (2FA) é um mecanismo de segurança que exige duas formas diferentes de comprovação de identidade para acessar um sistema. Essa prática é especialmente importante em órgãos públicos para proteger dados sensíveis e evitar acessos não autorizados.
Julgue os itens a seguir como Verdadeiro (V) ou Falso (F) sobre autenticação de dois fatores:
(__)A autenticação de dois fatores reduz significativamente o risco de acesso não autorizado, mesmo que a senha seja comprometida.
(__)Um exemplo de segundo fator é receber um código por SMS ou usar um aplicativo autenticador.
(__)A autenticação de dois fatores é desnecessária em órgãos públicos porque os dados já são protegidos por lei.
(__)A implementação de 2FA em sistemas públicos melhora a conformidade com normas de proteção de dados.
Assinale a alternativa que apresenta a sequência CORRETA dos itens acima, de cima para baixo:
V, V, F, F.
F, F, V, V.
F, V, V, F.
V, F, F, V.
V, V, F, V.
Sobre a autenticação multifator (MFA), é INCORRETO afirmar que:
Utiliza dois ou mais fatores de autenticação distintos como, por exemplo, uma senha e um código de um aplicativo autenticador.
Adiciona uma camada extra de segurança, exigindo mais de uma prova para confirmar a identidade de um usuário.
Usar diferentes tipos de fatores, como senha (fator de conhecimento) e impressão digital (fator biométrico), é considerado mais seguro do que usar vários fatores do mesmo tipo, como senha e pergunta de segurança (ambos fatores de conhecimento).
O primeiro fator de autenticação é sempre a solicitação de uma senha.
O envio de tokens de uso único por meio de SMS, e-mail ou chamada para o telefone do usuário é considerado um fator de autenticação.
Para que um usuário seja capaz de acessar um recurso de uma rede, deve ser determinado se essa pessoa é quem ela diz ser, se ela tem as credenciais necessárias e se foram dados a ela os direitos e privilégios necessários para executar as ações desejadas.
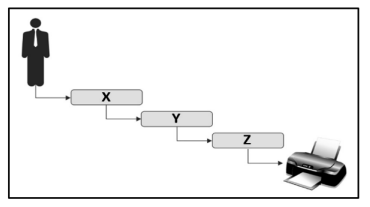
Adaptado de: MACHADO, F. N. R. Segurança da informação - princípios e controle de ameaças. Rio de Janeiro: Érica, 2014. p. 85.
A imagem precedente mostra os três passos para que um usuário possa utilizar recursos de uma rede, no caso uma impressora da rede, e das aplicações desejadas. Nesse contexto, é correto afirmar que as letras X, Y e Z representa, respectivamente:
Permissão, Utilização e Identificação
Identificação, Autenticação e Autorização
Credenciamento, Acesso e Descredenciamento
Credenciamento, Utilização e Autenticação
Login, Assinatura e Logoff
Uma servidora recebeu uma notificação de aprovação de acesso que ela não havia solicitado. O sistema utilizava autenticação multifator por aplicativo, com opção de aceitar ou rejeitar o pedido. Mesmo que diversas notificações sejam enviadas para provocar aprovação por cansaço, rejeitá-las e comunicar o incidente é adequado, pois aprovar uma delas poderia validar o acesso do atacante.
Certo
Errado



