







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Os sistemas de autenticação geralmente são categorizados pelo número de fatores que eles incorporam. Os três fatores frequentemente considerados como a base da autenticação são:
A seguir são listados dois métodos entre os mais utilizados nos sistemas de autenticação.
I. Usa senhas categorizadas como fatores de conhecimento, representadas por uma combinação de números, símbolos. É uma ótima maneira de proteção na Autenticação Digital.
II. Usa características fisiológicas ou comportamentais dos indivíduos que incluem, mas que não se limitam à impressão digital, geometria da mão, varredura de retina, varredura de íris, dinâmica de assinatura, dinâmica de teclado, impressão de voz e varredura facial.
Os métodos descritos em I e II são denominados, respectivamente, autenticação:
baseada em SMS e biométrica
baseada em PIN e biométrica
baseada em SMS e cognitiva
baseada em PIN e cognitiva
Para acessar a intranet corporativa, um colaborador informa seu CPF, senha pessoal e um código enviado para o seu celular cadastrado.
O mecanismo de reforço implementado nessa intranet para confirmar a identidade do usuário contra acessos indevidos é a autenticação:
biométrica;
Kerberos;
Oauth2;
2FA;
Openid.
A segurança da informação é uma das áreas que mais se desenvolve quando se trata de computação, sendo muito promissora para quem pretende trabalhar com informação. Sobre segurança e proteção de informações na Internet, assinale a afirmativa incorreta.
Mesmo com o uso de aplicativos antivírus, grande parte da prevenção contra os vírus e outras ameaças depende dos usuários, pois os ataques e invasões ocorrem, também, em predominância, em função do comportamento do usuário.
Manter o antivírus ativado e sempre atualizado é uma forma de prevenir e evitar infecções.
Trocar periodicamente as senhas é uma maneira de proteção contra vírus eletrônicos.
Não propagar correntes de e-mails e não clicar em links desconhecidos e suspeitos são uma boa maneira de se evitar infecções.
Vírus surgem a todo instante; na verdade, variações de vírus já existentes são bastante comuns. Por isso, a instalação e manutenção de programas antivírus são imprescindíveis para eliminá-los, por meio do reconhecimento da assinatura do vírus.
__________________ é um recurso oferecido por vários prestadores de serviços online que acrescentam uma camada adicional de segurança para o processo de login da conta, exigindo que o usuário forneça duas formas de verificação.
Assinale a alternativa que preenche corretamente a lacuna do trecho acima.
Anti-phishing
Firewall
Senha criptografada
Autenticação de dois fatores
Antivírus
Recurso opcional oferecido por diversos serviços de Internet, como Webmail, redes sociais, Internet Banking, entre outros. Ao habilitá-lo, o usuário estará aumentando a segurança de sua conta. Um dos tipos mais comuns é a geração de um código individual criado pelo serviço e enviado de forma que apenas o usuário possa recebê-lo, por exemplo, por mensagem de texto (SMS) para o telefone celular que ele cadastrou. Tal recurso é chamado de
De acordo com a Cartilha de Segurança para Internet, sobre os principais usos e cuidados que deve-se ter ao efetuar transações bancárias e acessar sites de Internet Banking, assinalar a alternativa CORRETA:
Certificar-se da procedência do site e da utilização somente de conexões públicas ao realizar transações bancárias via Web.
Somente acessar sites de instituições bancárias clicando em um link existente em uma página ou em uma mensagem.
Ao acessar seu banco, fornecer apenas uma posição do seu cartão de segurança.
Fornecer senhas ou dados pessoais a terceiros somente quando o contato for por telefone.
Uma assinatura digital é um mecanismo de autenticação que permite ao criador de uma mensagem anexar um código que funciona como uma assinatura. Sobre assinaturas digitais, é correto afirmar que:
se o usuário B se comunicou com o usuário A no passado, então A pode usar a assinatura digital de B e forjar uma mensagem passando-se por B.
são propriedades intrínsecas das assinaturas digitais: autor, data e hora da assinatura.
é ideal que as assinaturas digitais sejam de difícil criação e armazenamento em disco, de forma a melhorar a segurança da comunicação.
uma forma de validar uma assinatura digital é por meio da autenticação mútua, em que é utilizado um centro de distribuição de chaves (KDC) para os casos em que apenas o usuário remetente esteja conectado.
na abordagem desafio/resposta, um usuário A apenas aceita uma mensagem de um usuário B, caso a mensagem venha com uma marca temporal que, na avaliação de A, está próxima da hora atual do sistema do usuário A.
Um usuário criou uma senha segura para sua conta bancária, seguindo recomendações de órgãos oficiais e boas práticas. Desta forma, ele criou uma senha
com poucos e repetidos caracteres.
seguindo sequências de teclado.
contendo a placa de seu carro.
com o número de telefone de um amigo.
com números aleatórios e letras maiúsculas e minúsculas.
A segurança da informação trata da proteção de dados, com a intenção de preservar seus respectivos valores para uma empresa ou um indivíduo. Nesse contexto, a autenticação tem por objetivo garantir que:
a informação não está corrompida.
um usuário é de fato quem alega ser.
um sistema mantém um usuário anônimo.
o sistema está em conformidade com a legislação pertinente.
o sistema prova que um usuário executou uma determinada ação.
Em relação aos tipos de autenticação é INCORRETO afirmar que
a autenticação biométrica pode ser classificada como possession na autenticação por dois fatores.
a autenticação de um fator não é recomendada para transações financeiras ou pessoais de alta relevância, pois estas exigem um alto grau de segurança.
a autenticação de dois fatores utiliza duas formas diferentes para autenticar um usuário, ou seja, pode ser usada a senha e um número tipo PIN existente ou enviado para algum dispositivo.
a autenticação por multi fator utiliza dois ou mais meios que garantam a identidade do usuário.
a autenticação multi fator é baseada em algo que o usuário saiba (knowledge), algo que ele tenha (possession) e algo que ele é (inherence).
Suponha que se deseje implantar o esquema de acesso ao sistema da Secretaria de Estado da Fazenda utilizando a autenticação baseada em dois fatores diferentes. Para tanto, os possíveis fatores são:
PIN e frase de segurança.
Senha e PIN.
Token e Impressão digital.
Impressão digital e padrão de retina.
Cartão de identificação e Token.
Para garantir que uma conta de usuário dentro de um ambiente de rede seja utilizada apenas pelo proprietário da conta, são criados mecanismos de autenticação, como por exemplo, senhas.
Em Segurança da Informação, é considerada uma senha com alto nível de segurança aquela
associada à proximidade entre os caracteres no teclado, como 1qaz2wsx ou qwertasdfg para facilitar sua digitação e dificultar terceiros observá-las ao serem digitadas.
com preferências relacionadas ao usuário como nomes de músicas, times de futebol, personagens de filmes, dentre outras.
que contenha pelo menos oito caracteres, compostos de letras maiúsculas e minúsculas, números e símbolos.
que contenha nomes, sobrenomes, números de documentos, placas de carros, números de telefones e datas importantes para o usuário.
Com relação à autenticação de usuários em sistemas Windows/Linux, analise as afirmações a seguir.
1) A autenticação é o processo de provar a identidade de um usuário, que exige a comprovação do conhecimento fornecendo um segredo (senha) e a apresentação de credenciais biométricas.
2) Controle de acesso e autorização são termos usados na autenticação de usuários, com significados iguais e que verificam a identidade de uma pessoa.
3) Em sistemas Linux, há três arquivos que fazem parte do mecanismo básico de autenticação: /
Está(ão) correta(s), apenas:
1.
2.
3.
1 e 2.
2 e 3.
Sobre autenticação em sistemas para internet:
É um método que serve apenas para garantir que o endereço IP do usuário esteja correto.
É um método apenas para sites com extensão.com.br
É uma técnica para garantir o anonimato de todos os usuários e lhes garantir privacidade.
É um método para identificar o usuário para garantir que ele seja realmente quem ele diz ser.
São verificações que estão disponíveis em todos os programas instalados no sistema operacional Windows 10.
Um sistema de autenticação utiliza algo que o usuário conhece, algo baseado em sua característica física e algo que o usuário possui. Utilizando esta ordem, que alternativa abaixo satisfaz o requerimento do sistema?
Perguntas randômicas, token com a chave privada, face.
Token com certificado digital, impressão digital, senha pessoal.
Senha pessoal, assinatura, íris.
Perguntas randômicas, impressão digital, token com chave privada.
Íris, token com chave privada, senha pessoal.
O acesso restrito a determinados sistemas de informações, corporativos ou não, passam pela autenticação do usuário para validar seu acesso. Isso pode ser realizado através do uso de senhas, tokens e sistemas biométricos. Os tokens são
sistemas seguros que utilizam composição de algoritmo relacional de autenticação que, em caso de esquecimento ou perda do mesmo, o usuário terá dificuldades para conseguir um novo dispositivo.
dispositivos físicos que auxiliam o usuário quanto à segurança pessoal ao gerar uma senha temporária de proteção para os sistemas e contas que utiliza.
cartões de plástico que podem conter ou não um chip e apresentam, na frente, o nome do portador, número e data de validade e, no verso, um campo para assinatura do cliente, o número de segurança (CVV2) e a tarja magnética, geralmente, preta.
sistemas de verificação biométrica, baseados em características específicas do usuário, como geometria da mão, impressões digitais e autenticação através da face, como olhos, e voz.
autenticadores digitais de documentos em que os usuários podem gerar um código de autenticação de seis dígitos, compatível com o padrão de senha de uso único baseada em tempo (TOTP), em que poderão fazer download e upload de arquivos e declarar quanto tempo querem que estes fiquem guardados.
Acerca dos conceitos e tecnologias relacionados à Internet, assinale a alternativa que apresenta o termo utilizado para a identificação (autenticação) de um usuário.
URL.
Login.
FAQ.
Pixel.
Spam.
A recomendação que trata de segurança no H.323, como publicado em agosto de 2003, apresenta uma tabela que descreve perfis de segurança que tratam de diferentes requisitos de segurança (tabela D.1 na página 53). Dentre os algoritmos/esquemas apresentados a seguir, selecione o que é utilizado para autenticação.
RC2.
Triple-DES.
Diffie-Hellman.
AES.
HMAC.
A figura abaixo ilustra um recurso utilizado no acesso às redes, particularmente na internet.
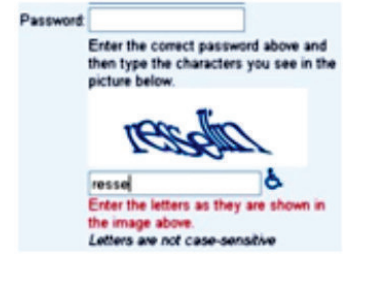
Ela mostra um formulário no qual é solicitado o preenchimento de um código para validar uma solicitação e que constitui um modo de autenticação. Esse recurso é conhecido como:
trust.
cookie.
captcha.
plugin.
proxy.
A biometria, tecnologia de segurança da informação utilizada por bancos, devido a sua precisão e eficiência, garante a autenticidade da identidade de um usuário durante a sua autenticação junto aos sistemas.
Certo
Errado



