







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A técnica utilizada por hackers para enganar os usuários fingindo serem pessoas conhecidas ou empresas para obterem dados confidenciais, como, por exemplo, dados de acesso a sistemas bancários, redes sociais, e-mail, dentre outros, é chamada de
Hijack.
Trojan.
Phishing.
Malware.
Spyware.
O nome da técnica de fraude online que é utilizada por criminosos, os quais utilizam armadilhas virtuais como e-mails falsos, websites ou, até mesmo, mensagens, para roubar senhas de banco e demais informações pessoais, usando-as de maneira fraudulenta, é o
Worm.
Keylogger.
Ransomware.
Phishing.
É o tipo de fraude que cibercriminosos tentem obter as informações pessoais e financeiros de uma pessoa, por meio da utilização combinada de meios técnicos e engenharia social. As mensagens parecem ser enviadas por organizações legítimas bancos, agência do governo ou outra, entretanto, são mensagens falsas. Geralmente, essas tentativas são feitas por meio de e-mails que pedem, de forma educada, por atualizações, validação ou confirmação de informações da conta bancária ou de dados da pessoa; sempre afirmando que houve algum problema. Ao clicar no link indicado a pessoa é então redirecionado a um sítio falso. O usuário é levado a apresentar informações sobre a conta da pessoa ou para coleta de seus dados, que podem resultar em obtenção ilícita de identidade, dados pessoais ou senhas.
A descrição acima se refere a qual tipo de ataque utilizado na internet como meio de fraude?
Sniffing.
Denial of Service (DoS).
Brute force.
Phishing ou phishing-scam.
E-mail falso dos Correios infecta computadores; saiba como se defender Especialista em cibersegurança afirma que mais de 450 empresas no país já receberam esse ataque.
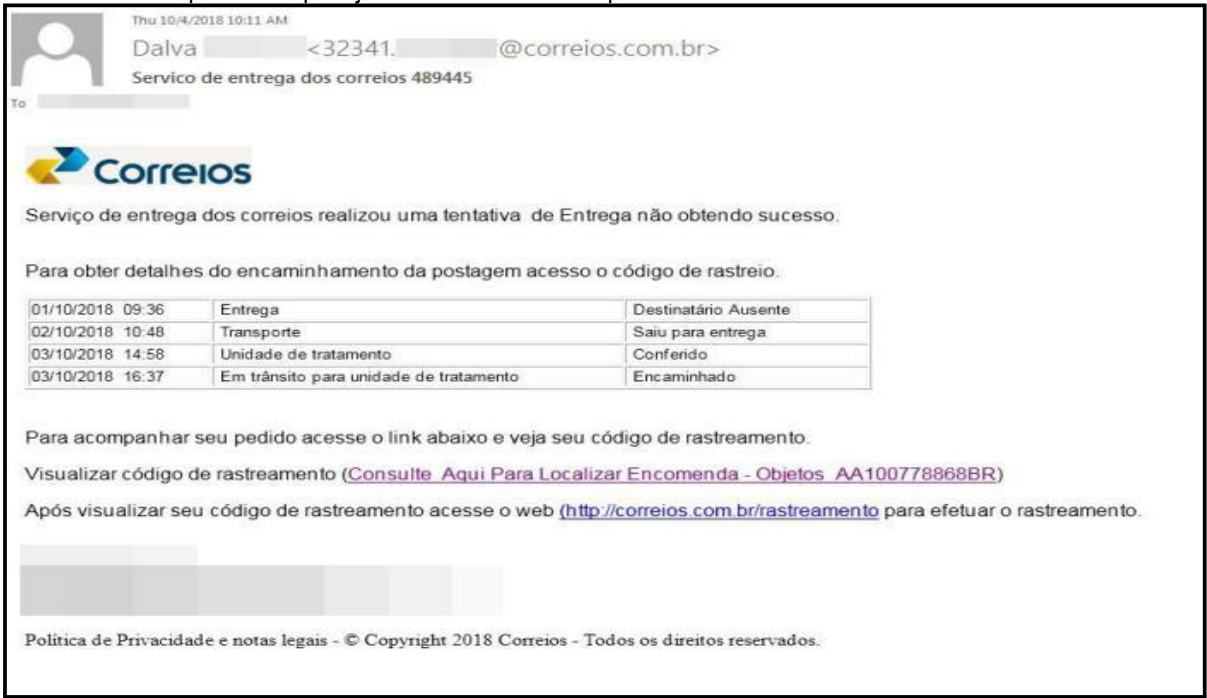
Mensagem falsa induz destinatário e baixar programa malicioso. Uma tentativa de entrega de encomenda sem sucesso e um aviso, por e-mail, dos Correios para o cliente acompanhar a encomenda. Para muitos, apelo mais do que suficiente para se abrir a mensagem eletrônica e seguir todas as orientações. O problema é que se trata de um e-mail falso, ele não foi enviado pelos Correios. A mensagem contém um malware (código malicioso) bancário, um software destinado a furtar dados das contas do usuário. O alerta vem de pesquisadores em cibersegurança da empresa especializada Trend Micro. O ataque começa quando o e-mail malicioso notifica o destinatário sobre uma falsa tentativa de entrega de encomenda.
Fonte https://gauchazh.clicrbs.com.br/tecnologia/noticia/2018/11/e-mail-falso-dos-correios-infecta-computadoressaiba-como-se-defender-cjo5rksa70blx01pinlaz917s.html
Autor: Leandro Rodrigues | Reportagem vinculada no dia 06/11/2018 - 11h25min em:
Esta ameaça revela uma campanha clássica de:
Phishing
Ransomware
CryptoLocker
Spamming
Assinale a alternativa abaixo que se refere a um Phishing:
Um computador infectado costuma ser chamado de zumbi (zombie computer), pois pode ser controlado remotamente, sem o conhecimento do seu dono. Também pode ser chamado de spam zombie quando o bot instalado o transforma em um servidor de e-mails e o utiliza para o envio de spam.
É capaz de armazenar a posição do cursor e a tela apresentada no monitor, nos momentos em que o mouse é clicado, ou a região que circunda a posição onde o mouse é clicado. É bastante utilizado por atacantes para capturar as teclas digitadas pelos usuários em teclados virtuais, disponíveis principalmente em sites de Internet Banking.
escrito em linguagem de script, como VBScript e JavaScript, e recebido ao acessar uma página Web ou por e-mail, como um arquivo anexo ou como parte do próprio e-mail escrito em formato HTML. Pode ser automaticamente executado, dependendo da configuração do navegador Web e do programa leitor de e-mails do usuário.
Você recebe um e-mail, em nome de um site de comércio eletrônico ou de uma instituição financeira, que tenta induzi-lo a clicar em um link. Ao fazer isto, você é direcionado para uma página Web falsa, semelhante ao site que você realmente deseja acessar, onde são solicitados os seus dados pessoais e financeiros.
“Ao usar a Internet é necessário estar atento à questões de segurança e métodos utilizados por pessoas mal intencionadas para obter informações pessoais dos usuários. Um exemplo dessa situação é o uso da técnica de ___________ que ocorre quando alguém finge ser outra pessoa normalmente por meio de um envio de e-mail falso ou direcionando para websites falsos, para enganar o usuário e fazê-lo compartilhar informações pessoais, como senhas, cartão de crédito e número de contas bancárias.”
-
A alternativa que preenche corretamente a lacuna em branco é:
worm
keylogger
spyware
phishing
botnet
Assinale a alternativa que caracteriza o Phishing:
É uma forma de fraude eletrônica, caracterizada por tentativas de adquirir dados pessoais ao se fazer passar por uma pessoa confiável ou uma empresa enviando uma comunicação eletrônica oficial.
Trata-se da manipulação de uma instrução SQL através das variáveis que compõem os parâmetros recebidos por um script.
É um programa de computador destinado a infiltrar-se em um sistema de computador alheio de forma ilícita, com o intuito de causar alguns danos, alterações ou roubo de informações
Um atacante compromete um servidor DNS para, quando este receber a solicitação de resolução de uma URL de interesse, devolver o endereço IP de um site clonado ou malicioso.
O phishing ocorre por meio do envio de mensagens eletrônicas que:
1. tentam se passar pela comunicação oficial de uma instituição conhecida, como um banco, uma empresa ou um site popular.
2. enviam programas capazes de se propagar automaticamente pelas redes, enviando cópias de si mesmos de computador para computador.
3. procuram atrair a atenção do usuário, seja por curiosidade, seja por caridade ou pela possibilidade de obter alguma vantagem financeira.
4. são capazes de capturar e armazenar as teclas digitadas pelo usuário no teclado do computador.
Assinale a alternativa correta.
A denominação Phishing é utilizada para:
Mensagem não solicitada que se passa por comunicação de uma instituição conhecida, como um banco, empresa ou site popular, e que procura induzir usuários ao fornecimento de dados pessoais e financeiros.
Termo usado para se referir aos e-mails não solicitados, que geralmente são enviados para um grande número de pessoas.
Programa ou parte de um programa de computador, normalmente malicioso, que se propaga infectando, isto é, inserindo cópias de si mesmo e se tornando parte de outros programas e arquivos de um computador.
Falha no projeto, implementação ou configuração de um software ou sistema operacional que, quando explorada por um atacante, resulta na violação da segurança de um computador.
Programa capaz de se propagar automaticamente através de redes, enviando cópias de si mesmo de computador para computador.
Na segurança da Informação existe um tipo de ataque em que iscas como “mensagens não solicitadas” são utilizadas para capturar senhas e dados de usuários na Internet. Esse ataque é conhecido como:
spoofing.
hijacking.
engenharia social.
phishing.
cookies.
O envio de mensagens por golpistas, tentando se passar pela comunicação oficial de uma instituição conhecida, como um banco, uma empresa ou um site popular, e solicitando que o usuário forneça dados pessoais e financeiros, como senhas e números de cartões de crédito, sob falsas pretensões, é um tipo de golpe denominado
Phishing.
Spam.
Scan.
Sniffing.
Considere as informações abaixo.
Nesse tipo de ataque, websites fraudulentos são usados para roubar informações pessoais. Normalmente, os usuários são redirecionados a websites falsos onde um código malicioso é obtido por download e usado para a coleta de informações sigilosas.
O tipo de ataque definido no texto é conhecido como phishing e uma ação correta para evitá-lo é
digitar o endereço do site que se quer visitar diretamente na linha de endereço do navegador ao invés de clicar em um link para acessá-lo.
somente fornecer informações pessoais em sites que tenham "http" no endereço ou um ícone de cadeado no navegador.
não fornecer informações pessoais a nenhuma solicitação que foi requisitada pelo usuário.
nunca entrar em sites indicados por e-mail, mesmo que a indicação tenha partido de pessoas conhecidas.
não abrir arquivos anexos em e-mails, mesmo que seja de remetentes confiáveis.
Sobre o golpe praticado na internet e conhecido como Phishing, assinale a alternativa correta.
É um tipo de fraude no qual um golpista procura induzir uma pessoa a fornecer informações confidenciais ou a realizar um pagamento adiantado, com a promessa de futuramente receber algum tipo de benefício.
É o ato pelo qual uma pessoa tenta se passar por outra, atribuindo-se uma falsa identidade, com o objetivo de obter vantagens indevidas.
É uma mensagem que possui conteúdo alarmante ou falso e que, geralmente, tem como remetente, ou aponta como autora, alguma instituição, empresa importante ou órgão governamental
Hoax é um tipo específico de Phishing que envolve a redireção da navegação do usuário para sites falsos, por meio de alterações no serviço de DNS.
É um tipo de fraude por meio da qual um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e engenharia social.
A fraude de envio de mensagens não solicitadas no correio eletrônico possui o objetivo de roubar informações bancárias e de cadastros. De posse da afirmativa, como se denomina esse tipo de fraude?
Phishing
Malware
Vírus
Worm
Spyware
Qual a técnica utilizada por hackers para enganar usuários enviando e-mails falsos ou direcionando-o a websites falsos visando a conseguir informações pessoais, como senhas, número do cartão de crédito, CPF e número de contas bancárias?
Markup Language
Hashing
SSHA
Phishing
HTTPS
Assinale a alternativa que apresenta uma forma de fraude eletrônica muito utilizada via e-mail em que o atacante se passa por uma pessoa ou empresa confiável com o objetivo de obter informações como senhas e dados financeiros.
Malware.
Cavalo de Troia.
Spam.
Spyware.
Phishing.
Sobre proteção e vírus de computador foram feitas as seguintes afirmativas:
I. Phishing é uma tentativa de um fraudador tentar "pescar" informações pessoais de usuários desavisados ou inexperientes, por meio de mensagens e URLs falsas e páginas HTML em e-mails.
II. Os vírus e worms podem não se replicar de computador para computador, enquanto os cavalos de Troia se replicam, entram em um computador fazendo-se passar por um programa aparentemente legítimo, como uma proteção de tela, mas não causam danos ao sistema, só exibem anúncios em páginas web.
III. Spams apagam as informações do disco rígido ou desabilitam completamente o computador.
IV. Spyware é um software que exibe anúncios, coleta informações sobre você ou altera configurações em seu computador, geralmente sem o seu consentimento.
Assinale a alternativa correta:
Somente as afirmativas I e II estão corretas
Somente as afirmativas I e IV estão corretas
Somente as afirmativas II e III estão corretas
Somente as afirmativas II, III e IV estão corretas
Todas as afirmativas estão corretas
Todos os dias, um número muito grande de ameaças virtuais são espalhadas pela Internet. Dentre essas diversas ameaças, destaca-se uma com o objetivo de buscar informações e dados pessoais através de mensagens falsas. Com isso, criminosos podem conseguir nomes de usuários e senhas de um site qualquer, como também são capazes de obter dados de contas bancárias e de cartões de crédito. Essa prática é conhecida por:
banker.
phishing.
trishing.
thrashing.
“Códigos maliciosos são programas especificamente desenvolvidos para executar ações danosas e atividades maliciosas em um computador” (Cartilha de Segurança para Internet, Versão 4.0, 2012). Qual das alternativas não é um Malware?
Vírus
Worm
Botnet
Phishing
Spyware
É o tipo de fraude por meio da qual um golpista tenta obter dados pessoais e financeiros de um usuário. Ocorre geralmente por meio de mensagens eletrônicas falsas em nome de instituições conhecidas, geralmente tentando induzir o preenchimento de informações em páginas falsas. A que tipo de fraude o enunciado se refere?
Worm.
Bot e Botnet.
Backdoor.
Vírus.
Phishing.



