







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Quanto aos conceitos do Proxy Reverso, analise as afirmativas abaixo expostas em um seminário de segurança. Dê valores Verdadeiro (V) ou Falso (F) e assinale a alternativa que apresenta a sequência correta (de cima para baixo):
( ) Ele deve estar posicionado antes de um servidor Web, recebendo as requisições externas.
( ) O proxy reverso pode distribuir a carga para vários servidores, balanceando a carga.
( ) Ele não permite a possibilidade da otimização e compressão de conteúdo.
Servidores proxy normalmente fornecem acesso a servidores web http:// e https://, além de servidores ftp://. Ao contrário da permissão de acesso total à Internet, um servidor proxy permite que se faça solicitações apenas para determinados serviços fora da rede local. O serviço de proxy pode ser detectado automaticamente, ou também configurado manualmente. Na configuração manual, alguns campos devem ser preenchidos, como o HTTP Proxy, Port etc. O campo Port refere-se à porta que o serviço Proxy vai utilizar, que já é definida por padrão, considerando que essa porta pode ser alterada nas configurações de sua rede. A porta padrão utilizada pelo serviço Proxy é:
1433.
3306.
3128.
4661.
Um proxy é um
meio de segurança que compara informações provenientes da internet e as bloqueia ou não, dependendo da configuração programada.
dispositivo eletrônico que transforma um sinal digital em analógico ou vice-versa para uso em meio telefônico.
software que impede seus usuários de interagirem com documentos suspeitos escritos em HTML vindos pela internet.
computador que atua como intermediário entre uma rede local e a internet.
tipo de rede local circunscrita aos limites internos de uma instituição que utiliza a mesma tecnologia da internet.
Os firewalls e proxies são importantes para a segurança e o desempenho de redes corporativas. Sobre firewalls e proxy é correto afirmar que
firewalls são aplicações que protegem os computadores de vírus e ataques de negação de serviços, enquanto que os proxies são utilizados para acessar um serviço remoto.
proxies são sistemas que protegem a rede em algum nível. Por exemplo, quando instalados no computador de um usuário, podem conter regras para permitir ou negar o acesso remoto a este computador, enquanto que os firewalls só podem proteger os componentes de redes como roteadores. Sendo assim, protegem toda a rede interna contra invasores.
firewalls são aplicações que podem ser instaladas tanto em componentes intermediários, como roteadores, quanto em componentes finais, como computadores dos usuários, e utilizam regras de negação e permissão para acesso e requisição de serviços remotos. Os proxies são componentes intermediários utilizados para facilitar ou proteger o acesso a serviços externos, como páginas web.
firewall são aplicativos que podem ser instalados na máquina do usuário final com a finalidade de restringir o acesso do usuário a serviços indevidos, melhorando, assim, a segurança na rede. Os proxies são serviços remotos utilizados como intermediários para realizar requisições a serviços externos.
proxies são aplicações utilizadas para rastrear pacotes em redes corporativas e detectar invasores de forma automatizada, enquanto que firewalls são utilizados para realizar um acesso seguro em um serviço fora da rede.
Em redes de computadores, um _________________ é um sistema ou uma aplicação que age como um intermediário para requisições de ___________ demandados por ___________ , como um arquivo, conexão, página web ou outros recursos disponíveis de outros ______________.
A alternativa que apresenta as palavras que completam de forma CORRETA as lacunas do texto acima, é:
Servidor de Webpage, clientes, tarefas, sites
Site, links, clientes, servidores
Programa, dados, clientes, computadores
Servidor Proxy, serviços, clientes, servidores
Servidor de Webpage, dados, programas, computadores
Para que a segurança da informação seja mantida em um ambiente com acesso à internet, é correto afirmar:
A instalação de um firewall garante que a rede esteja segura contra invasores, podendo ser a única linha de defesa.
O firewall protege apenas contra ataques internos ao firewall, nada podendo fazer contra ataques que partem de fora da rede por ele protegida.
A instalação de um sistema de informação deve ser feita com o sistema conectado à internet, para que possíveis ataques possam ser neutralizados na instalação.
A configuração segura para um proxy web deve liberar o acesso somente aos endereços IP de usuários autorizados
Uma intranet é considerada uma rede pública, sendo mais suscetível a ataques. Assim, é obrigatório o uso de firewall pessoal na rede da empresa.
É um serviço configurado em um servidor de internet com um sistema operacional de rede que funciona como um cache de sites acessados, agilizando a navegação dos usuários, e onde o administrador da rede pode configurar bloqueios a sites impróprios. Qual é esse serviço?
Firewall
DNS
Proxy
NAT
As ferramentas de segurança de dados na internet são amplamente difundidas e aplicadas em diversas redes comerciais e não comerciais a fim de gerar uma proteção extra contra acessos indevidos a computadores. Das ferramentas utilizadas para segurança e controle de dados temos o Firewall e o Proxy (separadamente), apesar de serem utilizadas para a segurança, essas ferramentas diferem em algumas de suas aplicações. Assinale abaixo as propriedades que pertencem à ferramenta de proxy:
I – Faz cache de dados.
II – Faz controle de acesso.
III – Tem função de NAT.
Somente a afirmativa I é verdadeira.
Somente a afirmativa II é verdadeira.
Somente a afirmativa III é verdadeira.
Todas as afirmativas são verdadeiras.
A figura abaixo ilustra um dos tipos de firewall, conhecido como proxy services ou apenas proxy, que representa uma solução de segurança para atuar como intermediário entre um computador ou uma rede interna e a rede externa, a internet.
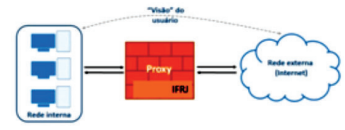
Adaptado de http://www.infowester.com/firewall.php
Esse tipo de Firewall também é conhecido como Firewall de:
aplicação.
contenção.
análise de pacotes.
inspeção de estados.
filtragem de frames.
A figura abaixo apresenta uma solução de segurança em que o dispositivo da Caixa I atua como intermediário entre um computador ou uma rede interna e outra rede externa, que normalmente é a internet. É geralmente instalado em servidores potentes, pois precisa lidar com um grande número de solicitações. Não permite a comunicação direta entre origem e destino.
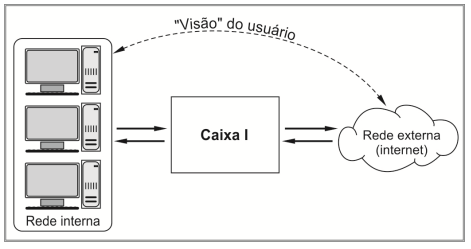
Todo o fluxo de dados necessita passar pela Caixa I. Desta forma, é possível, por exemplo, estabelecer regras que impeçam o acesso de determinados endereços externos ou que proíbam a comunicação entre computadores internos e determinados serviços remotos. Este controle amplo também possibilita o seu uso para tarefas complementares: o equipamento pode registrar o tráfego de dados em um arquivo de log, dentre outras possibilidades. Trata-se de um
firewall do tipo IPS.
proxy.
servidor VPN.
firewall stateful inspection.
servidor NAT.
Em relação aos principais serviços de rede, é correto afirmar, EXCETO:
O HTML é a linguagem utilizada para escrever páginas na Web.
O protocolo HTTP é utilizado para transferência de páginas entre navegadores e servidores web.
Para transferência de mensagens da estação de trabalho para o servidor de encaminhamento de mensagens podemos utilizar o protocolo SMTP.
Servidores proxy tem o objetivo de replicar um site em vários servidores que podem ficar em localidades diferentes com o objetivo de acelerar o acesso dos usuários.
São elementos de defesa utilizados na segurança da informação:
Antivírus, Trojans e Firewall.
Proxy, DMZ e Keylogger.
Firewall, DMZ e Proxy.
VPN, Worm e Firewall.
Trojans, Worm e DMZ.
Com base nos serviços abaixo, assinale a alternativa que indica o serviço que é utilizado para controlar acessos em um rede.
Samba.
Shell.
DNS.
Proxy.
Dump.
Embora não seja mandatório, é comum verificarmos as portas de Proxy da empresas apontando para:
80 e 443.
8080 e 443.
8080 e 3128.
3128 e 80.
Sobre servidor Proxy, analise.
I. Não pode ser utilizado para compartilhar a conexão com a Internet quando existe apenas um IP disponível, onde o proxy se conecta à Internet e os outros computadores se conectam a ele.
II. Pode ser utilizado para melhorar o desempenho do acesso através do recurso de cache.
III. Pode ser utilizado para bloquear o acesso a determinadas páginas em que não se deseja permitir o acesso.
Está(ão) INCORRETA(S) a(s) afirmativa(s)
I, apenas.
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.
É um servidor que atende a requisições repassando os dados do cliente à frente: um usuário (cliente) conecta-se a um servidor deste tipo, requisitando algum serviço, como um arquivo, conexão, página web, ou outro recurso disponível no outro servidor local ou via internet, esses servidores têm uma série de usos, como filtrar conteúdo, providenciar anonimato, dentre outros, podendo ser facilmente configurado diretamente no browser cliente, nas configurações de conexões. Estamos falando do servidor conhecido como:
WWW;
PHP;
Proxy;
IPv6;
MySql.
O uso da internet nas estações de trabalho das intranets pode acarretar danos, às vezes irrecuperáveis, às informações armazenadas nos servidores dessas redes. Para tentar evitar esses danos, entre as medidas de segurança que devem ser adotadas pelos administradores de redes, encontra-se a(o)
utilização de servidores de proxy
formatação de mídias removíveis antes do uso
bloqueio de backups periódicos das informações armazenadas
uso de programas peer-to-peer (P2P) para troca de dados
uso de sistemas operacionais baseados no Windows
Em uma LAN (Rede Local) o computador que se conecta à Internet e que permite através dele que os demais computadores da rede acessem a Internet com segurança é denominado:
DNS.
Cache.
Servidor Proxy.
Cookie.
Roteador.



