







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre códigos maliciosos (malware) e segurança na internet, analise as afirmativas.
I- A criptografia de chave simétrica utiliza duas chaves distintas: uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono.
II- Pharming é um tipo específico de phishing que envolve o redirecionamento da navegação do usuário para sites falsos, de forma que quando ele tenta acessar um site legítimo, o navegador é redirecionado para uma página falsa.
III- Ransomware é um tipo de código malicioso que torna inacessíveis os dados armazenados em um equipamento e que exige pagamento de resgate (ransom) para restabelecer o acesso ao usuário.
IV- Sempre que um acesso envolver a transmissão de informações sigilosas, é importante certificar-se do uso de conexões seguras utilizando o protocolo HTTP (Hyper Text Transport Protocol).
Estão corretas as afirmativas
II, III e IV, apenas.
I e IV, apenas.
II e III, apenas.
I, II, III e IV.
É uma técnica que consiste em alterar campos do cabeçalho de um e-mail, de forma a aparentar que ele foi enviado de uma determinada origem quando, na verdade, foi enviado de outra.
Spoofing.
Sniffing.
Ransomware.
Dafacement.
DDoS.
Todas as alternativas abaixo apresentam formas de aumentar a segurança no armazenamento no HD e na transmissão de dados via internet, EXCETO:
Averiguação constante do status do Firewall.
Compra (assinatura) de antispyware.
Inclusão de senhas em documentos.
Instalação de um Ransomware.
Utilização de assinatura digital.
Programa malicioso que sequestra os arquivos e programas de um computador. Os arquivos são compactados com senha, e o usuário não consegue mais abri-los. Então é feito um pedido de pagamento para a vítima (resgate) em troca da senha para conseguir abrir os seus arquivos e programas. A definição corresponde a um
Spam.
Ransomware.
phishing.
Keylogge.
É um tipo de malware feito para extorquir dinheiro de sua vítima. Esse tipo de cyber ataque irá criptografar os arquivos do usuário e exigir um pagamento para que seja enviada a solução de descriptografia dos dados da vítima. O scareware é seu tipo mais comum e usa táticas ameaçadoras ou intimidadoras para induzir as vítimas a pagar.
O texto acima se refere ao:
Spyware
Botnet
Spam
DDoS
Ransomware
Um Assistente de TI identificou o malware que atacou o seu computador como sendo do tipo ransomware, pois apresentava como principal característica
o pedido de resgate para liberar o acesso aos arquivos.
mostrar propagandas continuamente abrindo janelas do navegador web.
o controle do computador de forma remota.
a modificação dos arquivos do sistema operacional para anular o seu uso.
o uso de muitos recursos deixando o computador lento.
A alternativa que contém o tipo de malware que torna os dados armazenados no equipamento inacessíveis, geralmente usando criptografia, e que exige pagamento de resgate para restabelecer o acesso ao usuário é
Worm.
Backdoor.
Keylogger.
Ransomware.
Cavalo de Troia
O computador de um usuário foi infectado por um ransomware, um tipo de malware que
torna inacessíveis os dados armazenados no computador, geralmente usando criptografia, e exige pagamento de resgate (via bitcoins) para restabelecer o acesso ao usuário.
após identificar potenciais computadores alvos, efetua cópias de si mesmo e tenta enviá-las para estes computadores, por e-mail, chat etc.
monitora e captura informações referentes à navegação ou digitação do usuário, e envia estas informações ao atacante.
assegura o acesso futuro do atacante ao computador comprometido, permitindo que ele seja acessado remotamente por meio do protocolo Telnet.
torna o computador um zumbi, sendo controlado remotamente e desferindo automaticamente ataques de negação de serviço a redes e servidores determinados pelo atacante.
Com relação aos vírus do tipo ransomware, qual das opções abaixo pode ser considerada SEM EFEITO no processo de remoção do mesmo, tendo acesso físico ao equipamento:
Formatar o equipamento e reinstalar os softwares.
Fazer Backup dos dados da máquina infectada e restaurar o mesmo em máquina não infectada.
Executar antivírus para detectar a presença e executar processo de desinfecção.
Submeter à nova análise por ferramenta ou antivírus capazes de detectá-lo após a desinfecção.
Eliminar plug-ins, complementos ou extensões presentes no navegador e que tenham relação com o ramsonware.
Recentemente tem surgido um novo tipo de praga virtual que criptografa todos os arquivos de um computador, tornando-os inacessíveis, enquanto exibe uma mensagem cobrando um resgate para que os arquivos sejam descriptografados. Esta praga virtual é conhecida como:
Vírus
Ransomware
Spyware
Worm
Adware
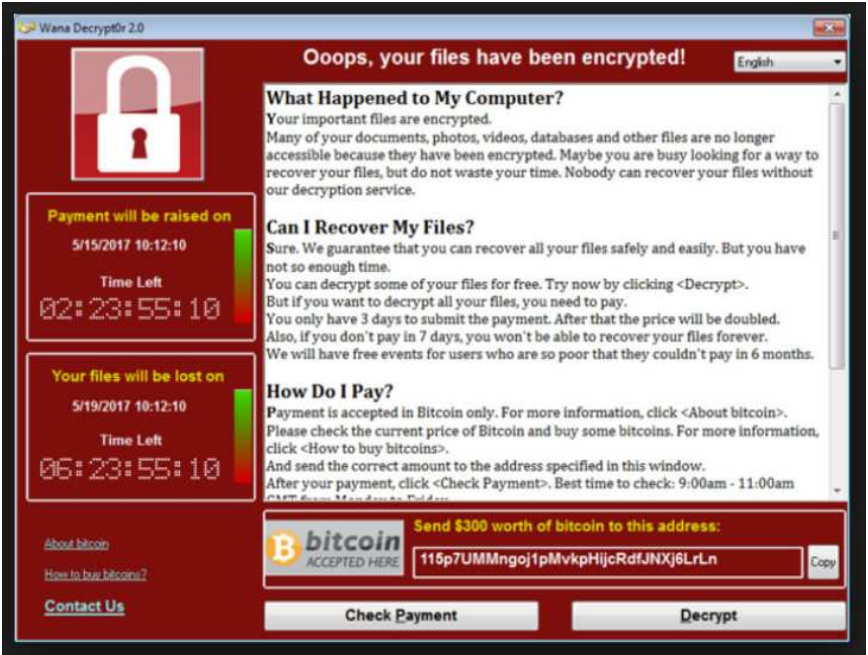
WannaCry, o ransomware que fez o mundo chorar na sexta-feira [12 de maio de 2017].
O WannaCry é o ransomware que colocou boa parte do mundo (incluindo o Brasil) em um caos enorme, paralisando grandes órgãos, como o Ministério Público do Estado de São Paulo (MPSP), o TJSP, o INSS e muitos outros, afetando principalmente a Europa no começo do dia.
Disponível em <https://w w w .tecmundo.com.br/malware/116652- w annacry-ransomw are-o-mundo-chorar-sexta-feira- 12.htm> Acesso em jan. 2018.
Considerando ataques de segurança do tipo Ransomware, analise as asserções a seguir.
I. Ransomware é um tipo de código malicioso que sequestra os dados do usuário armazenados em um equipamento conectado à Internet, removendo seus dados para a nuvem sob domínio do sequestrador, e então é exigido pagamento de resgate (ransom) para devolver os dados para o equipamento do usuário e restabelecer o seu acesso.
II. A infecção pelo Ransomware pode ocorrer e se propagar de diferentes maneiras, podendo ocorrer por meio de anexo de e-mails ou hiperlinks que direcionam o usuário para o código malicioso.
III. O Ransomware/Locker facilita o acesso do usuário aos arquivos infectados e o Ransomware/Crypto descompacta os arquivos e bloqueia o acesso aos dados armazenados no computador infectado.
IV. O usuário deve manter o sistema operacional e os programas instalados atualizados no seu computador, para evitar infecção pelo Ransomware, ter um antivírus instalado, atualizado, e ser cauteloso ao clicar em links ou abrir arquivos.
Sobre a infecção por Ransomware assinale a alternativa que apresenta as afirmações corretas.
I e II.
I e III.
II e III.
II e IV.
III e IV.
O WannaCry é um ransomware, que, ao infectar um dispositivo, sequestra e criptografa os arquivos e pastas do usuário, prometendo devolver os dados apenas mediante pagamento de um resgate em bitcoins (Moeda Virtual). É correto afirmar que um ransomware é:
Worm.
Spyware.
Malware.
Keylogger.
Conforme a cartilha de backup do cert.br, Ransomware é um
programa ou parte de um programa de computador, normalmente malicioso, que se propaga inserindo cópias de si mesmo e se tornando parte de outros programas e arquivos.
programa que torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia, e que exige pagamento de resgate para restabelecer o acesso ao usuário.
programa capaz de se propagar automaticamente pelas redes, enviando cópias de si mesmo de computador para computador.
programa que, além de executar as funções para as quais foi aparentemente projetado, também executa outras funções, normalmente maliciosas, e sem o conhecimento do usuário.
Em uma situação hipotética, um funcionário da Secretaria de Estado da Gestão e Assistência dos Servidores (SEGEP) verificou que um tipo de código malicioso (malware) havia invadido e tornado inacessíveis os dados armazenados em seu equipamento porque tudo havia sido criptografado. O invasor exigiu pagamento de resgate para restabelecer o acesso.
Essa situação mostra a ocorrência do ataque cibernético de um malware conhecido por
Spam.
Ransomware.
Trojan Spy.
Cookie.
Worm.
Em 28 de maio de 2017, o jornal O Estado de S. Paulo publicava notícia sobre um ataque cibernético denominado WannaCry que sequestrou dados de 300 mil computadores em 150 países.
-
-
Este tipo de ataque é denominado:
spamm.
blog.
bitcoin.
ransomware.
Ransomware é uma categoria de malware que atacou recentemente muitos computadores pelo mundo. Os ataques mais perigosos foram causados pelos ransomwares WannaCry, Petya, Cerber, Cryptolocker e Locky. O WannaCry:
formata o computador do usuário, apagando todos os seus arquivos e softwares instalados.
envia e-mails a partir do computador do usuário com uma imagem de uma mulher chorando. Ao clicar na imagem, o computador da pessoa que recebeu o e-mail é infectado e novos e-mails partem deste computador, reiniciando o ciclo.
faz com que todos os arquivos do computador sejam visualizados como pastas. Ao tentar abri-los, esses arquivos são apagados e a memória é infectada.
criptografa arquivos do computador e impede que o usuário os acesse, a menos que pague um determinado valor em bitcoins.
ataca os sites de instituições financeiras, convertendo os valores da moeda local em bitcoin e enviando-os para as carteiras de bitcoin dos criminosos.
Em Maio de 2017, várias empresas e governos de todo mundo sofreram com o ciberataque do WannaCry. Esses ataques consistem em criptografar todos os arquivos do computador e exige o pagamento de resgate dos arquivos em Bitcoins. O WannaCryc é considerado um:
Browser Hijacker
Trojan
Adware
Ransomware
Spyware
Com relação à instalação e configuração de softwares de segurança, sobre ransomware, assinale a alternativa correta.
É um tipo de vírus que geralmente exclui ou troca de lugar (pasta) arquivos de usuário, como planilhas e documentos, do computador infectado.
É um tipo de malware ou vírus que geralmente criptografa os arquivos do computador infectado, impossibilitando sua abertura ou visualização.
É um tipo de malware ou vírus que realiza o monitoramento das atividades do computador infectado, com o objetivo de capturar senhas ou informações de cartões de crédito, por exemplo.
É um tipo de malware que instala um aplicativo no computador infectado com o objetivo de lançar ataques de negação de serviço a partir deste computador, dificultando a localização e rastreamento do agressor, e aumentando seu poder de processamento.
É um mecanismo de segurança e constitui uma resposta às tentativas de hackers e invasores de instalar malware no computador, reconhecendo e neutralizando esse tipo de ameaça digital.
Sobre segurança na internet, pode-se afirmar que Ransomware é:
Um programa antivirus que protege os dados do usuário e impede que eles sejam coletados por meio de programas maliciosos.
Um tipo de ataque que envia e-mails não solicitados para várias pessoas, também conhecido como spam.
Um programa antispam que impede que códigos maliciosos acessem a lista de contatos dos usuários, não permitindo o envio de mensagens indesejadas para os contatos.
Um tipo de código malicioso que torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia e que exige pagamento de resgate para restabelecer o acesso ao usuário.
Um dos mais recentes crimes de internet é o chamado sequestro de dados. Nele o usuário instala, desavisadamente, um software malicioso que criptografa arquivos do computador atacado. Essas informações criptografadas permanecerão inacessíveis a menos que se pague um valor em dinheiro, ou moeda digital, ao hacker.
O software responsável por este tipo de crime digital é conhecido como
vírus.
trojan.
spyware.
ransomware.
phishing.



