







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
No âmbito da segurança, assinale a alternativa que define corretamente ransomware.
É um ataque de força bruta que busca exaurir as possibilidades de combinações de modo a deduzir a senha do usuário e obter acesso à sua conta.
É um software malicioso que se instala no computador silenciosamente e monitora todas as ações de entrada de dados, via teclado e também via mouse.
É um ataque de engenharia social que consiste em ganhar a confiança do usuário para que este forneça voluntariamente dados pessoais e credenciais.
É um ataque que consiste em criptografar dados do usuário e solicitar um resgate para fornecer a chave que torna os dados acessíveis novamente.
É uma técnica de monitoramento de tráfego de rede que escuta os dados que passam no cabo ou wireless e os captura.
O ransomware, programa similar ao worm, apresenta mecanismos de comunicação com o invasor, os quais permitem que aquele seja remotamente controlado. A principal característica desse programa é a capacidade de se propagar automaticamente pelas redes, com o envio de cópias de si mesmo de um equipamento para outro.
Certo
Errado
Os ataques de ransomware visam somente às organizações pequenas, uma vez que esse tipo de praga virtual não consegue coletar grandes quantidades de dados.
Certo
Errado
No que diz respeito aos vírus que afetam aos computadores, particularmente quando conectados na internet, existe um tipo de código malicioso que torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia, e que exige pagamento de resgate, normalmente feito em bitcoins, para restabelecer o acesso ao usuário. Por meio desse vírus, são executados ataques que podem causar grandes prejuízos para as empresas, que vão desde a perda de dados críticos até a valores financeiros.
Esse tipo de vírus é conhecido como
ransomware.
keylogger.
majava.
trojan.
kilim.
Nas organizações, os incidentes de ransomware causam estragos em operações, finanças e reputação.
Certo
Errado
O conceito de “Ransomware” envolve o sequestro de dados ou sistemas de computador por invasores, que exigem um resgate para liberar o acesso aos dados ou sistemas.
Certo
Errado
A praga virtual WannaCry se espalhou em maio de 2017 e afetou milhares de computadores ao redor do mundo. Foram exploradas vulnerabilidades no sistema operacional; e, após criptografar os arquivos, sua ação foi exigir o resgate em Bitcoin para desbloqueá-los. Com base nos danos causados pelo WannaCry, a praga virtual pode ser categorizada como:
Worm.
Adware.
Spyware.
Ransomware.
José abriu o arquivo safeMax.exe anexado em um e-mail que continha um código malicioso. Após a execução do safeMax, todos os arquivos do seu computador foram criptografados. Para restabelecer o acesso aos seus arquivos, o programa solicitou o pagamento do resgate em bitcoins.
José sofreu o ataque:
rootkit;
keylogger;
backdoor;
ransomware;
cavalo de troia.
Sobre conceito de vírus e solução de problemas, correlacione as colunas da tabela abaixo.
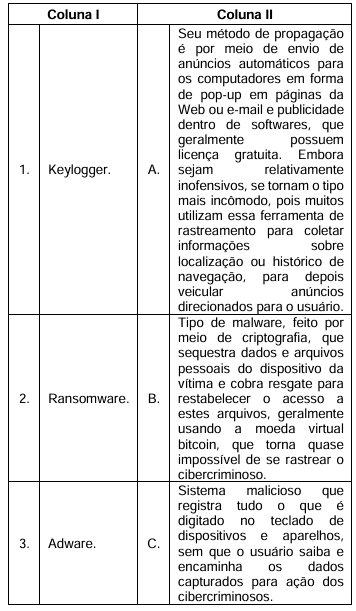
Assinale a alternativa que apresenta a sequência correta.
1C / 2A / 3B
1B / 2C / 3A
1C / 2B / 3A
1B / 2A / 3C
Um ataque de ransomware pode interromper as operações de uma empresa, como, por exemplo, o sistema de folha de pagamento.
Certo
Errado
São protocolos da Internet usados para gerenciar os e-mails:
POP3 e IMAP.
Phishing e Ransomware.
HTML e HTTP.
TCP e IP.
Um usuário de computador recebeu um Email de uma empresa solicitando a confirmação de seus dados pessoais, ao acessar o site o usuário verificou que o mesmo possuía o mesmo layout do site original, porém se tratava de imitação da página real da empresa. Esse usuário foi vítima de uma tentativa conhecida como:
trojan.
ransomware.
phishing.
spam.
No que se refere aos vírus e pragas virtuais, os códigos maliciosos são programas desenvolvidos para executar ações danosas em equipamentos, como computadores, modems, switches, roteadores e dispositivos móveis.
Entre essas pragas, dois são caracterizados a seguir:
I. Constitui um programa que torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia, e que exige pagamento de resgate para restabelecer o acesso ao usuário.
II. Constitui um programa capaz de se propagar automaticamente pelas redes, explorando vulnerabilidades nos programas instalados e enviando cópias de si mesmo de equipamento para equipamento.
Os códigos maliciosos descritos em I e II são conhecidos, respectivamente, como
worm e botnet.
botnet e zumbi.
zumbi e ransomware.
ransomware e worm.
Ransomware é uma técnica utilizada para coletar dados de usuários por meio de mensagens de email, geralmente na forma de spam.
Certo
Errado
Em sistemas computacionais o termo ransomware está relacionado a:
Acesso a informação de dispositivos através da Internet das Coisas - IoT.
Atividade realizada por um antivírus durante o escaneamento de um computador.
Sequestro de dados, com recuperação dos mesmos mediante pagamento de resgate.
Pessoa especializada nas áreas da tecnologia da informação e da comunicação.
Hardware que utiliza refrigeração com auxílio de água.
O malware que criptografa os dados visíveis para o usuário, com o objetivo de solicitar o resgate das informações criptografadas, é denominado:
Adware.
Spyware.
Vírus polimórficos.
Cavalo de Troia.
Ransomware.
Qual tipo de ameaça se caracteriza por capturar as ações dos usuários, podendo monitorar a digitação de senhas e informações sigilosas?
Worms.
Trojan.
Spywares.
Ransonware.
O vírus do tipo ransomware é um código malicioso que executa tarefas indesejadas no computador, sem o conhecimento do usuário.
Certo
Errado
Recentemente, diversas empresas e órgãos governamentais foram alvo de ciberataques da modalidade ____________, que torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia, e que exige pagamento de resgate para restabelecer o acesso ao proprietário. Assinale a alternativa que completa CORRETAMENTE a lacuna.
Ransonware.
Pharming.
Spyware.
Phishing.
Um órgão público foi vítima de um ransomware, que é um tipo de código malicioso que torna inacessíveis os dados armazenados em um equipamento, geralmente com o uso de criptografia, e que exige pagamento de resgate (ransom) para restabelecer o acesso ao usuário. A respeito desse ataque cibernético, analisar os itens abaixo:
I. Uma das formas mais comuns de propagação desse tipo de ataque é por meio de e-mails com o código malicioso em anexo ou que induzam o usuário a seguir um link.
II. Além de cifrar os arquivos, o ransomware também costuma cifrar backups na nuvem.
III. O pagamento do resgate é a única forma segura de reestabelecer o acesso.
Está(ão) CORRETO(S):
Somente o item I.
Somente o item II.
Somente os itens I e II.
Somente os itens II e III.



