







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Com relação à segurança da informação, pragas virtuais e softwares de segurança, assinale a alternativa correta.
Os programas de firewall são desnecessários em redes conectadas à internet.
Os Backups são cópias dos dados, geralmente em dispositivos externos, visando a garantir que estes possam ser restaurados caso os dados originais se percam.
A verificação de antiphishing só é necessária quando programas antispyware não são utilizados; caso contrário, ela é redundante.
Anexos de e-mail sempre são seguros, pois os provedores os verificam contra vírus, spywares, trojans e outras pragas virtuais.
Pendrives não precisam ser verificados, pois não podem ser utilizados como meio de propagação de vírus.
A ferramenta __________ é utilizada para interceptar pacotes de rede, mostrando seu conteúdo ao usuário (espião).
- A ferramenta que preenche a lacuna acima é a
WAREZ.
PHREAKING.
SNIFFER.
HOAX.
Um vírus de celular pode se propagar de telefone para telefone via tecnologia bluetooth ou via tecnologia MMS (Multimedia Message Service).
Certo
Errado
Considere a possibilidade de executar os seguintes procedimentos em um computador:
I. Instalar um programa antivírus e atualizar sua base de dados diariamente.
Il. Configurar o navegador Web para limpar a pasta de arquivos temporários (cache) ao encerrar.
III. Instalar um firewall pessoal no computador.
IV. Configurar uma senha para acesso à BIOS do computador.
Assinale a alternativa que aponta corretamente quais dos procedimentos enumerados acima podem proteger o usuário da ação do tipo de software malicioso conhecido como Cavalo de Troia (trojan horse).
Apenas os procedimentos l e Il.
Apenas os procedimentos I e III.
Apenas os procedimentos l e IV.
Apenas os procedimentos Il e III.
Apenas os procedimentos Il e IV.
Acerca dos conceitos, julgue os itens a seguir e assinale a alternativa correta.
I Vírus: pequenos segmentos de código com capacidade de se agregar ao código de outros programas.
II Worm: similares aos vírus, diferenciam-se apenas pelo método de infecção. Para se propagarem, eles utilizam-se de vulnerabilidade de sistemas para enviar cópias de si mesmos através da rede.
III Trojan: programa que promete fazer algo útil ou “interessante”, mas, na realidade, possui um código malicioso capaz de causar danos.
IV Hoax: a intenção é transmitir e causar pânico entre as pessoas novatas, ou que não conhecem detalhes verídicos dos métodos de funcionamento e ataque dos verdadeiros vírus de computador.
Nenhum item está certo.
Há apenas um item certo.
Há apenas dois itens certos.
Há apenas três itens certos.
Todos os itens estão certos.
Assinale a alternativa que descreve corretamente uma característica dos softwares maliciosos conhecidos como worms (vermes).
Embutem cópias de si mesmos em outros programas ou arquivos.
São controlados remotamente pelo invasor/ atacante.
Necessitam ser explicitamente executados pelo usuário para se propagar para outros computadores da rede.
Obtêm dados sigilosos — por exemplo, números de cartões de crédito e senhas bancárias — dos usuários de computadores infectados, e os enviam ao invasor/atacante.
Propagam-se através da exploração de vulnerabilidades existentes ou falhas na configuração de softwares instalados em computadores.
Vírus de computador (códigos mal-intencionados) é um programa de software espúrio que se anexa a outros programas de software ou arquivos de dados a fim de ser executado, geralmente sem conhecimento nem permissão do usuário. A alternativa que contém somente tipos de vírus é:
Wormm, Cavalo de Tróia, Macro, Mutante e Script.
Worm, Cavalo de Tróia, Macro, Mutante, Boot e Hoax.
Wormm, Cavalo de Tróia, Macro, Mutante, Boot e Stealth.
Worm, Cavalo de Tróia, Macro-system, Mutante, Boot e Hoax.
Qual das opções abaixo corresponde a um programa de computador mal-intencionado que recolhe informações sobre um usuário e as envia para uma entidade externa?
Worm.
Trojan.
Cookie.
Spyware.
Sniffer.
A segurança contra vírus tem sido uma das grandes preocupações dos administradores de redes, atualmente.
Analise as alternativas e assinale a VERDADEIRA.
Existem vírus dos mais diversos tipos e com modo de agir diferenciado, mas todos se propagam automaticamente pela Internet ou pela rede.
Uma rede com um bom Firewall está 100%protegida contra vírus.
Os softwares antivírus não são as únicas defesas contra os vírus, existe equipamento capaz de detectar vírus em uma rede, evitando que o resto da rede seja contaminada.
Os vírus só se propagam pela internet através dos e-mails.
Um código malicioso que se altera em tamanho e aparência cada vez que infecta um novo programa é um vírus do tipo
Analise as afirmativas abaixo e assinale a alternativa correta:
I. Spyware consiste em um programa automático de computador, que recolhe informações sobre o usuário, sobre seus costumes na Internet e transmite esta informação a uma entidade externa na Internet, sem o seu conhecimento e o seu consentimento.
II. Costuma-se incluir os adwares no estudo dos spywares, pois assemelham-se na sua forma de infecção e na sua forma de desinstalação. Seriam como se fossem um sub-grupo dos spywares.
III. Ransonwares são softwares maliciosos que, ao infectarem um computador, criptografam todo ou parte do conteúdo do disco rígido.
Está(ão) correta(s) apenas a(s) afirmativa(s):
Analise:
I. Os sniffers são programas usados pelos administradores de redes para proteger os computadores sobre o que entra e sai pela rede.
II. Os sniffers são programas usados por pessoas mal intencionadas para tentar descobrir e roubar informações da rede.
III. Para utilizar um sniffer é dispensável que esteja no mesmo segmento de rede que os dados que se pretende capturar.
IV. O Ethereal é um poderoso sniffer.
É correto o que consta em
Vírus de computador é um software maligno que NÃO pode instalar-se ou esconder-se
no CMOS.
no setor de boot.
em um e-mail.
em um programa executável.
em uma macro de documentos.
Alguns tipos de malware tentam atingir um objeto portador, também conhecido como hospedeiro, para infectá-lo. O número e tipo de objetos portadores que são alvos variam com as características dos malwares. Entre os portadoresalvo mais comuns, as macros
são arquivos que suportam uma linguagem script de macro de um aplicativo específi co, como um processador de texto, uma planilha eletrônica ou um aplicativo de banco de dados. Por exemplo, os vírus podem usar as linguagens de macro no Microsoft Word para causar vários efeitos, que podem variar de prejudiciais, como trocar palavras ou mudar as cores em um documento, a mal-intencionados, como formatar o disco rígido do computador
são arquivos localizados no registro de inicialização do DOS e são capazes de executar códigos malintencionados. Quando o registro de um disco de inicialização é infectado, a replicação será efetivada se ele for usado para iniciar os sistemas de outros computadores.
Analise as seguintes afirmações relativas aos tipos de vírus de computador:
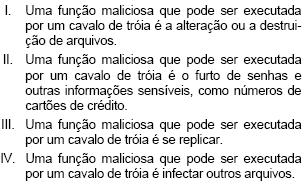
Estão corretos os itens:
II e III
I e II
III e IV
I e III
II e IV



