







Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.

Uma firewall baseada em filtragem de pacotes, instalada no roteador que conecta a rede de uma organização à Internet, utiliza uma lista de controle de acesso para determinar os pacotes que podem entrar ou sair da rede. A tabela a seguir ilustra, de forma simplificada, a lista de controle de acesso utilizada pela firewall de uma organização hipotética cuja rede tem o endereço IP 200.20/16.
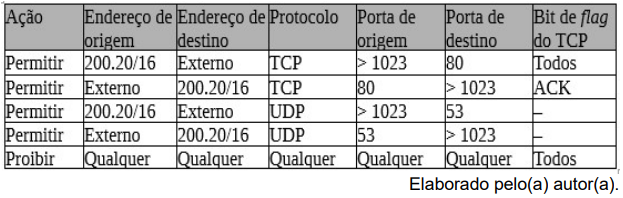
Que tipo de tráfego é permitido por essa firewall?