




Imagem de fundo

No CRA-PR, o servidor web institucional 10.20.30.15...

No CRA-PR, o servidor web institucional 10.20.30.15, localizado em uma DMZ, passou a registrar aumento incomum de requisições ao endpoint de autenticação da aplicação. Para subsidiar a análise inicial, a equipe de tecnologia coletou uma amostra do tráfego com uma ferramenta de captura de pacotes, em ponto de monitoramento posicionado entre o firewall e a DMZ. Considere a seguinte captura resumida:
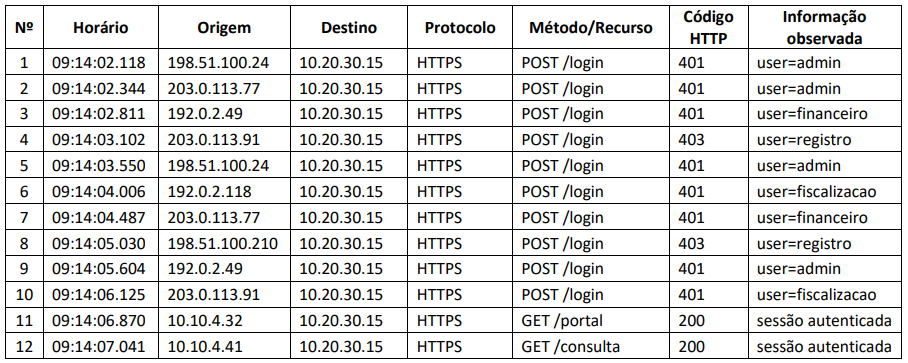
Imagem associada para resolução da questão

Com base exclusivamente nos dados apresentados na captura resumida, trata-se da natureza mais compatível do evento observado:


A

Ataque de negação de serviço distribuído, pois os registros demonstram tráfego de múltiplas origens externas para o servidor web localizado na DMZ.


B

Ataque de SQL Injection, pois o uso de requisições HTTP POST indica tentativa de inserir comandos SQL nos campos do formulário de autenticação.


C

Ataque de Cross-Site Scripting armazenado, pois as respostas HTTP 200 para /portal e /consulta indicam que scripts maliciosos foram gravados no servidor e entregues a usuários autenticados.


D

Ataque automatizado contra o mecanismo de autenticação, compatível com força bruta, password spraying ou credential stuffing, pois há várias tentativas de login em curto intervalo de tempo, a partir de múltiplas origens externas, envolvendo diferentes identificadores de usuário e resultando, predominantemente, em respostas 401 ou 403.