







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Uma forma de se prevenir o ataque cibernético do tipo eavesdropping é utilizar criptografia de ponta a ponta tanto em redes de computadores quanto em sistemas de comunicação sem fio.
Certo
Errado
João editou o documento ListaNomes.odt com informações sensíveis e quer enviá-lo para Maria com segurança utilizando uma senha.
No LibreOffice, para definir uma senha para Maria abrir o documento ListaNomes.odt, João deve executar:
Formatar/Congelar Documento
Ferramenta/Proteger Documento
Geral/Segurança/Definir Senha
Editar/Registrar Alterações
Propriedades/Segurança/Proteger
No desenvolvimento de um sistema, um recurso essencial é a criptografia que tem como objetivo proteger os dados confidenciais coletados pelo sistema, transformando-os em um formato incompreensível para usuários que não são autorizados e, ainda, permitindo o acesso para usuários que possuam a chave correta para a descriptografia. Sobre tipos de criptografia, marque V para as afirmativas corretas e F para as falsas.
( ) DES: é uma proteção de poucos bits que não podem ser decifrados com a técnica de força bruta.
( ) 3DES: recebe esse nome pela sua característica de trabalhar com três chaves de 128 bits.
( ) AES: é confiável e excepcionalmente eficiente na sua forma de 128 bits; porém, também possibilita a utilização de chaves de 192 e 256 bits para uma maior proteção.
( ) RSA: é considerado um dos algoritmos mais seguros do mercado, sendo o primeiro a possibilitar a criptografia na assinatura digital.
A sequência está correta em
V, V, F, F.
V, F, V, F.
F, V, F, V.
F, F, V, V.
O algoritmo AES (advanced encryption standard) aceita chaves criptográficas e blocos de dados no tamanho de
64 bits.
100 bits.
128 bits.
132 bits.
164 bits.
A criptografia e a criptoanálise desempenham papéis fundamentais na segurança das comunicações, sendo que a robustez de um sistema criptográfico depende de vários fatores. Considerando os conceitos de texto simples, texto cifrado, criptoanálise e segurança pela obscuridade, avalie as alternativas a seguir e identifique a que apresenta a melhor prática para garantir a segurança de um sistema criptográfico.
A melhor prática para garantir a segurança de um sistema criptográfico é manter o algoritmo em segredo, pois isso impede que criptoanalistas possam encontrar vulnerabilidades no sistema, reduzindo a necessidade de chaves complexas.
A melhor prática para garantir a segurança de um sistema criptográfico é utilizar algoritmos simples e menos conhecidos, de modo a reduzir a chance de que intrusos possam realizar criptoanálise eficaz e comprometer o sistema.
A melhor prática para garantir a segurança de um sistema criptográfico é desenvolver algoritmos complexos e exclusivos, utilizados por poucas pessoas, para que o intruso não tenha acesso suficiente para tentar quebrar a criptografia.
A melhor prática para garantir a segurança de um sistema criptográfico é combinar múltiplos algoritmos secretos, confiando que a obscuridade dos métodos empregados dificultará a criptoanálise, mesmo em caso de exposição prolongada do sistema.
A melhor prática para garantir a segurança de um sistema criptográfico é tornar o algoritmo público, permitindo que especialistas em criptografia testem sua robustez, e confiar na força da chave secreta.
No algoritmo AES, um bloco tem tamanho
fixo de 192 bits e uma chave pode ter 168 bits.
variável de até 256 bits e uma chave pode ter 256 bits.
fixo de 128 bits e uma chave pode ter 128 bits.
variável de até 168 bits e uma chave pode ter 168 bits.
Algoritmos de criptografia são fundamentais para proteger informações confidenciais durante armazenamento e transmissão, garantindo a segurança e a privacidade dos dados. Sobre as características dos algoritmos de criptografia existentes, assinale a alternativa que corresponde ao algoritmo de criptografia mais seguro e resistente a uma ampla variedade de ataques.
DES.
AES.
RSA.
MD5.
Considere a seguinte figura que ilustra o m dulo cryptography do Python que disponibiliza dois esquemas de padding (AES): PKCS e ANSI X.923 e avalie as afirmações seguintes.
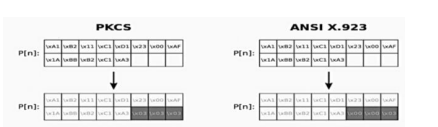
Fonte: https://edisciplinas.usp.br/
I. The Public-Key Cryptography Standards (PKCS) compreende um grupo de padrões criptográficos que fornecem diretrizes e interfaces de programação de aplicativos (APIs) para o uso de métodos criptográficos.
II. AES significa Advanced Encryption Standard e consiste de um algoritmo de criptografia simétrica popularmente usado, estabelecido pelo Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) em 2001. O AES é apresentado como sucessor do então popular, mas antigo, algoritmo Data Encryption Standard (DES).
III. ANSI X9.23 define um aprimoramento no modo básico de encadeamento de blocos de criptografia (CBC) do ANSI X3.106 para que o sistema possa processar dados com um comprimento que não seja um múltiplo exato de oito bytes.
Está(ão) correta(s) a(s) afirmativa(s):
I, apenas.
II, apenas.
III, apenas.
I e II, apenas.
I, II e III.
No contexto de redes sem fio, o protocolo Wi-Fi Protected Access II (WPA2) é amplamente utilizado para garantir a segurança das transmissões de dados, oferecendo proteção robusta contra acessos não autorizados e ataques. Esse protocolo utiliza um algoritmo específico de criptografia para proteger os dados. Com base nisso, assinale a alternativa que apresenta corretamente o algoritmo de criptografia utilizado pelo WPA2.
Data Encryption Standard (DES).
Triple DES (3DES).
Twofish.
Advanced Encryption Standard (AES).
Digital Signature Algorithm (DSA).
A criptografia em redes WiFi é fundamental para proteger os dados transmitidos contra acessos não autorizados. A opção que descreve CORRETAMENTE os métodos de criptografia utilizados em redes WiFi e suas características é:
WPA2 (Wi-Fi Protected Access 2) utiliza o protocolo AES (Advanced Encryption Standard) para fornecer uma criptografia forte e segura, sendo amplamente recomendado para proteger redes WiFi
WEP (Wired Equivalent Privacy) é o método de criptografia mais seguro atualmente utilizado em redes WiFi, oferecendo forte proteção contra ataques.
WPA (Wi-Fi Protected Access) é mais seguro que WPA2, pois utiliza uma chave de criptografia dinâmica que muda constantemente durante a transmissão de dados.
WPA3 (Wi-Fi Protected Access 3) oferece menor segurança em comparação com WPA2, mas é mais fácil de configurar e gerenciar.
O método de criptografia TKIP (Temporal Key Integrity Protocol) utilizado pelo WPA2 é mais seguro que o protocolo AES (Advanced Encryption Standard).
Em Segurança da Informação, temos variadas formas de defesa, como por exemplo “algoritmos de proteção”, entre eles algoritmo AES em criptografia simétrica, capaz de criptografar (codificar) e descriptografar (decifrar) informações. Sobre o algoritmo AES em criptografia simétrica, marque a alternativa que contem a opção correta sobre a chave de tamanho “padrão” usada pelo algoritmo AES em criptografia simétrica?
64 bits.
128 bits.
512 bits.
1024 bits.
O TLS é um protocolo desenvolvido para proteger comunicações. Considere que o processo que dá início a uma sessão, conhecido como Handshake TLS, utiliza chave pública e chave privada para compartilhar, entre o cliente e o servidor, uma chave que será utilizada na sessão. Baseado nisso, identifique a opção que contém o tipo de criptografia usada na sessão estabelecida, após o Handshake:
Simétrica.
Assimétrica.
Hash.
RSS.
SSL.
Antônio, professor de computação da empresa X, recebe documentos cifrados de seus alunos com as pesquisas que eles estão realizando. Para a criptografia adotada por Antônio ser segura, ele teve que escolher uma chave de pelo menos 1.024 bits que é disponibilizada em seu sítio. Para a descriptografia, ele utiliza uma chave conhecida apenas por ele.
Os documentos são criptografados usando o algoritmo:
AES;
DES;
ECC;
IDEA;
RSA.
AES é um método de criptografia de cifra em bloco, de tamanho de 64 bits, considerado inseguro para muitas aplicações.
Certo
Errado
O algoritmo de assinatura digital com RSA envolve a criação de um par de chaves criptográficas, uma pública e outra privada. Selecione a alternativa que mostra o algoritmo Hash que pode ser usado no processo de assinatura digital com RSA.
RC4
AES
ECC
SHA
RC6
Na prática, os algoritmos assimétricos nunca são usados para criptografar grandes quantidades de dados, porque são mais lentos que algoritmos de chave simétrica. No entanto, esses algoritmos são perfeitamente adequados para criptografar pequenas quantidades de dados. Nesse contexto, Maria gera uma chave AES e criptografa uma determinada mensagem em texto simples. Na sequência, ela criptografa a chave AES usando a chave pública de João e envia tanto a chave como a mensagem criptografadas para João. Para que João consiga obter o texto simples original da mensagem, ele deve usar
a chave pública AES para recuperar a mensagem de Maria; em seguida, ele deve usar a sua chave pública para obter a chave assimétrica de Maria.
o algoritmo assimétrico RSA para recuperar a chave pública de Maria, em seguida, ele deve usar a chave pública de Maria para obter o texto.
o hash da mensagem para recuperar a chave assimétrica de Maria, em seguida, ele deve usar a sua chave pública para obter a mensagem.
a chave pública de Maria para descriptografar a chave privada de Maria, em seguida, ele deve usar um algoritmo como SHA1 para obter a mensagem.
a sua chave privada para recuperar a chave AES de Maria, em seguida, ele deve usar a chave AES para obter a mensagem de texto simples.
Ao utilizar os mecanismos de balanceamento de carga de servidores de aplicação, algoritmo SHA1 e o algoritmo AES, um Analista de um Tribunal Regional do Trabalho objetiva garantir, respectivamente, a
disponibilidade, integridade e confidencialidade.
confidencialidade, integridade e disponibilidade.
legalidade, autenticidade e irretratabilidade.
disponibilidade, confidencialidade e integridade.
integridade, autenticidade e legalidade.
A cifra AES pode ser considerada uma opção de substituição mais moderna e segura para as cifras
DES e 3DES.
RSA e ECIES.
RSA e DES.
3DES e ECIES.
RSA e ECDSA.
Considere a imagem a seguir e as afirmativas propostas a respeito dela:
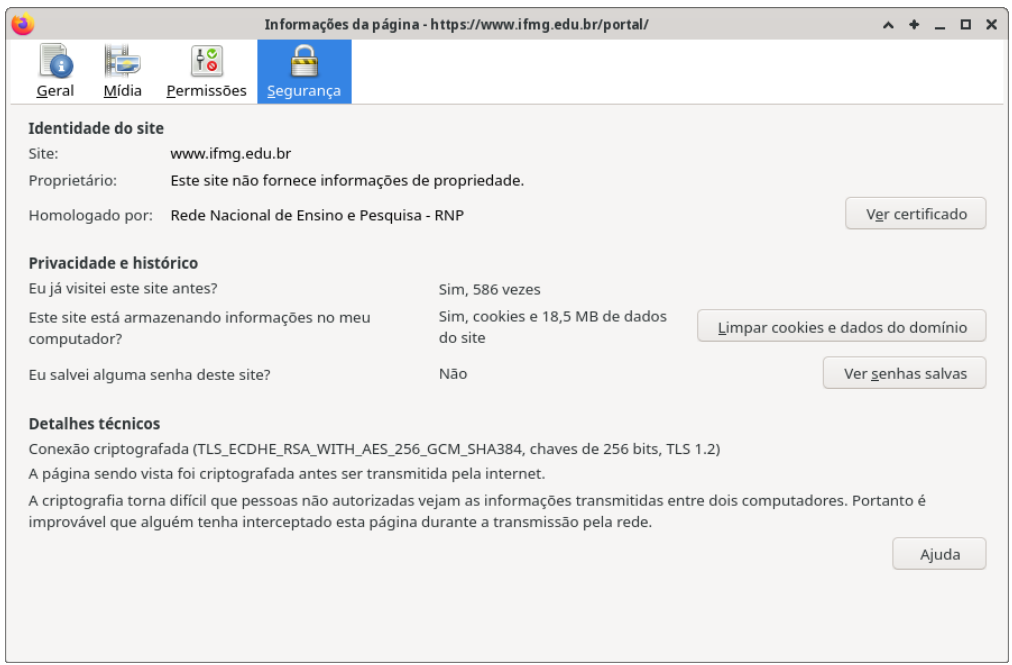
I. A conexão é protegida por um certificado digital assinado por uma autoridade certificadora.
II. A conexão é estabelecida por TLS (Transport Layer Security), com troca inicial de chaves simétricas de 256 bits utilizando o algoritmo AES (Advanced Encryption Standard).
III. A criptografia simétrica, mais lenta, é descartada após a troca criptografada dos certificados digitais, que usam chaves assimétricas com o algoritmo RSA, mais rápido.
Está(ão) correta(s):
I, apenas.
II, apenas.
III, apenas.
I e II.
II e III.
O Advanced Encryption Standard (AES) é uma cifra de bloco para aplicações comerciais. Sua especificação define três alternativas para o tamanho de chave: 128, 192 ou 256 bits.
Por outro lado, o AES limita o tamanho do bloco a quantos bits?
128
192
256
512
1024



