







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Considere o trecho de uma captura de tráfego mostrado a seguir.
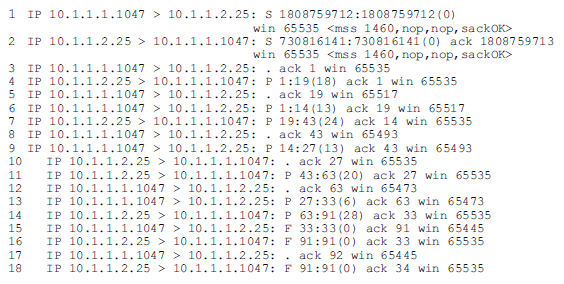
Trata-se de uma conexão TCP de um cliente para um servidor de HTTP.
Essa conexão corresponde a uma transferência de grande volume de informações, com dados sendo enviados, e seus recebimentos, confirmados nos segmentos de 4 a 13.
O estabelecimento da conexão se dá nos segmentos 1 e 2.
Os segmentos 14, 15, 16, 17 e 18 encerram a conexão.
O segmento 18 corresponde à confirmação do recebimento do segmento 15, e o 17 reconhece o segmento 16.

Na figura acima, tem-se a topologia e informações de uma rede TCP/IP. Nessa rede, os endereços E1, E4, E7 e E9 são, respectivamente, 164.41.1.1; 164.41.4.1; 164.41.2.3; 164.41.3.2. Considerando essas informações, assinale a opção correta.
O roteador 2 envia para 164.41.3.2 os pacotes destinados a 164.41.1.1.
A máscara 255.255.0.0 pode ser usada para segmentar a rede.
Os sistemas de detecção de intrusos baseados em host (HIDS) executam, entre outras, ações para
detectar e bloquear tentativa de ataque em um mau sinal.
permitir que pacotes legítimos passem pela rede.
fechar a sessão e gerar uma resposta automática quando um pacote parecer quebrar a segurança.
descobrir tentativas de abertura de sessões TCP ou UDP em portas não autorizadas.
identificar "IP spoofing" de vários tipos.
Cada um dos dispositivos presentes nas redes LAN1 e LAN2 e numerados de #1 a #6 possui um endereço IP distinto, para que não haja conflito quando da transmissão de dados entre eles.
A arquitetura TCP/IP difere do modelo OSI no número de camadas, entretanto suas camadas de rede, transporte e aplicação correspondem às de mesmo nome no modelo OSI.
O cabeçalho de um datagrama IP versão 6 (IPv6) inclui, entre outras informações, campos de 32 bits para o endereço IP de origem e destino.
No que diz respeito às redes Fast Ethernet, é correto afirmar:
Existem alguns pontos nas redes em que há uma alta concentração de tráfego; são os chamados "gargalos" que, na rede Fast Ethernet, podem ser aliviados com a instalação de até 4 Hubs ou repetidores entre duas estações quaisquer.
Nesse padrão, podem ser aproveitadas todas as estruturas de cabeamento existentes na rede Ethernet 10BaseT, possuindo suporte, inclusive, para cabos coaxiais.
Na Fast Ethernet, a implementação física 100BASET4 utiliza cabo UTP e suporta transmissões halfduplex e full duplex.
O padrão TIA 100BASE-SX, embora não seja parte do padrão 802.3 Ethernet, tem a capacidade de interoperar com ele através da utilização dos quatro pares de cabos UTP categoria 5.
Mantêm as principais características do padrão Ethernet original, incluindo o mecanismo de controle de acesso ao meio "CSMA/CD", que diferencia-se apenas na velocidade de transmissão de pacotes.
Entre cada um dos pares de dispositivos WAN Router e Encryptor apresentados é plausível o uso de enlaces IEEE 802.11.
Adotando-se uma arquitetura de referência de redes embasada em 4 níveis: físico, de enlace, de rede e de transporte, os termos RS530 e IP podem ser classificados como pertencentes aos níveis físico e de rede, respectivamente.
Na Internet, a comunicação entre processos em máquinas distintas pode ocorrer por troca de datagramas, usando-se TCP, ou por meio do estabelecimento de conexões, usandose UDP.
A máscara 255.0.0.0 pode ser corretamente usada para segmentar a rede.
Uma rede local Ethernet controla o direito de transmissão de mensagens por meio do protocolo
CORBA.
TCP/IP.
CSMA/CD.
SMTP.
SNMP.
São protocolos normalmente utilizados para envio e/ou recebimento de mensagens eletrônicas, EXCETO:
IMAP
POP3
SNMP
SMTP
A camada de aplicação na arquitetura TCP/IP é responsável por funções idênticas às das três camadas mais altas da arquitetura OSI.
Considerando o seguinte endereço IP: "192.255.355.1", pode-se afirmar que:
Não é um endereço IP válido porque 255 é um número reservado para a máscara de rede.
É um endereço IP válido.
Não é um endereço IP válido porque 355 excedem o maior número que podemos escrever em um byte.
Não é um endereço IP válido porque a posição ocupada pelo algarismo 1, após o último ponto, deveria ser composta por três algarismos.
A camada de internetworking utiliza comutação de pacotes, sendo orientada a conexão.
Certo
Errado
HTTP (hyper text transfer protocol), na sua versão 1.1, é o protocolo mais usado na WWW para a transferência de informação entre servidores e browsers, usando, normalmente, a porta 80 no lado servidor.
Certo
Errado
No modelo OSI, cada camada corresponde a uma abstração e a funções bem definidas no que diz respeito à interoperabilidade entre hosts e(ou) serviços.
Certo
Errado
O protocolo Frame-Relay realiza controle de fluxo e possui mecanismos de correção de erros na camada de rede.
Se um equipamento do tipo comutador (switch) ponte for utilizado para interligar segmentos de uma rede local Ethernet, sempre que um frame for recebido pelo comutador, a retransmissão desse frame ocorrerá apenas no segmento em que se encontra a máquina de destino.



