







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Para que uma função de hash possa ser considerada adequada para um protocolo de assinatura digital, é necessário que seja inviável, em termos computacionais, achar duas mensagens diferentes em que o hash de uma mensagem seja igual ao da outra.
O criptossistema Diffie-Hellman define uma forma segura de troca de chaves.
A criptografia assimétrica, também conhecida como criptografia de chave pública, requer um par de chaves, sendo que uma é considerada privada e outra, pública.
A criptografia tem função e importância cada vez mais fundamentais para a segurança das organizações. Nesse sentido, analise a figura abaixo, que se refere a um sistema criptográfico.
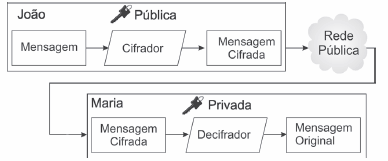
O sistema criptográfico é denominado chave:
digital.
híbrida.
secreta.
simétrica.
assimétrica.
Se, com o fim de permitir a assinatura de certificados digitais e de mensagens trocadas entre seus computadores e computadores de redes abertas, o administrador da rede tiver implementado o uso de sistemas criptográficos baseados no algoritmo message-digest 5 (MD5), nesse caso, a partir do instante em que esse sistema entra em uso efetivo, todos os certificados e mensagens digitalmente assinados e em que foi empregado o MD5 passam a gerar sumários de mensagens com tamanho de 160 bits; além disso, o uso desse sistema aumenta a garantia de integridade das comunicações, quando comparado a sistemas que não possibilitam assinatura digital.
O criptossistema RSA tem por base o problema dos logaritmos discretos.
Um conjunto de dados de computador, em observância à Recomendação Internacional ITUT X.509, que se destina a registrar, de forma única, exclusiva e intransferível, a relação existente entre uma chave de criptografia e uma pessoa física, jurídica, máquina ou aplicação é
uma autoridade certificadora.
uma trilha de auditoria.
uma chave assimétrica.
uma assinatura digital.
um certificado digital.
Um certificado digital de um indivíduo, emitido por certificadora, contém a chave privada do indivíduo junto com outras informações de identificação.
O algoritmo RSA se baseia em princípios da teoria dos números e a segurança do método se baseia na dificuldade de fatorar números extensos. A maior parte dos sistemas embasados no RSA utliza a criptografia com chave pública principalmente para distribuir chaves de sessão únicas, empregadas com o DES, o IDEA ou outros algoritmos semelhantes.
O protocolo HTTPS prevê o uso de pelo menos um certificado digital no lado do servidor.
Na criptografia por chave pública, todos os usuários possuem um par de chaves pública/privada. A chave privada é não publicada e serve para decriptação; a chave pública é a chave criptográfica.
Um arquivo criptografado com um algoritmo simétrico utiliza uma única chave para o processo de cifragem e decifragem.
Para tratar do abuso ou exposição da chave privada no uso de certificados digitais, as autoridades certificadoras emitem periodicamente uma lista de revogação que contém os números de série dos certificados
vencidos e não mais utilizados.
vencidos e ainda em uso.
revogados a cada 30 dias.
não vencidos.
revogados e ainda em uso.
A apresentação de um certificado digital por uma entidade (pessoa, sistema ou computador) não atesta por si só a real identidade dessa entidade.
Certo
Errado
Se, para a troca de mensagens seguras na rede de computadores da organização citada, seus vários dispositivos móveis empregarem sistemas baseados no algoritmo criptográfico 3DES (DES triplo) e os vários dispositivos não-móveis utilizarem sistemas baseados no algoritmo simples DES, a superação da diferença entre os algoritmos criptográficos empregados pelos sistemas de troca de mensagens seguras usados por dispositivos móveis e não-móveis dessa rede pode ser feita pelo administrador por meio da definição K1 = K2 = K3 = K, em que K1, K2 e K3 são as três chaves usadas no 3DES e K é a chave usada no simples DES e compartilhada entre dois dispositivos quaisquer das duas categorias mencionadas.
O sistema RSA é seguro contra ataques adaptativos de texto cifrado escolhido.
A criptografia se fortalece ao integrar o hardware como parte do processo. O smart card é um exemplo dessa abordagem, em que não há como ler a chave privada armazenada no cartão, já que é o chip do mesmo que faz o processo de descriptografar os dados, fazendo que o sistema não tenha acesso à chave privada.
Do ponto de vista do custo computacional, os sistemas assimétricos apresentam melhor desempenho que os sistemas simétricos.
No padrão para certificados digitais X.509, o Subject name significa
a entidade cuja chave está sendo certificada.
o nome X.500 da Certification Authority.
a chave pública do assunto e a ID do algoritmo que a utiliza.
o algoritmo utilizado para assinar o certificado.
a assinatura do certificado, assinado pela chave privada da Certification Authority.



