Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Analise as seguintes afirmações relativas aos tipos de vírus de computador:
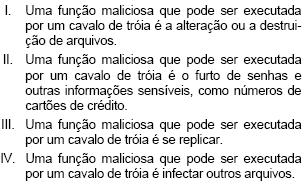
Estão corretos os itens:

II e III
I e II
III e IV
I e III
II e IV

Caso se queira enviar um arquivo de log a uma lista de correio eletrônico público, é correto usar a opção –O para que os endereços IPs dos pacotes não sejam mostrados. Caso seja usada a opção –h, apenas não serão mostrados os endereços IPs locais.
Existe uma forma muito poderosa de ataque a um sistema denominada DDoS, cujo principal objetivo é
inserir usuários não autorizados em um sistema.
executar aplicativos em um sistema com os privilégios de outro usuário.
enganar um servidor de um serviço de rede ao informá-lo um endereço falso durante o processo de autenticação ou solicitação de informações.
provocar uma sobrecarga com um número inesperado de acessos a um site, o que torna o carregamento de suas páginas mais demorado e sujeito a erros, provocando, em alguns casos, a interrupção dos seus serviços.
permitir acesso ao sistema pelo seu próprio projetista, utilizando uma porta introduzida por ele durante o processo de desenvolvimento, com a finalidade de furar a segurança normal implementada pela política de segurança.
Um IDS (intrusion detection system) ou sistema de detecção de intrusão pode estar fundamentado em computador (IDS de host) ou em rede de computadores (IDS de rede). Em ambos os casos, esse sistema procura por ataques que ainda não estejam registrados e catalogados, deixando os problemas conhecidos para serem solucionados por outros mecanismos de segurança, tais como firewalls.
Sistemas de detecção de intrusão são dispositivos cuja finalidade principal é impedir que ataques conhecidos sejam realizados em uma rede.
A técnica de detecção de anomalia consiste em o IDS reconhecer características consideradas como um padrão normal de funcionamento da rede. Qualquer variação brusca nesse padrão de comportamento é considerada como uma tentativa de intrusão na rede.
O comando ./snort –vde faz com que somente sejam mostrados os cabeçalhos IP e TCP/UDP/ICMP. Para que sejam mostrados os dados dos pacotes, assim como o cabeçalho da camada de enlace, deve-se utilizar o comando ./snort –v.
Os buffer overflows exploram deficiências de programas que utilizam linguagens de programação fracamente tipificadas. Porém, firewalls e IDS provêem defesa adequada a ataques de buffer overflow e constituem soluções eficientes que não impactam os serviços de uma rede. Em particular, os firewalls têm sua melhor implementação em kernels modificados de sistemas operacionais de uso geral, dado o melhor desempenho destes em aplicações de tempo real, aliado a interfaces gráficas de fácil utilização.