







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Uma forma de utilização de IDS é a distribuição de sensores na rede, de maneira que cada sensor monitore um segmento de rede. Na distribuição desses sensores, deve-se considerar a impossibilidade de fazer qualquer monitoração em segmentos cujo tráfego seja sempre criptografado, como em conexões VPN.
Detecção por assinatura de tráfego é a abordagem comum em sistemas de detecção de intrusão embasados em rede.
Um IDS (intrusion detection system) é capaz de procurar e detectar padrões de ataques em pacotes trafegados em uma rede local por meio de assinaturas de ataques conhecidos.
Os IDS (Intrusion Detection System) objetivam detectar tentativas de invasão de redes com base em padrões de conexão à rede, que são conhecidas como assinaturas de IDS.
Considere a possibilidade de executar os seguintes procedimentos em um computador:
I. Instalar um programa antivírus e atualizar sua base de dados diariamente.
Il. Configurar o navegador Web para limpar a pasta de arquivos temporários (cache) ao encerrar.
III. Instalar um firewall pessoal no computador.
IV. Configurar uma senha para acesso à BIOS do computador.
Assinale a alternativa que aponta corretamente quais dos procedimentos enumerados acima podem proteger o usuário da ação do tipo de software malicioso conhecido como Cavalo de Troia (trojan horse).
Apenas os procedimentos l e Il.
Apenas os procedimentos I e III.
Apenas os procedimentos l e IV.
Apenas os procedimentos Il e III.
Apenas os procedimentos Il e IV.
Em relação à segurança da informação, a prática utilizada na Internet em que o hacker monta sites falsos ou envia mensagens de e-mail fazendo-se passar por representantes de empresas legítimas, solicitando aos usuários seus dados pessoais confidenciais, é conhecida como:
DoS;
rede virtual;
spanning;
phishing;
DDoS.
DoS e DDoS são ataques que têm por finalidade a indisponibilização dos serviços das redes. Um IDS, corretamente instalado e configurado, é capaz de proteger totalmente a rede de ataques do tipo DoS, mas não protege a rede de ataques do tipo DDoS.
Analise o fragmento de código, executado no servidor, de uma aplicação WEB.
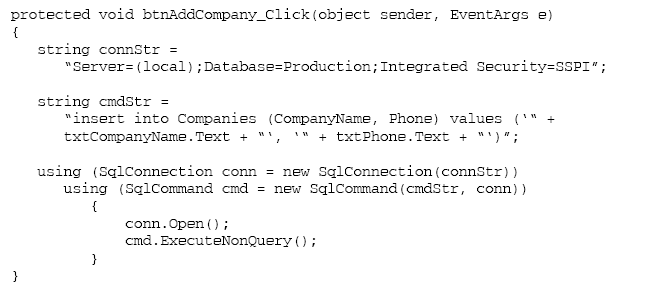
Considerando-se que o fragmento acima lê dados de formulários preenchidos por usuários, o código é vulnerável ao ataque de
buffer overflow, já que o tamanho da entrada não é verificado no objeto connStr.
buffer overflow, mesmo que o método em questão esteja declarado como protegido.
cross site scripting, pois não protege contra injeção de código javascript em cookies.
sql injection, pois permite que o objeto cmdStr seja montado de forma maliciosa.
sql injection, pois permite que o banco de dados seja especificado por parâmetros.
Acerca dos conceitos, julgue os itens a seguir e assinale a alternativa correta.
I Vírus: pequenos segmentos de código com capacidade de se agregar ao código de outros programas.
II Worm: similares aos vírus, diferenciam-se apenas pelo método de infecção. Para se propagarem, eles utilizam-se de vulnerabilidade de sistemas para enviar cópias de si mesmos através da rede.
III Trojan: programa que promete fazer algo útil ou “interessante”, mas, na realidade, possui um código malicioso capaz de causar danos.
IV Hoax: a intenção é transmitir e causar pânico entre as pessoas novatas, ou que não conhecem detalhes verídicos dos métodos de funcionamento e ataque dos verdadeiros vírus de computador.
Nenhum item está certo.
Há apenas um item certo.
Há apenas dois itens certos.
Há apenas três itens certos.
Todos os itens estão certos.
Um IDS (intrusion detection system) permite monitorar o tráfego de rede em busca de atividades consideradas suspeitas, sem, entretanto, agir diretamente sobre as suspeitas identificadas.
Sobre segurança da informação, NÃO é considerado um tipo de ataque:
Trojan Horse.
Firewall.
Denial of Service.
Scamming.
Spoofing.
De tempos em tempos, observa-se na imprensa que sites ficam inoperantes. Os ataques conseguem derrubar o tráfego de rede, inundados por solicitações até saírem do ar, por esgotamento da capacidade de processamento.
Os especialistas em segurança de redes e na internet creditam os ataques a algum hacker que utiliza as chamadas botnets, definidas como redes de computadores infectadas por códigos maliciosos.
Nesses casos, as máquinas funcionam normalmente até que o hacker envie um comando remoto ordenando que todas acessem um site ao mesmo tempo, tirando-o do ar por excesso de tráfego.
Esse tipo de ataque é conhecido pelo termo técnico:
Negação por Excesso de Força Bruta.
Negação de Acesso por Colisão.
Negação de Tráfego por Telnet.
Negação por Intrusão.
Negação de Serviço.
As informações apresentadas são suficientes para se concluir corretamente que esse sistema é robusto em caso de ataques de negação de serviços provenientes da Internet, pois só serão admitidas sessões autenticadas entre navegadores e o servidor de aplicação. Além disso, apenas votantes previamente cadastrados poderão interagir com o sistema.
Mensagem não solicitada e mascarada sob comunicação de alguma instituição conhecida e que pode induzir o internauta ao acesso a páginas fraudulentas, projetadas para o furto de dados pessoais ou financeiros do usuário. Trata-se especificamente de
keylogger.
scanning.
botnet.
phishing.
rootkit.
As tentativas de invasão às redes de computadores têm sido objeto de preocupação dos profissionais de segurança nas empresas. Uma técnica utilizada por fraudadores está caracterizada a seguir:
Essa técnica é conhecida por
cookie.
phishing.
spoofing.
denial of service.
dumpster of service.
À medida que cresce a utilização da Internet, surgem mais notícias sobre violações ou tentativas de fraudes relacionadas à segurança das redes e na Internet. O principal foco está associado aos danos causados por intrusos indesejáveis, ou hackers, que usam suas habilidades e tecnologias para invadirem ou mesmo desativarem computadores supostamente seguros. Dentre as variadas formas de ataque, objetivando sobrecarregar e esgotar as capacidades de processamento das redes, hackers lotam um servidor de rede ou servidor Web com requisições de informação, empregando uma técnica conhecida como flooding. Essa forma de ataque é denominada
phishing scam
packet sniffing
intruder lockout
denial of service
overflow of stack
Em pesquisa realizada com profissionais da área de segurança da informação, foi constatado que a maioria das falhas de segurança aos sistemas computacionais é causada por funcionários (24%) e hackers (20%) e que problemas como vírus (15%), spam (10%) e fraudes (8%) são os que mais causam danos financeiros.
Em relação às vulnerabilidades e aos ataques a sistemas computacionais, relacione os exemplos apresentados na primeira coluna às suas definições, listadas na segunda, e, em seguida, assinale a opção correta.
I – Cavalo de Troia
II – Adware
III – Backdoor
IV – Keylogger
( ) Programa capaz de capturar e armazenar as teclas digitadas pelo usuário no teclado de um computador.
( ) Programa que permite o retorno de um invasor a um computador comprometido, utilizando-se de serviços criados ou modificados para este fim.
( ) Programa, normalmente recebido como um "presente" (por exemplo, cartão virtual, álbum de fotos, protetor de tela, jogo etc.), que, além de executar funções para as quais foi aparentemente projetado, executa ações normalmente maliciosas e sem o conhecimento do usuário.
( ) Programa projetado para apresentar propagandas, seja por meio de um browser ou por algum outro programa instalado em um computador.
A sequência correta é:
III, I, II, IV.
III, I, IV, II.
IV, III, I, II.
IV, III, II, I.
Os sistemas de detecção de intrusão normalmente apresentam baixa incidência de falsos-positivos.
Práticas utilizadas para obter acesso a informações importantes ou sigilosas em organizações ou sistemas por meio da enganação ou exploração da confiança das pessoas.
Engenharia de Acessibilidade.
Engenharia Social.
Firewall Breaker.
Kerberos.



