







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Um sistema seguro deve incluir mecanismos de autenticação para garantir que o usuário é quem diz ser, assim como deve incluir mecanismos de autorização, para a definição do que ele pode fazer.
Certo
Errado
Um Tribunal de Justiça (TJ) brasileiro está desenvolvendo um novo portal de serviços judiciais que permitirá integração com sistemas de terceiros, como escritórios de advocacia e outras instituições, para acesso a dados específicos de processos em nome de seus usuários. Para viabilizar essa integração, optou-se pela implementação de um mecanismo de Single Sign-On (SSO) utilizando o Keycloak como provedor de identidade (IdP) e o protocolo OAuth 2.0. Assinale a alternativa que apresenta o fluxo do OAuth 2.0 mais adequado para um cenário em que uma aplicação cliente precisa acessar recursos protegidos do TJ em nome do usuário, sem ter acesso direto às credenciais, considerando que a aplicação cliente é uma aplicação web do lado do servidor.
Implicit Flow, pois é simplificado para aplicações JavaScript executadas no navegador
Client Credentials Flow, pois é utilizado para autenticação de máquina para máquina, sem envolvimento do usuário
Authorization Code Flow com PKCE (Proof Key for Code Exchange), pois é o fluxo mais seguro e recomendado para aplicações web server-side e até mesmo para clientes públicos
Resource Owner Password Credentials Flow, pois permite que a aplicação cliente colete diretamente as credenciais do usuário e as envie para o servidor de autorização
Em sistemas IAM (identity access management), processos de autenticação e de autorização são utilizados para comprovar a identidade do usuário.
Certo
Errado
Na execução de uma aplicação web, a possibilidade de um usuário não autenticado agir como um usuário autenticado ou de um usuário comum autenticado agir como um administrador representa falha de segurança de elevação de privilégios relacionada ao controle de acesso da aplicação.
Certo
Errado
A implementação de OpenID Connect no XYZ Digital permite a autenticação federada, na qual um provedor de identidade confiável autentica o usuário em nome do sistema.
Certo
Errado
No processo de identificação do usuário no sistema, a autorização é um mecanismo de controle de acesso colocado em prática pelo uso de validações, como credenciais secretas, tokens exclusivos de identificação pessoal ou características biométricas únicas.
Certo
Errado
Segundo o OAuth 2.0, o SSO (single sign-on) ocorre quando um usuário, ao fazer login em um aplicativo, automaticamente faz login em outros aplicativos.
Certo
Errado
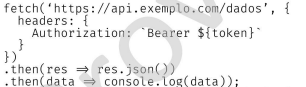
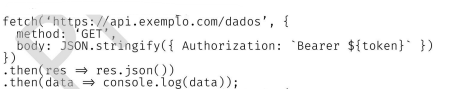
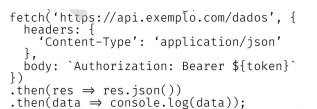
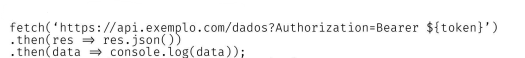
Durante a integração com uma API REST protegida por autenticação do tipo Bearer Token, um desenvolvedor precisa realizar uma requisição GET para o endpoint https: /
A partir dessa situação hipotética, assinale a opção que apresenta corretamente a forma de se realizar essa requisição em JavaScript moderno, de maneira segura, incluindo o token no cabeçalho a requisição.
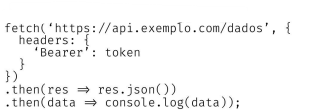
Após um incidente de segurança, a diretoria de uma empresa de e-commerce determinou a revisão de todos os acessos ao banco de dados de produção. O DBA precisa garantir que apenas pessoas autorizadas possam se conectar ao SGBD, verificando a identidade de cada tentativa de acesso. Qual mecanismo de segurança é a primeira barreira e é absolutamente essencial para atender a essa determinação da diretoria?
Auditoria.
Autorização.
Mascaramento de dados.
Autenticação.
Checksum.
A autenticação do portador na API REST é feita pelo servidor por meio da verificação do token enviado pelo cliente no cabeçalho da solicitação.
Certo
Errado
Open Finance utiliza OpenID Connect como protocolo de autenticação, por meio de APIs do tipo REST.
Certo
Errado
Com base no funcionamento do Single-Sign On (SSO) usando Keycloak, analise as afirmativas abaixo.
I. Os usuários precisam autenticar-se individualmente em cada aplicação que utilizam, mesmo após o login no Keycloak.
II. O Keycloak gerencia a autenticação, eliminando a necessidade de cada aplicação implementar seu próprio formulário de login e armazenamento de usuários.
III. Após o login em Keycloak, os usuários podem acessar outras aplicações integradas sem precisar fazer login novamente.
IV. O logout em Keycloak é isolado para cada aplicação, o que significa que o usuário precisa sair de cada sistema separadamente.
Estão corretas as afirmativas:
I e IV apenas
II e III apenas
II, III e IV apenas
I, II e III apenas
Com relação à segurança da informação, assinale a alternativa tecnicamente correta.
Criptografia assimétrica utiliza uma única chave para criptografar e descriptografar.
Controle de acesso RBAC permite que usuários escolham livremente seus privilégios.
Firewalls garantem proteção total contra engenharia social.
Backups em nuvem eliminam a necessidade de backups locais.
Autenticação multifator aumenta a segurança por exigir mais de um fator de verificação.
Julgue o próximo item, relativo aos serviços de autenticação Keycloak.
Em Keycloak, a troca de token é o processo pelo qual um cliente pode trocar um token Keycloak existente por um token externo.
Certo
Errado
A analista Daniela está implementando o módulo de autenticação de um sistema, com base no protocolo OpenID Connect (OIDC). Na rotina de verificação da autenticação, Daniela deve avaliar se o ID Token, retornado pelo servidor OIDC, foi emitido em um horário considerado válido.
Para avaliar o horário de emissão do token, Daniela deve extrair do ID Token o valor do atributo:
jti;
iat;
tid;
rat;
exp.
Durante uma auditoria de segurança em um sistema de dados financeiros, a equipe responsável identificou uma vulnerabilidade crítica em um micro serviço responsável pela autenticação do sistema. O sistema estava aceitando tokens JWT cujo cabeçalho (header) especificava o algoritmo "none". Um atacante, explorando essa falha, conseguiu gerar manualmente um token falso com privilégios de administrador, obtendo acesso não autorizado a recursos sensíveis do sistema. Em relação à autenticação e autorização baseadas em tokens JWT, assinale a alternativa que descreve corretamente a implicação direta de permitir o uso do algoritmo "none":
Essa configuração exige que o servidor valide a ausência de assinatura utilizando uma chave simétrica nula (vazia).
O token é assinado com uma chave privada, mas não verificado, permitindo autenticação parcial sem validação de integridade.
O token não é assinado com uma chave pública e verificado com uma chave privada, permitindo engenharia reversa da assinatura.
O token não é assinado, permitindo que qualquer pessoa crie tokens falsos com permissões arbitrárias, comprometendo os mecanismos de autenticação e autorização.
O token é assinado com uma chave pública e verificado com uma chave privada, o que permite a autenticação baseada em criptografia assimétrica e a criação de tokens sem restrição de privilégios.
Ao expandir sua plataforma de serviços on-line, uma empresa do ramo financeiro precisa garantir que apenas usuários autorizados acessem informações sensíveis. Para isso, a equipe de segurança está implementando um modelo baseado nos princípios de Autenticação, Autorização e Auditoria (AAA).
Na implementação desse modelo, qual dos seguintes processos é responsável por verificar a identidade de um usuário antes de conceder acesso ao sistema?
Auditoria
Autenticação
Autorização
Criptografia
Segregação de funções
O OAuth 2.0 é um protocolo de autorização que foi projetado para conceder um acesso a um conjunto de recursos. No desenvolvimento de sistemas esse recurso é muito útil, pois permite que um usuário faça login em uma aplicação sem a necessidade de compartilhar sua senha diretamente com o serviço. Utilizando esse protocolo o usuário autoriza a aplicação a acessar seus dados, através de um token de acesso gerado durante o processo de autorização, facilitando a integração com serviços de terceiros sem comprometer a segurança dos dados do usuário. Sobre o OAuth 2.0, assinale a afirmativa correta.
O valor do tipo de concessão do código do dispositivo é urn:ietf:params:oauth:grant-type:device_code.
Clientes especiais são aplicativos que conseguem se autenticar com segurança no servidor de autorização.
MTLS é uma extensão do fluxo do código de autorização para evitar ataques de CSRF e injeção de código de autorização.
A extensão Token Reverse define um mecanismo para clientes indicarem ao servidor de autorização que um token de acesso não é mais necessário.
Os JWTs podem ser usados como tokens de portador do OAuth 2.0 para codificar algumas partes relevantes de um token de acesso desde que não seja no próprio token de acesso.
No contexto do protocolo OpenID Comect, um identity token representa o resultado de um processo de autenticação, com assinatura digital, que contém declarações descritoras do usuário e os detalhes da autenticação, como, por exemplo, informações sobre como e quando o usuário foi autenticado.
Certo
Errado
A Prefeitura de São Paulo está hipoteticamente desenvolvendo um sistema integrado de segurança urbana, chamado Segurança 380º, que conecta câmeras de vigilância, sensores de tráfego e dispositivos loT em áreas públicas. O objetivo é monitorar em tempo real eventos críticos, como congestionamentos, atos de vandalismo e emergências médicas. Esse sistema manipula dados sensíveis, como informações de placas de veículos, padrões de movimento de pedestres e eventos registrados por câmeras. Para proteger o sistema contra ataques cibernéticos, a equipe técnica decidiu implementar uma arquitetura Zero Trust (ZTA) com práticas DevSecDps. Para viabilizar o sistema Segurança 360º, o consenso foi optar por
armazenar dados de sensores loT e câmeras em servidores centralizados, para facilitar a administração e garantir controle total de acesso, e utilizar Virtual Private Networks (VPNs) para controlar o acesso às redes e aos aplicativos.
um modelo de segurança baseado na proteção de perímetro de rede, que estabelece alguns macroperímetros em tomo de ativos protegidos, usa mecanismos de segurança como 2FA e possibilita o acesso a aplicativos e serviços com base em autorização por voz do usuário.
priorizar o uso de firewalls de perímetro robustos e reduzir 0 foco em autenticação e controle granular para acelerar o tráfego entre dispositivos. Desta forma, os invasores ficam impedidos de comprometer as credenciais do usuário e obter acesso aos sistemas locais por trás do firewall.
cancelar serviços que usam modelos de implantação híbridos ou multi-nuvem, dispositivos não gerenciados ou aplicativos de SaaS. Em todos esses casos, há recursos que estão fora do controle direto, inviabilizando soluções ZTA, uma vez que podem comprometer as políticas e práticas de segurança.
implementar soluções que segmentam a rede para restringir o movimento lateral e conter os infiltradores, como ZTNA e Cloud Security Access Broker (CASB). Incluir MFA para todos os acessos, automação no pipeline CIHCD com scanners de vulnerabilidade e realizar monitoramento contínuo utilizando ferramentas SIEM.



