







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Qual destas opções é um bom exemplo de autenticação em dois fatores (2FA)?
Apenas senha.
Login biométrico isolado.
Captcha.
Senha + código enviado via SMS.
Pergunta secreta.
O EAP suporta diferentes métodos de autenticação, entre eles o EAP-TLS (EAP-transport layer security).
Certo
Errado
Quando um invasor encontra falhas em um mecanismo de autenticação, ele pode obter acesso às contas de outros usuários.
Certo
Errado
Atualmente, uma das soluções mais utilizadas para proteger acessos a contas, sejam elas de e-mails, de redes sociais ou, até mesmo, acessos corporativos, são os logins com autenticação de fator duplo. Considerando a situação em que um sistema solicite, no processo de autenticação, que o usuário insira determinado cartão de acesso, é correto afirmar que o fator de autenticação utilizado está embasado em
posse.
conhecimento.
qualidades inerentes.
senha.
tempo de carga.
No controle de acesso e identidades por meio do protocolo OAuth, uma entidade capaz de conceder acesso a um recurso protegido é o
cliente.
servidor de autorização.
proprietário do recurso.
servidor de recurso.
O SAML é considerado o principal padrão de autenticação, sendo o OAuth2 a sua correspondente implementação.
Certo
Errado
Sobre o Controle de Acesso do usuário na Segurança da Informação, assinale a alternativa INCORRETA:
Autenticação é o primeiro passo no processo de concessão de acesso.
Para determinar a autenticidade de um nome de usuário, por exemplo, o sistema verifica se tal nome existe dentro do sistema. Se o nome existir, é solicitada ao usuário uma senha.
Conceder acesso a usuários autorizados envolve uma série de etapas que incluem a identificação do usuário, a autenticação deste usuário e a autorização do usuário para acessar um ativo.
Na identificação, uma pessoa apresenta um token, por exemplo, um número de conta ou nome de usuário. O sistema, então, precisa determinar se o token é autêntico.
Considere hipoteticamente que um funcionário de determinada empresa terceirizada tenha sido convidado a visitar as instalações governamentais de acesso restrito de uma instituição financeira. O procedimento de acesso consiste em várias etapas e, em certo momento, a esse funcionário foi requisitada a apresentação de seu documento de identidade para que fosse possível verificar se ele era realmente o detentor dos dados fornecidos na recepção do prédio. Esse tipo de procedimento também existe no contexto da tecnologia da informação e tem como objetivo confirmar se uma pessoa realmente é quem ela diz ser. Esse procedimento é chamado de
repetição.
autorização.
atualização.
proxy.
autenticação.
A respeito de JWT (JSON Web Token), assinale a opção correta.
Um JWT será retornado sempre que um usuário fizer logon com sucesso no ambiente Web utilizando uma das variáveis do algoritmo DES (DES, DES-X, triplo DES).
Os analisadores JSON não são comuns na maioria das linguagens de programação, porque não têm um mapeamento natural de documento para objeto.
JWT é um padrão proprietário, compacto e independente para transmitir informações com segurança entre partes utilizando um objeto LDAP.
Em sua forma compacta, um JWT consiste em cabeçalho IP, cabeçalho TCP e dados.
A saída do JWT forma três cadeias de caracteres Base64-URL separadas por pontos que podem ser passadas em ambientes HTML e HTTP.
Uma organização com vários escritórios e centenas de funcionários implementou o AAA baseado em servidor para controlar o acesso à rede. Nesse cenário, E O componente que assegura que o usuário tenha apenas o acesso apropriado às funções permitidas, é
Authorization.
Accuracy.
Acceptance.
Audit.
Accounting.
Um aplicativo cliente que realiza a autenticação de um usuário mediante um servidor de autorização que adota o OpenID Connect recebe de volta um token de acesso e um token de identidade com algumas informações adicionais do usuário, seguindo o fluxo de autenticação representado a seguir.
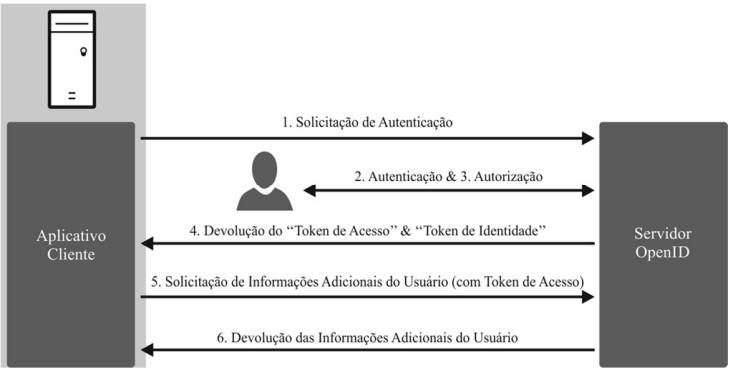
Certo
Errado
Analise as seguintes afirmativas relacionadas à Resolução CNJ nº 335/2020 sobre a implementação e gestão do Múltiplo Fator de Autenticação (MFA) nos sistemas judiciais.
I. O Supremo Tribunal Federal está incluído nos órgãos do Poder Judiciário que devem implementar o MFA.
II. Os sistemas que permitem acesso a dados sensíveis ou confidenciais são considerados sistemas judiciais sensíveis.
III. A compatibilidade é um dos critérios que não deve ser considerado na seleção de métodos de MFA.
IV. A revisão dos métodos de MFA deve ser realizada, pelo menos, uma vez a cada cinco anos.
Está correto o que se afirma apenas em
II.
I e III.
II e IV.
II e III.
Considerando os conceitos e ferramentas relacionados a serviços de autenticação/autorização, webhooks e message brokers, avalie se as afirmativas a seguir são verdadeiras (V) ou falsas (F).
( ) Um dos principais objetivos do SAML é proporcionar Single-Sign On (SSO), isto é, permitir que um usuário se autentique uma vez e tenha acesso a outros sistemas sem a necessidade de fornecer novamente suas credenciais.
( ) No protocolo MQTT do RabbitMQ, a publicação de mensagens acontece dentro do contexto de um link.
( ) Keycloak permite a implementação de Single-Sign On (SSO) e fornece suporte para OpenID Connect e OAuth 2.0.
As afirmativas são, respectivamente,
V, F e F.
V, F e V.
V, V e F.
F, F e V.
F, V e V.
No modelo de identidade federada, o SP (service provider) fornece recursos ao usuário após verificar a autenticidade da sua identidade.
Certo
Errado
O processo pelo qual uma entidade determina se outra entidade tem permissão para usar um recurso é denominado autenticação.
Certo
Errado
Na era digital, a segurança on-line tornou-se uma preocupação primordial para indivíduos e organizações, dada a crescente sofisticação e frequência de ataques cibernéticos. Phishing, roubo de identidade, e outras formas de ataques exploram vulnerabilidades nas práticas de segurança dos usuários para acessar informações pessoais sensíveis. Qual prática de segurança é recomendada para proteger informações pessoais e reduzir o risco de phishing e outras formas de ataques on-line ao usar serviços de Internet?
Utilizar a mesma senha forte em todas as contas on-line.
Abrir anexos de e-mail de remetentes desconhecidos para verificar o conteúdo.
Navegar na Internet exclusivamente em modo de navegação privada.
Habilitar a autenticação de dois fatores (2FA) para serviços online.
A autenticação multifatorial, um dos controles listados no Microsoft SDL (security development lifecycle), adiciona uma segunda camada crítica de segurança aos logins, a fim de proteger todos os usuários, especialmente os administradores.
Certo
Errado
O Analista Legislativo Tecnologia da Câmara Municipal de Poços de Caldas precisou implementar o recurso de autenticação em um sistema web de controle interno. Antes de atuar efetivamente na parte técnica da demanda, ele realizou uma extensa pesquisa sobre os principais conceitos de autenticação para entender quais são as características e limitações essenciais envolvidas na utilização desse recurso. Após finalizar seus estudos, o profissional chegou à conclusão que o projeto de implementação de um protocolo de autenticação deverá considerar as seguintes regras, EXCETO:
Fazer com que o transmissor prove quem é antes de o receptor responder.
Fazer com que o transmissor e o receptor extraiam seus desafios de conjuntos distintos.
Fazer com que o transmissor e o receptor utilizem chaves específicas para provarem quem são, desde que não sejam duas chaves compartilhadas.
Tornar o protocolo resistente a ataques que envolvam uma segunda sessão paralela, no qual as informações obtidas em uma sessão sejam usadas em uma sessão diferente.
O conceito de Autenticação Multifator (MFA) diz respeito ao
processo de verificação de identidade que utiliza apenas senhas complexas.
método de criptografia que garante a segurança dos dados em trânsito.
sistema que bloqueia, automaticamente, o acesso a sites não seguros.
procedimento de segurança que requer duas ou mais formas de autenticação para verificar a identidade de um usuário.
Com relação à autenticação de usuário, assinale a alternativa que apresenta corretamente o conceito de Single Sign On (SSO).
O SSO determina que os usuários façam login várias vezes para acessar diferentes aplicações durante uma única sessão
O SSO melhora a experiência do usuário ao exigir um conjunto de credenciais diferentes para cada aplicação acessada durante a sessão
O SSO permite que os usuários façam login uma vez, usando um único conjunto de credenciais, e acessem múltiplas aplicações durante a mesma sessão, facilitando a autenticação e melhorando a segurança
O SSO é utilizado apenas em sites voltados para o cliente, como bancos e comércio eletrônico, e não pode ser aplicado em ambientes corporativos



