







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Um dispositivo de segurança de rede (firewall) controla o acesso à internet de uma empresa. Nessa empresa é permitido que os dispositivos de seus funcionários acessem conteúdos disponíveis na internet utilizando os protocolos/sistemas HTTP, HTTPS, DNS e FTP. As regras garantem o trânsito dos pacotes conforme os protocolos e portas permitidos, respeitando o comportamento padrão das comunicações (requisições e respostas).
Nesse sentido, analise as informações de quatro pacotes capturados nesse equipamento apresentadas abaixo.
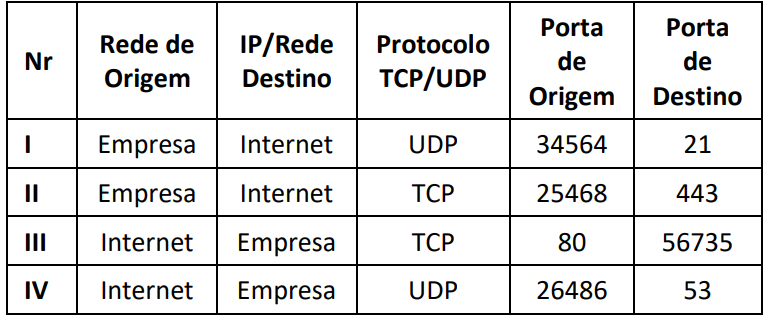
Os pacotes que foram autorizados a seguir para o destino de acordo com as regras configuradas neste equipamento de segurança (firewall) foram
I e II, apenas.
II e III, apenas.
I e IV, apenas.
I, II e IV, apenas.
II, III e IV, apenas.
Durante a revisão das políticas de segurança de uma rede corporativa, o técnico responsável constatou que o firewall de borda precisa ser substituído por um modelo mais robusto. O equipamento atual suporta até 800 conexões simultâneas por segundo, enquanto a empresa possui 200 usuários ativos, cada um abrindo, em média, 5 conexões TCP simultâneas (navegação web, e-mail, atualizações, etc.).
Com a expansão prevista de 60% no número de usuários e a ativação da inspeção profunda de pacotes (DPI), cujo processamento consome cerca de 25% da capacidade efetiva do firewall, a capacidade mínima de conexões simultâneas do novo equipamento deve ser aproximadamente de
1.000 conexões/s.
1.600 conexões/s.
2.200 conexões/s.
2.500 conexões/s
3.000 conexões/s.
Você, como técnico de segurança da informação no IFMS, está trabalhando na implementação de medidas de segurança para proteger os dados e sistemas da instituição. Recentemente, foi identificado um aumento no número de tentativas de acesso não autorizado à rede interna do IFMS. Como parte da estratégia para reforçar a segurança da infraestrutura, você precisa implementar uma ferramenta que monitore e controle o tráfego de rede, prevenindo acessos não autorizados. Considerando as características descritas, a ferramenta que você deve implementar para atender à necessidade de monitoramento e controle do tráfego de rede é
VPN (Virtual Private Network).
firewall.
antivírus.
criptografia.
backup.
A permissão de passagem de um pacote por um firewall de camada três evidencia que o pacote está de acordo com a política de segurança implementada no firewall.
Certo
Errado
Qual mecanismo de rede é comumente usado para balanceamento de carga, segurança com ocultação da rede interna e proteção dos demais servidores?
IDS.
IPS.
BIND.
Proxy reverso.
VPN.
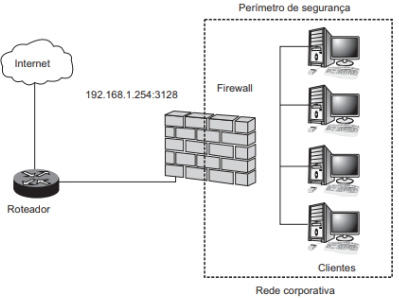
Analise a seguinte figura e assinale a alternativa que descreve a arquitetura de firewall apresentada.
Triple-homed.
Sub-rede protegida (screened subnet).
Proxy.
DMZ.
Considerando o modelo OSI, qual é o firewall criado especificamente para atuar na camada de enlace e que, consequentemente, não afeta o endereçamento IP?
Filtro de pacotes
Bridge
Proxy
Proxy reverso
WAF
Você é um técnico em TI na UFTM e está configurando um firewall para proteger a rede da universidade. Durante a configuração, você precisa estabelecer regras que otimizem a segurança sem comprometer o acesso necessário para atividades acadêmicas e administrativas. Qual das seguintes regras de firewall representa a melhor prática nesse contexto?
Permitir todo o tráfego de entrada e saída, aplicando apenas filtros baseados em antivírus e antimalware.
Bloquear todo o tráfego de entrada e permitir todo o tráfego de saída, sem exceções.
Implementar uma política de "negar por padrão", permitindo apenas tráfego de entrada e saída específicos e necessários.
Permitir todo o tráfego de entrada de fontes conhecidas e bloquear todo o tráfego de saída para destinos desconhecidos.
Um estagiário recebeu a tarefa de documentar a topologia de uma rede atualmente em operação. Durante essa análise, identificou-se a presença de um único dispositivo de firewall localizado entre um roteador interno e um roteador externo. Esse firewall tem a capacidade de implementar filtros com estado e/ou proxies de aplicação.
A configuração descrita é chamada de bastião:
em sdrop;
duplo em T;
único em T;
duplo em linha;
único em linha.
O firewall constitui um ativo importante para oferecer segurança a uma organização, existindo diversos tipos com características específicas. Assim, qual é o tipo de firewall que atua exclusivamente na camada 7 do modelo de referência OSI (Open Systems Interconnection), promovendo o monitoramento e a filtragem do conteúdo do tráfego do protocolo HTTP?
NGFW.
UTM.
WAF.
DBF.
Você está encarregado de configurar um firewall em uma rede empresarial altamente sensível. Qual das seguintes opções NÃO é uma prática recomendada ao configurar regras de firewall?
Permitir todos os tráfegos de entrada e saída por padrão.
Configurar regras específicas para permitir apenas o tráfego necessário.
Implementar regras de negação para bloquear tráfego indesejado.
Regularmente revisar e atualizar as regras do firewall.
Usar autenticação forte para restringir o acesso administrativo.
Uma empresa vai investir em segurança de rede de computadores, adquirindo um tipo de firewall. Esse firewall é uma plataforma integrada, contendo diversas soluções de segurança de rede, como antivírus, filtros de URL, rede virtual privada (VPN), relatórios de segurança, entre outros. Tal tipo de firewall é conhecido como:
UTM
TRTL
CLOUD
FWaaS
Teresa administra a intranet de uma universidade. Para proteger os computadores dessa rede de ameaças e potenciais ataques cibernéticos por meio do monitoramento e filtragem do tráfego de rede de entrada e saída de dados, Teresa deve utilizar um
antivírus.
firewall.
gateway.
roteador.
spyware.
A regra de firewall: iptables -A FORWARD -m state --state ESTABLISHED,RELATED -j ACCEPT, foi adicionada ao iptables no Linux Red Hat. A opção RELATED tem o objetivo de
permitir pacotes que estão requisitando uma nova conexão e que fazem parte de uma conexão existente, como as portas 20 e 21 do protocolo FTP.
inspecionar e restringir pacotes que não fazem parte de nenhuma conexão na tabela de rastreamento de conexão.
permitir pacotes que requerem uma nova conexão, tal como uma requisição HTTP.
encaminhar pacotes que fazem parte de uma conexão existente como, por exemplo, ICMP.
permitir o encaminhamento apenas de pacotes que correspondem a protocolos orientados à conexão.
Avalie as seguintes sentenças:
I - O firewall atua como um filtro de pacotes. Ele inspeciona os pacotes suspeitos em uma rede. Os pacotes que atenderem a algum critério descrito nas regras formuladas pelo administrador da rede serão remetidos normalmente, mas os que falharem no teste serão descartados sem cerimônia.
II - Firewalls em estado de conexão mapeiam os pacotes suspeitos para conexões e usam campos do cabeçalho TCP/IP para cuidar da conectividade, conforme o algoritmo indicado pelo administrador da rede. Isso permite o uso de regras que, por exemplo, possibilitam que um servidor Web externo envie pacotes para um host interno, mas somente se o host interno primeiro estabelecer uma conexão segura com o servidor Web externo. Essa regra também é possível em redes que não mantêm o estado das conexões, desde que habilitado pelo usuário da rede.
III - Outro nível de sofisticação possível com o processamento em estado de conexão é que o firewall implemente gateways em nível de aplicação. Esse processamento envolve o firewall examinando dentro dos pacotes, mesmo além do cabeçalho TCP, para ver o que a aplicação está fazendo. Com essa capacidade, é possível distinguir entre o tráfego HTTP usado para navegação Web e o tráfego HTTP usado para compartilhamento de arquivos peer-to-peer.
De acordo com Tanenbaum e Wetherall (2011), assinale a alternativa CORRETA.
Apenas a sentença I está correta.
Apenas as sentenças I e II estão corretas.
Apenas a sentença III está correta.
Apenas as sentenças II e III estão corretas.
Apenas as sentenças I e III estão corretas.
Com relação a Firewalls, analise as afirmativas a seguir e marque a alternativa correta:
I- Um firewall de rede é um dispositivo que precisa ter ao menos duas interfaces de rede (reais ou virtuais) para controlar tráfego entre redes distintas.
II- Uma abordagem para configuração de firewalls é o uso da política permissiva em que tudo é previamente proibido, exceto o que é explicitamente permitido.
Ambas as afirmativas estão corretas.
Somente a afirmativa l está correta.
Somente a afirmativa Il está correta.
Nenhuma das afirmativas está correta.
Imagine um dispositivo de rede com os seguintes componentes:
I. Dois filtros de pacotes. Um posicionado na entrada e outro na saída de uma LAN.
II. Um gateway de aplicação que é de passagem obrigatória após cada um dos dois filtros de pacotes.
Essas características descrevem um:
Intrusion Protection System (IPS).
Intrusion Detection System (IDS).
Switch Layer 4.
Switch Layer 3.
Firewall.
O firewall pode negar o pacote através da função REJECT ou deixar o pacote passar (FORWARD).
Certo
Errado
O firewall tem a função de converter endereços privados para endereços públicos.
Certo
Errado
O uso de firewalls como os Gateways de camada de aplicação são mais intrusivos e permitem um controle relacionado com o conteúdo do tráfego.
Certo
Errado



