







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre a tecnologia de clustering em Windows 2003 Server, analise:
I. A utilização da tecnologia Server Clusters é mais indicada para aplicações que mantêm estados de longa duração em memória, como Microsoft SQL Server.
II. A utilização da tecnologia Network Load Balancing é mais indicada para aplicações que tratam cada requisição do cliente como uma operação independente, como, por exemplo, servidores FTP.
III. Na tecnologia Server Clusters, os servidores individuais são chamados hosts, e na tecnologia Network Load Balancing, os servidores individuais são chamados nós (nodes).
É correto o que consta em
II e III, apenas.
I, II e III.
I e III, apenas.
I e II, apenas.
II, apenas.
Um ataque CSS (cross-site scripting) permite que conteúdos scripts em uma zona sem privilégio sejam executados com permissão de uma zona privilegiada, ou seja, que se alterem os privilégios no cliente (web browser) ao se executar o script.
Web service é uma solução utilizada na integração de sistemas e na sua comunicação, o que torna possível a novas aplicações interagirem com aquelas que já existem e que sistemas desenvolvidos em plataformas diferentes se tornem compatíveis. Nessa solução, os componentes permitem às aplicações enviar e receber dados em formato XML.
Algumas tecnologias comumente utilizadas em Web service incluemFTP, ATM, WDSL
MAC, FDM, TDM
USB, LLC, CSMA/CD
WSDL, UDDI, SOAP
SOAP, DNS, DHCP
Uma empresa desenvolveu uma aplicação Web implementada em um servidor principal, que responde a requisições realizadas por clientes utilizando o protocolo http e devolve páginas formatadas após um acesso ao banco de dados, localizado em um servidor próprio, dentro da mesma rede em que a aplicação está hospedada.
Para que essa aplicação possa funcionar adequadamente e de forma padronizada, é preciso garantir que, no servidor principal, seja permitidoreceber datagramas para a porta 67.
receber datagramas para a porta 161.
estabelecer conexões TCP solicitadas, com a porta 22.
estabelecer conexões TCP solicitadas, com a porta 80.
estabelecer conexões TCP solicitadas, com a porta 110.
Up, down e slow são os estados dos equipamentos monitorados, também conhecidos como hosts.
Sobre servidores de aplicação é INCORRETO afirmar:
JBoss Portal Edition opera com a maioria dos sistemas operacionais capazes de executar Java Virtual Machine (JVM) e com qualquer banco de dados compatível com JDBC.
Em qualquer das versões do IIS é possível aos desenvolvedores capturarem APIs de extensibilidade, publicados no site www.iis.net, para adicionar ou substituir módulos do servidor por outros que eles próprios escreveram.
No IIS 7.0, além de se poder escolher quais módulos instalar para personalizar e dinamizar o servidor Web, módulos novos e personalizados podem ser adicionados aos já disponíveis.
Oferecer capacidades de dados, tais como federação, transformação, execução de cache e replicação e publicação de eventos é propriedade típica do WebSphere Information Integrator.
Tomcat possui, apenas, algumas características próprias de um servidor de aplicação, mas pode ser considerado como uma implementação de referência para as tecnologias Java Servlet e Java Server Pages (JSP).
São usados para distribuir arquivos, de dados e/ou programas executáveis, em uma rede local:
Servidores de banco de dados.
Servidores de arquivos.
Servidores de comunicação.
Servidores de impressão.
Todos estão corretos.
São variantes do protocolo PIM (Protocol-Independent Multicast):
PIM Sparse Mode, PIM Dense Mode, Birectional PIM, PIM source-specifi c multicast.
Shortest path PIM, PIM Dense Mode, Birectional PIM, Unidirectionsl PIM.
PIM Sparse Mode, PIM Source Discovery, One-way PIM, PIM wide multicast.
Shortest path PIM, PIM Source Discovery, One-way PIM, PIM source-specifi c multicast.
Shortest path PIM, PIM Source Discovery, Birectional PIM, Unidirectional PIM.
Após a correta instalação de uma aplicação Ruby on Rails, ao ser executada essa aplicação será criado um servidor Web local para sua exibição. Por padrão, a porta TCP/IP utilizada para a visualização dessa aplicação em um navegador Web é
21.
80.
3000.
5000.
8080.
O serviço de SMTP Postfix, que utiliza o sistema operacional Linux, realiza filtragem de cabeçalho por expressões regulares.
O protocolo de roteamento que funciona transformando o conjunto de redes, roteadores e linhas reais em um grafo orientado, no qual se atribui um custo (distância, retardo etc.) a cada arco, para, em seguida, calcular o caminho mais curto com base nos pesos dos arcos é o
IP.
OSPF.
AODV.
IPX.
RIP.
Servidores de aplicação e de banco de dados podem ser instalados em máquinas que disponham de controladoras RAID que permitem gerenciar vários discos ao mesmo tempo, com exceção de discos de SSD (solid-state drive), que são voltados para notebooks e outros mobiles, não indicados para serem utilizados em servidores.
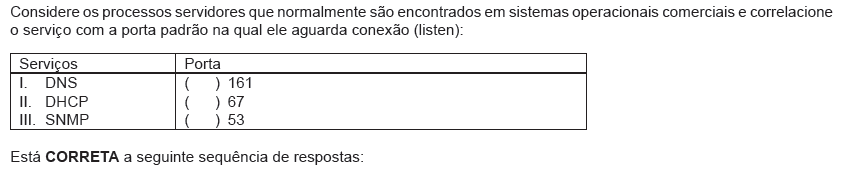
I, II, III
III, I, II.
II, III, I.
III, II, I.
Infraestrutura de Chave Pública é o conjunto de hardware, software, pessoas, políticas e procedimentos necessários para
instanciar, transmitir, apagar, publicar e revogar certifi cados digitais.
montar, validar perante a Polícia Federal, distribuir e apagar certifi cados digitais.
criar, gerenciar, armazenar, distribuir e revogar certifi cados digitais.
criar, instanciar, armazenar, restaurar e publicar certifi cados digitais.
montar, gerenciar, armazenar, restaurar e publicar certifi cados digitais.
Um firewall e ferramentas anti-spyware fazem parte da instalação básica do Windows 7. Além disso, a Microsoft oferece a solução de segurança Microsoft Security Essentials, que é paga e adquirida apenas se a cópia do Windows 7 for genuína.
Quanto à rede desmilitarizada, DMZ, pode-se afi rmar que ela permite que serviços sejam providos para os usuários
Internos (por meio de servidor de detecção - bastion hosts) ao mesmo tempo em que protege a rede interna dos acessos externos.
Externos (por meio de servidor de prevenção - bastion hosts) ao mesmo tempo em que protege a rede externa dos acessos internos.
Internos (por meio de servidor de detecção - bastion hosts) ao mesmo tempo em que protege a rede interna dos acessos internos indevidos.
Externos (por meio de servidor de tradução de protocolo - honeypot) ao mesmo tempo em que protege a rede externa dos acessos externos maliciosos.
Externos (por meio de servidor fortifi cado - bastion hosts) ao mesmo tempo em que protege a rede interna dos acessos externos.
O GlassFish é um
servidor de banco de dados.
servidor de aplicação.
servidor de rede.
compilador Java.
interpretador Java.
O Active Directory Domain Services (AD DS) do Windows Server 2008 introduz o uso de controladores de domínio em filiais remotas de uma empresa, com o objetivo de hospedar partições de leitura do banco de dados Active Directory, cuja administração pode ser delegada a usuários ou a grupos que não têm direitos administrativos no domínio.
Esse tipo de controlador de domínio é conhecido comoRemote Domain Controller
Read-only Domain Controller
Secondary Domain Controller
Slave Domain Controller
Shared Domain Controller



