







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre o ICS (Compartilhamento de conexão com a Internet) em Windows 2003 Server, analise:
I. Permite que você use o Windows 2003 Server para se conectar a uma pequena rede corporativa ou doméstica pela Internet.
II. Fornece a NAT (Network Address Translation) os endereços IP, além dos serviços de resolução dos nomes para todos os computadores de uma rede pequena.
III. É possível configurar o ICS em uma rede que possua um dos seguintes requisitos: use endereços IP estático; tenha um controlador de domínio Windows 2003 Server; ou utilize outros servidores DNS, gateways ou servidores DHCP.
É correto o que consta em
I, II e III.
I e II, apenas.
II e III, apenas.
I e III, apenas.
III, apenas.
O Domain Name System pode ser visto como uma base de dados onde é possível consultar, entre outras coisas,
a lista dos serviços disponíveis em um certo domínio.
os servidores HTTP responsáveis por servir as páginas WWW de um certo domínio.
os servidores NTP responsáveis por manter o sincronismo de um certo domínio.
os servidores DHCP responsáveis por atribuir números IP às máquinas que se conectam dinamicamente a um certo domínio.
os servidores de e-mail responsáveis por receber as mensagens endereçadas a um certo domínio.
Para fazer com que o servidor DNS do Windows Server 2008 utilize a técnica de rodízio de DNS, deve-se editar a opção de propriedades do servidor DNS, clicar na guia Advanced e marcar a opção Enable
round robin
strict alternation
multiple A records per host
multiple IP addresses per host
multiple entries per host
Os servidores DNS (Domain Name System) contêm
o banco de dados do DNS com o mapeamento entre os domínios de acesso e o respectivo número APS.
o banco de dados do DNS com o mapeamento entre os nomes DNS e o respectivo número IP.
os programas do DNS com a transformação dos nomes DNS em números no padrão IP-S.
o banco de operações do DNS com o mapeamento entre os usuários DNS e os mecanismos de suporte Active Device.
o banco de dados do DNS com as relações entre plug-ins DNS e o respectivo meio de acesso IP.
Sobre o DNS é coreto afirmar:
Não é empregado por entidades da camada de aplicação – HTTP, SMTP e FTP – para traduzir nomes de hospedeiros fornecidos por usuários para endereços IP.
É um banco de dados distribuído, implementado em uma hierarquia de servidores de nome (servidores DNS), e um protocolo exclusivo da camada de rede que permite que hospedeiros consultem o banco de dados distribuído.
Os servidores DNS são frequentemente máquinas Windows que executam o software BIND. O protocolo DNS utiliza o TCP e usa a porta 53.
Como os protocolos HTTP, FTP e SMTP, o DNS é um protocolo da camada de aplicação, já que roda entre sistemas finais comunicantes usando o paradigma cliente-servidor e depende de um protocolo de transporte fim-a-fim subjacente para transferir mensagens DNS entre sistemas finais comunicantes.
O papel do DNS é igual o das aplicações web, da transferência de arquivos e da transferência de e-mails, pois o DNS é uma aplicação com a qual o usuário interage diretamente.
O protocolo SMTP, ao utilizar a porta 25 para enviar e receber mensagens, é capaz de criptografar o cabeçalho da mensagem transmitida.
Determinado servidor de arquivos de endereço IP 192.168.1.5, utilizando Samba, disponibiliza um compartilhamento de nome
FINANCEIRO mediante dispositivo ISCSI, para ser montado a partir de uma estação de trabalho Linux no ponto de montagem
/
/
/
/
/
/
Considere que um servidor de correio eletrônico Postfix, utilitário no sistema operacional Linux, necessite restringir o envio das mensagens a no máximo 10 megabytes. Nessa situação, no arquivo main.cf, deve estar presente a opção
reject_code=554.
max_idle=10240000.
maximal_queue_message=10240000.
maximal_backoffice_message=10240000.
message_size_limit=10240000.
Em relação ao Gerenciamento de Compartilhamento e Armazenamento no Windows Server 2008 R2, é INCORRETO afirmar que
as permissões de acesso finais para um recurso compartilhado são determinadas considerando as permissões NTFS, as permissões de protocolo de compartilhamento, e a aplicação de permissões mais restritivas.
é possível configurar as permissões locais de NTFS para uma pasta ou volume compartilhado, tanto para Novos recursos compartilhados quanto para Recursos compartilhados existentes.
o controle de acesso com base no protocolo SMB para um recurso compartilhado é determinado por meio das permissões de NTFS e as permissões de compartilhamento.
antes de usar permissões de NFS é necessário instalar o serviço de função NFS, através do NFSAdmin.exe para habilitar o Gerenciador de Servidores a criar grupos cliente e adicionar computadores cliente a esses grupos.
as permissões de NFS podem incluir o acesso anônimo ao recurso compartilhado, pois habilita, também, a diretiva de segurança Deixar que as permissões de Todos os usuários sejam aplicadas a usuários anônimos.
Considere a seguinte situação hipotética. O servidor de e-mail Microsoft Exchange Server de uma empresa recebia constantemente tentativas de ataques e, a fim de minimizá-las, o administrador da rede decidiu implementar um segundo servidor de e-mail, que desempenharia a função de servidor de transporte de borda, recebendo e tratando todas as mensagens de e-mail e, posteriormente, entregando-as ao servidor de e-mail já existente. Nessa situação, poderá ser utilizado, no segundo servidor, para que ele exerça essa função adequadamente, um serviço de SMTP com um novo Microsoft Exchange ou, então, com o Postfix, visto que ambos são capazes de transportar as mensagens para o servidor principal.
Na arquitetura e-PING, o padrão para notação de modelagem de processos é:
BPM 1.7, conforme definido pelo BPO.
NOT 2.0, conforme definido pelo BPMM.
NOTP 2.0, conforme definido pelo OBP.
BPXML 1.2, conforme definido pelo BPO.
BPMN 1.0, conforme defi nido pelo OMG.
São requisitos de Qualidade de Serviço (QoS – Quality of Service):
Capacidade, Jitter, Sincronização, Banda estável.
Confi abilidade, Retardo, Flutuação no Jitter, Largura de Banda.
Capacidade do enlace, Jitter, Sincronização, Banda variável.
Confi abilidade, Retardo, Flutuação do tempo de transmissão, Largura de Banda.
Capacidade, Retardo, Flutuação no Jitter, Banda estável.
Sobre as novas funcionalidades do Apache 2.2, considere:
I. O mod_filter introduz configuração dinâmica para o filtro de saída de dados permitindo que os filtros sejam condicionalmente inseridos, baseando-se nos cabeçalhos Request ou Response ou em variáveis do ambiente. Ele soluciona os problemas de dependências e pedidos da arquitetura 2.0.
II. O módulo mod_new_ldap é uma migração do mod_auth_ldap, da versão 2.0 para a estrutura 2.2 de Authn/Authz. As novas funcionalidades incluem o uso de atributos LDAP e filtros de procura complexos na diretriz Require.
III. O módulo mod_proxy_balancer fornece serviços de carregamento de balanceamento para o módulo mod_proxy.
Está correto o que consta em
II, apenas.
I e III, apenas.
I e II, apenas.
II e III, apenas.
I, II e III.
O brigde, dispositivo comum para interconexão de redes, tem diversas características, EXCETO
filtrar pacotes entre segmentos de LAN.
conectar várias redes de diferentes tipos de arquiteturas.
exercer função de uma estação repetidora comum.
coletar dados sobre tráfego para a elaboração de relatórios.
Uma rede local de computadores é gerenciada por meio do serviço SNMP. Para que o servidor do serviço SNMP possa acessar as informações de um determinado elemento de rede, deve ter instalado neste elemento um
MIB.
SMI.
Servidor.
Gerente.
Agente.
Em relação ao desenvolvimento de soluções Web baseadas no modelo cliente/servidor,
as soluções Web permitem que um cliente tenha acesso a conteúdos de um servidor, bastando ter as informações necessárias ao acesso. Um usuário de um computador pessoal pode ter acesso a qualquer serviço da Internet, sem necessitar de identificação de acesso.
os computadores que disponibilizam os serviços da Web fazem o papel de cliente, solicitando o acesso a uma área de arquivos temporários dos computadores pessoais. Quando um usuário solicita o acesso a um serviço da Web, o mesmo faz o papel de servidor, disponibilizando a área de arquivos temporários para o cliente Web.
o servidor Web faz a oferta de serviços e está preparado para receber diferentes solicitações de um ou mais clientes que, no caso da Internet, são os computadores pessoais e dispositivos de uso semelhante, tais como smartphones e tablets, com a aplicação adequada para efetuar o acesso.
os sites da Internet são armazenados em servidores, os quais fazem a função de aguardar por solicitações dos usuários finais. Para um usuário ter acesso a um site, este precisa utilizar um computador ou dispositivo de uso semelhante que tenha acesso a uma rede de computadores.
o cliente, no desenvolvimento de uma solução Web, é considerado o usuário final do sistema, que aguarda por envios de convites por parte de servidores, os quais buscam por clientes que possam usufruir dos serviços hospedados, tais como sites ou repositório de arquivos.
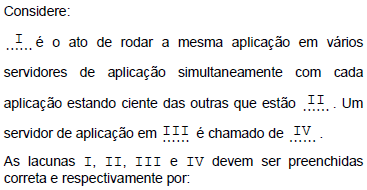
Escalabilidade, no cluster, uma rede, gateway.
Cluster, no cluster, um cluster, nó.
Escalabilidade, no ambiente, uma rede, balanceador de carga.
Paralelismo, na rede, um cluster, back-office.
Balanceamento de carga, na rede, uma rede, cluster.
Um servidor de arquivos é capaz de aceitar transações independentemente do sistema operacional cliente. Sendo assim, torna-se possível que um cliente que utilize uma estação Windows acesse e grave dados em um servidor de arquivos com Linux CentOS 4.



