







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A Segurança da Informação está relacionada com a proteção de um conjunto de dados, no sentido de preservar os valores que possuem para um indivíduo ou uma organização. O conceito se aplica a todos os aspectos de proteção de informações e dados. O conceito de Segurança Informática ou Segurança de Computadores está intimamente relacionado com o de Segurança da Informação, incluindo não apenas a segurança dos dados/informação, mas também a dos sistemas em si. Assinale a alternativa que não representa um dos princípios da Segurança da Informação.
Confidencialidade.
Integridade.
Permutabilidade.
Disponibilidade.
Autenticidade.
Avalie as afirmações a seguir sobre a segurança da informação.
I- A quebra da confidencialidade ocorre quando alguém obtém acesso não autorizado aos seus dados e lê as informações.
II- A quebra da integridade ocorre quando alguém obtém acesso não autorizado aos seus dados e altera informações.
III- Na criptografia assimétrica, é utilizada a mesma chave para criptografia e descriptografia.
Está correto apenas o que se afirma em
I.
II.
III.
I e II.
I e III.
Segundo a Cartilha de Segurança para Internet, para manter um computador seguro, é importante que o usuário:
Mantenha o antimalware atualizado, exceto o arquivo de assinaturas.
Verifique periodicamente os logs gerados pelo firewall pessoal, sistema operacional e antimalware.
Dispense o uso de mecanismos de segurança.
Assegure-se de não ter nenhum firewall instalado e ativo em no computador.
De acordo com a Cartilha de Segurança para Internet, para permitir que você possa aplicar na internet cuidados similares aos que costuma tomar em seu dia a dia, é necessário que os serviços disponibilizados e as comunicações realizadas por esse meio garantam alguns requisitos básicos de segurança. Sobre esses requisitos, numerar a 2ª coluna de acordo com a 1ª e, após, assinalar a alternativa que apresenta a sequência CORRETA:
(1) Identificação.
(2) Autenticação.
(3) Autorização.
(4) Integridade.
(5) Confidencialidade.
( ) Proteger uma informação contra acesso não autorizado.
( ) Proteger a informação contra alteração não autorizada.
( ) Determinar as ações que a entidade pode executar.
( ) Verificar se a entidade é realmente quem ela diz ser.
( ) Permitir que uma entidade se identifique, ou seja, diga quem ela é.
5 - 4 - 3 - 2 - 1.
4 - 5 - 3 - 1 - 2.
1 - 5 - 2 - 4 - 3.
3 - 2 - 1 - 5 - 4.
A segurança da informação nas organizações pode ser alcançada por meio da implementação de um conjunto adequado de controles, incluindo-se políticas, processos, procedimentos, estruturas organizacionais e funções de software e hardware.
Certo
Errado
Segurança da Informação (SI) tem como base, a proteção contra o uso ou acesso não-autorizado à informação. Sobre os pilares da Segurança de Informação (SI), assinale a alternativa correta.
Integridade, proteção, segurança
Criptografia, segurança e bloqueio
Criptografia, integridade e segurança
Confidencialidade, integridade e disponibilidade
Sobre a segurança da informação, assinale a alternativa correta:
Alguns computadores, como aqueles desenvolvidos pela Apple, são imunes a vírus.
É impossível forjar o endereço de remetente de e-mail se esse for enviado através do protocolo HTTPS.
Firewall é um tipo de antivírus utilizado em ambientes corporativos.
Do ponto de vista da segurança da informação, o uso de autenticação em dois fatores não é aconselhado.
Ransomware é software malicioso que infecta computadores, criptografando arquivos e exigindo o pagamento de uma taxa para descriptografar o sistema.
Em uma determinada empresa, o banco de dados com as informações de todos os funcionários, que estava armazenado em um computador, foi acessado por usuários que não tinham autorização. Esses usuários conseguiram editar as informações contidas no banco. Neste cenário, identifique qual princípio da segurança da informação que não foi violado.
Disponibilidade.
Confidencialidade.
Integridade.
Autenticidade.
Propriedade.
Os princípios fundamentais da segurança da informação incluem confidencialidade, integridade e disponibilidade. Os níveis de segurança para executar esses princípios em cada organização são os mesmos, considerando-se os objetivos e requisitos de negócio e de segurança.
Em segurança computacional, o termo AAA (a sigla derivada do inglês), ou triplo A, é recorrente na literatura e na prática. Esse termo faz referência direta a três serviços básicos. O primeiro “A” diz respeito ao serviço que verifica a identidade digital do usuário de um sistema; o segundo “A” faz referência ao serviço que garante que um usuário, que passou na verificação de sua identidade digital, somente tenha acesso aos recursos liberados a ele; e, por fim, o terceiro “A” refere-se ao serviço de coleta de informações sobre o uso dos recursos de um sistema pelos seus diferentes usuários. Em relação ao exposto, o termo AAA faz referência à
Sobre conceitos básicos de segurança, analise as proposições a seguir.
I. Chaves privadas são utilizadas para criptografar dados, enquanto chaves públicas são utilizadas para descriptografá-los.
II. RSA (Rivest–Shamir–Adleman) e AES (Advanced Encryption Standard) são dois exemplos de algoritmos/padrões de criptografia.
III. Um documento assinado digitalmente possui um conjunto de informações criptografadas adicionadas a ele para conferir segurança e integridade.
IV. Para evitar o monitoramento e rastreamento de informações que trafegam pela internet, como senhas, muitos servidores utilizam o protocolo HTTP para criptografar os dados trocados entre eles e seus clientes.
Estão CORRETAS, apenas, as proposições
I e IV.
I e III.
II e IV.
II e III.
II, III e IV.
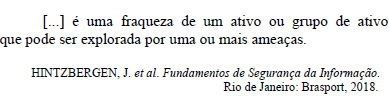
A definição apresentada refere-se ao conceito de
O Keylogger é um software nocivo que tem como principal finalidade:
Registrar somente os endereços de memória que são utilizados por um Hacker.
Armazenar sites falsos no servidor de rede, para instrução de octetos na memória ROM.
Instruir o sistema operacional de como entrar em Loop.
Estabelecer uma sub-rotina dentro de uma rotina, em um aplicativo instalado em um servidor de rede.
Registrar tudo o que é digitado (teclado), quase sempre a fim de capturar senhas, números de cartão de crédito e afins. Instalado no computador sem o conhecimento da vítima, captura dados sensíveis que depois são utilizados para fraudes.
No que se refere aos conceitos de segurança da informação, assinale a alternativa correta.
Acessibilidade é a propriedade da informação acessível e utilizável sob demanda por uma pessoa física ou por determinado sistema, órgão ou por uma entidade.
Autenticidade é a propriedade da informação produzida por alguém autenticado.
Disponibilidade é a propriedade da informação disponível a qualquer pessoa, em qualquer tempo.
Confidencialidade é a propriedade da informação indisponível a quem não for autorizado.
Autenticação é o processo que permite verificar a veracidade de uma informação.
Sobre segurança de redes é correto afirmar que
um ataque comum em websites é a injeção em SQL, que funciona em servidores DNS.
a análise de tráfego é classificada como um ataque ativo em uma rede.
DNS Spoofing é um tipo de ataque relacionado com endereços de rede.
um ataque de DDOS só ocorre em ambientes sem conexão com a internet.
não é possível defender uma rede de um ataque de Buffer Overflow.
A SABESP é uma empresa preocupada em zelar por seus bens e procura estar em dia com os recursos de segurança disponíveis para garantir que suas informações estejam sempre protegidas. A SABESP inova mais uma vez aprimorando seus processos, por meio da implementação da Certificação Digital nas suas relações com licitantes. O primeiro processo a utilizar a Certificação Digital será o Pregão Sabesp Online, para aquisição de bens, serviços comuns e serviços de engenharia.
(Adaptado de: http://sabesp-info18.sabesp.com.br/licita/PG_Int.nsf/Sobre...)
Os benefícios esperados pela SABESP são:
I. Garantia de que a transação, após efetivada, não pode ser negada (inclusive com uso de carimbo de tempo).
II. Fidelidade ao documento original, sem sofrer alterações inclusive com uso de carimbo de tempo.
III. A informação está protegida da ação de terceiros.
IV. Garantia da autoria, origem e destino do documento eletrônico.
Os itens I, II, III e IV correspondem, correta e respectivamente, a
Não-repúdio – Autenticidade – Integridade – Autorização.
Irretratabilidade – Integridade – Autenticidade – Disponibilidade.
Irretratabilidade – Integridade – Confidencialidade – Autenticidade.
Negabilidade – Autenticidade – Confidencialidade – Integridade.
Autenticidade – Disponibilidade – Integridade – Irretratabilidade.
As ações preventivas em segurança da informação são as mais conhecidas e as mais baratas de se implementar. Seu objetivo principal é evitar que o desastre aconteça. Podem ser medidas simples, como “não traga comida para junto do computador, pois as migalhas podem cair no teclado e estragar esse dispositivo”.
Certo
Errado
O princípio em que as informações e os dados são guardados em sua forma original é denominado de
disponibilidade.
confidencialidade.
autenticidade.
auditoria.
integridade.
Vulnerabilidade é o (a)
ponto fraco de um ativo que pode ser explorado por uma ameaça.
potencial causa de um incidente não desejado que pode resultar em danos à organização.
processo de identificar, reconhecer e tratar riscos.
efeito da incerteza quanto aos objetivos.
resultado de um evento que afetou um ativo.
Visando aumentar a segurança das informações, um Analista propôs a utilização dos seguintes mecanismos de proteção lógica, gerenciamento de acesso e proteção física:
I. contempla antivírus, filtros de pacotes, controle de acesso wireless, suporte à Virtual Private Network (VPN) e controle de intrusões na rede, chegando a gerar relatórios com diagnóstico de possíveis ameaças lógicas às quais o centro de dados possa estar vulnerável.
II. submete o usuário a mecanismos de autenticação combinados, pertencentes pelo menos às categorias: conhecimento (something you know), possessão (something you have) e herança (something you are).
III. visa fornecer energia para todos os equipamentos, sendo composto por conjuntos de nobreaks, baterias, inversores e retificadores. Os nobreaks redundantes irão assegurar o suprimento contínuo de energia, mesmo em caso de falha de transformadores ou falta de energia elétrica e as baterias são dimensionadas para garantir uma autonomia por um período mínimo de tempo.
Os mecanismos I, II e III se referem, correta e respectivamente, a
Web Application Firewall (WAF) – Single Sign On (SSO) − Sistema Contra Descargas Elétricas (SCDE).
Firewall baseado em Unified Threat Management (UTM) − Multi-Factor Authentication (MFA) − Uninterruptible Power Supply (UPS).
Web Application Firewall (WAF) − Single Sign On (SSO) − Sistema de Alimentação Primário de Energia (SAPE).
Filtro de conteúdo − Two Factor Authentication (2FA) − Uninterruptible Power Supply (UPS).
Firewall baseado em Unified Threat Management (UTM) − Multi-Factor Authentication (MFA) − Sistema Contra Descargas Elétricas (SCDE).



