







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Um dos procedimentos de segurança da informação é realizar a criptografia dos dados. Uma das formas de criptografia, conhecida também como criptografia de chave secreta, que utiliza uma única chave tanto para encriptar quanto para decriptar os dados é o(a)
assimétrica.
simétrica.
mascaramento.
hash.
AES.
A figura abaixo ilustra o modelo simplificado da encriptação simétrica. Os números 1 e 7 representam a mensagem ou os dados originais e são inteligíveis. Assinale a alternativa CORRETA.

2 e 5 - Chave secreta compartilhada pelo emissor e pelo destinatário; 3 - Texto criptografado; 4 - Internet e; 6 - Algoritmo de decriptação.
2 - Chave de encriptação compartilhada; 3 - Texto cifrado transmitido; 4 - Internet ; 5 – Chave de decriptação e; 6 – Texto decifrado.
2 e 5 - Chave secreta compartilhada pelo emissor e pelo destinatário; 3 - Texto cifrado transmitido; 4 - Internet e; 6 - Texto decifrado.
2 - Chave secreta compartilhada pelo emissor e pelo destinatário; 3 - Algoritmo de encriptação; 4 - Texto cifrado transmitido; 5 - Chave secreta compartilhada pelo emissor e pelo destinatário e; 6 - Texto decifrado.
2 e 5 - Chave secreta compartilhada pelo emissor e pelo destinatário; 3 - Algoritmo de encriptação; 4 - Texto cifrado transmitido e; 6 - Algoritmo de decriptação.
Embora seja muito simples, a função hash é o método mais seguro de criptografar dados, pois tanto o valor de hash quanto a própria função hash são secretos e não requerem mecanismos de proteção.
Certo
Errado
Sobre tipos de algoritmos de criptografia, analise a texto a seguir:
“Algoritmo que utiliza um par de chaves complementares: o que é criptografado por uma só pode ser descriptografado pela outra, e vice-versa. São utilizadas mantendo-se uma chave pública, que pode ser fornecida a qualquer um, e outra privada, que apenas o dono deve ter acesso. Um dos mais conhecidos e utilizados é o RSA”
A que tipo de algoritmo criptográfico se refere o texto?
Algoritmo de chave simétrica.
Função Hash.
Algoritmo de chave única.
Algoritmo de hash criptográfico.
Algoritmo de chave assimétrica.
A criptografia é um elemento fundamental da segurança de dados. É a forma mais simples e mais importante de garantir que as informações do sistema de um computador não sejam roubadas e lidas por alguém que deseja usá-las para fins maliciosos. Entre os métodos de criptografia, um usa duas chaves diferentes, uma pública e uma privada, que são vinculadas matematicamente. Essencialmente, as chaves são apenas grandes números que foram emparelhados um ao outro, mas não são idênticos. A chave privada é mantida em segredo pelo usuário e a chave pública também é compartilhada entre destinatários autorizados ou disponibilizada ao público em geral. Nesse esquema, os dados criptografados com a chave pública do destinatário só podem ser descriptografados com a chave privada correspondente.
Esse método é conhecido como chave:
assimétrica
reversa
simétrica
compartilhada
A ideia principal por trás da criptografia está em transformar uma informação original em outra não inteligível num processo que pode ser revertido, ou seja, a informação poderá voltar à sua forma inicial desde que combinada com sua chave. Sem a chave, a decodificação não é possível, o que significa restrição de acesso, característica muito interessante para sistemas de segurança de informação. Tendo isso em vista, analisar os itens abaixo:
I. Para fazer a encriptação (ou desencriptação) de informações, utiliza-se um algoritmo.
II. Um algoritmo é um conjunto de procedimentos prédefinidos que fará a manipulação dos dados.
III. Algoritmos complexos são aqueles que tentam camuflar a informação substituindo letras ou palavras, rotacionando bits ou, ainda, embaralhando trechos de mensagens.
Está(ão) CORRETO(S):
Somente o item I.
Somente o item II.
Somente os itens I e III.
Somente os itens I e II.
Todos os itens.
Uma função hash, que também pode ser chamada de resumo criptográfico, é usada em conjunto com a criptografia assimétrica, e é utilizada para garantir a integridade de um documento digital.
Assinale a alternativa correta em relação ao assunto.
SHA.1, MD5, MD2 e AES são exemplos de funções hash.
Uma função de hash é uma função criptográfica que gera uma saída de tamanho variável (geralmente entre 128 e 256 bits) independentemente do tamanho da entrada. Esta saída se denomina hash da mensagem.
As funções de hash estão em constante evolução para evitar que colisões sejam obtidas. Cabe destacar que a colisão mais simples de encontrar é uma aleatória, ou seja, obter colisões com duas mensagens geradas aleatoriamente, sem significado real.
Deve ser computacionalmente viável fazer a operação inversa, ou seja, dado um resumo, deve ser inviável obter uma mensagem original.
Quando se encontram mensagens diferentes com hashes diferentes, é dito que foi encontrada uma colisão de hashes.
Um resumo criptográfico é uma função y = hash(x) que gera uma sequência de bytes y de tamanho pequeno e fixo (algumas dezenas ou centenas de bytes) a partir de um conjunto de dados x de tamanho variável aplicado como entrada. Em termos matemáticos, os resumos criptográficos são um tipo de função unidirecional. Assinalar a alternativa que se refere a uma dessas propriedades indicadas pela afirmação abaixo:
É difícil encontrar duas mensagens quaisquer m1 , m2 tal que hash(m1) = hash(m2).
Determinismo.
Resistência à colisão.
Espalhamento.
Resistência à pré-imagem.
Sensibilidade.
O algoritmo criptográfico DES triplo, ou 3DES, evoluiu a partir do algoritmo DES. Assinale a alternativa correta a respeito do 3DES.
É a terceira versão do DES.
É mais rápido que o DES.
Usa três chaves e executa o DES três vezes.
É um algoritmo criptográfico assimétrico.
Também é conhecido como AES.
O DES (Digital Encryption Standard), algoritmo de blocos que utiliza chaves fixas de 56 bits, é o algoritmo simétrico mais conhecido.
Certo
Errado
Um certificado digital foi compartilhado para troca de emails entre duas pessoas de forma segura; antes da comunicação, o certificado precisou de um canal seguro para ser compartilhado entre os participantes da comunicação, a fim de que ambos pudessem ter o mesmo certificado.
Nessa situação, é correto afirmar que
faltou mecanismo para garantir integridade da comunicação.
foi utilizada criptografia simétrica.
aconteceu decodificação na origem e codificação no destino.
faltou a chave pública ser compartilhada.
A equipe de segurança de um órgão público está em busca de um algoritmo de criptografia que possua as seguintes características:
(i) duas chaves distintas: uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono; e
(ii) quando uma informação é codificada com uma das chaves, somente a outra chave do par pode decodificá-la.
De acordo com as características desejadas pela equipe de segurança, o algoritmo de criptografia que deve ser usado é o:
RC4;
DES triplo;
SHA-256;
Twofish;
RSA.
Considere um sistema em que um par de chaves é selecionado de modo que, se uma chave for usada para encriptação, somente a outra é usada para decriptação. Esta característica de utilização de pares de chaves criptográficas identifica um sistema de criptografia
simétrico.
assimétrico.
linear.
privada.
pública.
Na disciplina de criptografia, a proteção das informações trafegadas está relacionada ao conceito de
autenticação.
confidencialidade dos dados.
integridade dos dados.
controle de acesso.
irretratabilidade.
Anderson quer enviar uma mensagem para sua esposa que está em outra cidade sem que ninguém saiba da existência da mensagem. Então, Anderson inseriu a mensagem em uma foto em que ambos estavam, de forma que fez uma pequena redução na qualidade da imagem e inseriu a mensagem nesses bits sobressalentes.
Para ocultar a mensagem em uma foto, Anderson utilizou a técnica de:
transposição;
substituição;
criptoanálise;
esteganografia;
cifração polialfabética.
Atualmente, a criptografia é uma ciência que tem importância fundamental para a segurança da informação, ao servir de base para diversas tecnologias e protocolos, tais como a infraestrutura de chaves públicas (PKI), o IPSec e o WEP. Nesse contexto, observe a figura abaixo, que ilustra um esquema de criptografia.
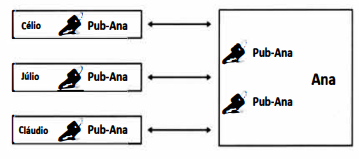
Nesse esquema,
• Ana mantém somente o seu par de chaves (privada e pública), ao passo que Célio, Júlio e Cláudio obtêm a chave pública de Maria para enviar a mensagem cifrada para ela.
• Como somente a chave privada equivalente é capaz de decifrar a mensagem, e somente Ana a possui, o sigilo da mensagem para Ana é garantido.
Esse esquema refere-se à criptografia:
inversa
reversa
simétrica
assimétrica
Alice está desenvolvendo um website e, para fazer a verificação de senha de acesso dos usuários, escolheu usar um algoritmo criptográfico com resistência a ataque de pré-imagem, que gera uma representação simbólica para cada senha, e armazenar apenas essas representações no banco de dados.
Para autenticar um usuário, se aplica o mesmo algoritmo sobre a senha fornecida pelo usuário e compara o resultado a representação armazenada.
É correto afirmar que Alice escolheu a técnica de criptografia denominada
hash criptográfica.
cifra de substituição.
cifra de transposição.
cifra polialfabética.
chave simétrica.
Analise as seguintes afirmativas sobre criptografia e certificação digital:
I – A criptografia assimétrica, também conhecida como criptografia de chave pública, é baseada em dois tipos de chaves de segurança, sendo uma privada e a outra pública.
II – Certificado Digital é um documento eletrônico que possibilita a troca segura de informações entre duas partes, que pode garantir a identidade do emissor, a integridade da mensagem e a sua confidencialidade.
III – A criptografia simétrica faz uso de uma única chave, que é compartilhada entre o emissor e o destinatário de um conteúdo. Essa chave é uma cadeia própria de bits, que vai definir a forma como o algoritmo vai criptografar um conteúdo.
Está CORRETO o que se afirma em:
I, apenas.
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.
Em relação à criptografia assimétrica é correto afirmar que
a criptografia de chave pública pode ser menos segura, em relação à criptoanálise, do que a criptografia simétrica.
a criptografia de chave pública é uma técnica de uso geral que tornou a criptografia simétrica obsoleta.
a distribuição de chave pública é sempre mais trivial e fácil quando comparada com o mecanismo de troca de mensagens para distribuição de chave para a criptografia simétrica.
envolve a utilização de duas chaves privadas para realizar a criptoanálise.
utiliza os algoritmos simétricos Data Encryption Standard (DES) e o Triple DES (DES triplo).
Um certificado digital faz uso de criptografia simétrica para que possa validar a autenticidade de uma informação.
Certo
Errado



