







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Analise as seguintes asserções e a relação proposta entre elas:
I. A criptografia é uma técnica que utiliza códigos para proteger informações sigilosas. No mundo atual, em que a comunicação está cada vez mais presente na vida de todos, a proteção dessa informação e privacidade de todos deve ser garantida.
PORQUE
II. O algoritmo realiza seus passos utilizando a chave para alterar o texto simples e convertê-lo em texto cifrado.
A respeito dessas asserções, assinale a alternativa correta.
As asserções I e II são proposições verdadeiras, e a II é uma justificativa da I.
As asserções I e II são proposições verdadeiras, mas a II não é uma justificativa da I.
A asserção I é uma proposição verdadeira, e a II é uma proposição falsa.
A asserção I é uma proposição falsa, e a II é uma proposição verdadeira.
As asserções I e II são proposições falsas.
Analise as assertivas abaixo sobre criptografia:
I. Algoritmos de chave simétrica utilizam a mesma chave para codificação e decodificação.
II. Algoritmos de chave pública utilizam uma chave privada para codificação e outra chave pública para decodificação.
III. Um dos princípios fundamentais da criptografia é que todas as mensagens devem conter alguma redundância, ou seja, informações que não são necessárias para a compreensão da mensagem.
Quais estão corretas?
Apenas II.
Apenas III.
Apenas I e II.
Apenas I e III.
I, II e III.
O bloco da figura a seguir representa genericamente um algoritmo de verificação de assinatura digital baseada em criptografia assimétrica, o qual toma três entradas e fornece uma saída, indicando se a assinatura é válida ou não.
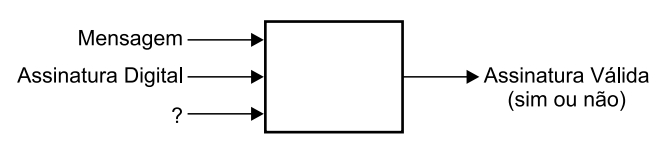
Duas das entradas são a mensagem original, que passou pelo processo de assinatura digital, e a assinatura digital propriamente dita. A entrada identificada pelo ponto de interrogação corresponde à chave
pública do receptor da mensagem.
pública do signatário da mensagem.
pública da Autoridade Certificadora.
privada do signatário da mensagem.
privada do receptor da mensagem.
A blockchain é uma tecnologia que não é exclusiva para as criptomoedas, ou seja, é uma plataforma que pode ser utilizada em diversos tipos de aplicação.
Certo
Errado
“Neste algoritmo, os dados são codificados em blocos de 64 bits usando uma chave de 56 bits. O algoritmo transforma a entrada de 64 bits em uma série de etapas em uma saída de 64 bits. As mesmas etapas, com a mesma chave, são empregadas para reverter a criptografia. Uma de suas desvantagens é que pode ser decifrado com a técnica de força bruta.” As informações se referem ao seguinte tipo algoritmo de criptografia:
DES.
AES.
RSA.
IDEA.
Camellia.
Uma das etapas que a referida área especializada em dados precisará desenvolver é a de análise exploratória, que consiste em pesquisar formas de criptografar os dados em big data da Internet e em inteligências artificiais abertas.
Certo
Errado
Uma técnica de substituição é aquela em que as letras do texto claro são substituídas por outras letras, números ou símbolos. Se o texto claro for visto como uma sequência de bits, então a substituição envolve trocar padrões de bits de texto claro por padrões de bits de texto cifrado.
-
(STALLINGS, W. Criptografia e Segurança de Redes: princípios e práticas. 6ed. Pearson, 2015. p. 25.)
-
São consideradas somente técnicas de substituição:
Cifras multialfabéticas; Hiller; César; e, Playfair.
Cifras unialfabéticas; One-time pad; Playfair; e, César.
Cifras monoalfabéticas; Playfair; Hill; e, polialfabéticas.
Cifras de César; força bruta; One-time pad; e, multialfabética.
O objetivo A10, listado no Anexo A da Norma ABNT NBR ISO/IEC 27001:2013, estabelece como objetivo “Assegurar o uso efetivo e adequado da criptografia para proteger a confidencialidade, autenticidade e/ou a integridade da informação”. Considerando o tópico criptografia, analise as assertivas abaixo:
I. Embora a criptografia de chave pública tenha sido usada no passado, hoje ela foi totalmente substituída pela criptografia de chave privada.
II. Ataques de canal lateral (em inglês, side-channel attacks ou SCAs) podem obter chaves secretas de criptografia sem usar pesquisa exaustiva e sem conhecer quaisquer detalhes da estrutura da chave.
III. Dado um algoritmo de criptografia, quanto maior a chave de criptografia usada, maior a segurança obtida no processo de proteção de dados contra ataques de força bruta.
Quais estão corretas?
Apenas III.
Apenas I e II.
Apenas I e III.
Apenas II e III.
I, II e III.
“Técnica usada para mapear os dados do objeto para algum valor inteiro representativo. Armazena os dados em formas de pares de chaves e valores. A chave, que é usada para identificar os dados, é dada como uma entrada para a função. Uma chave é o conjunto dos dados identificadores para um registro de dados em particular. Quando se interage com um registro de funcionários, o nome ou o número do funcionário geralmente serve como chave para acessar todas as outras informações que existem sobre o funcionário. Ressalta-se que não tem sentido ordenar todas as informações dos funcionários quando somente se precisa das chaves ordenadas.” Tal técnica é conhecida como:
Sort.
B-tree.
Hashing.
Heap binário.
Em geradores de números pseudoaleatórios para uso criptográfico, conhecidos como CSPRNG (Cryptographically Secure Pseudo Random Number Generators), é importante
alterar o algoritmo utilizado a cada execução, e utilizar apenas algoritmos que não sejam de conhecimento público.
não utilizar nenhuma fonte de entropia externa, deixando sua produção para o próprio algoritmo gerador.
obter entropia uma única vez, armazená-la, e utilizá-la em todas as execuções, garantindo a previsibilidade.
semear a execução com o mínimo de entropia disponível.
semear a execução com o máximo de entropia disponível.
O envelope digital é um esquema de criptografia padrão para implementar a confidencialidade de dados durante o envio de uma mensagem para um destinatário. Nesse esquema, criptografam-se os dados utilizando-se um algoritmo de criptografia simétrica.
Já a chave secreta usada nesse esquema é criptografada utilizando-se um algoritmo de criptografia assimétrica com a chave
privada do remetente
privada do destinatário
pública do remetente
pública do destinatário
pública de um terceiro confiável
Assinale a alternativa que apresenta somente exemplos de criptografia Simétrica.
aes • rc2 • rsa
aes • blowfish • rsa
aes • blowfish • cast
rsa • cast • blowfish
rsa • rc2 • cast
O AES (Advanced Encryption Standard) é dividido em dois módulos, sendo um para cifragem e um para decifragem. O módulo para cifragem possui quatro transformações, sendo duas delas a
AddRoundKey e a Aescore.
SubBytes e a MixColumns.
ShiftRows e a Cipher.
MixColumns e a Cipher.
ShiftRows e a Aescore.
O diagrama a seguir representa um modelo para geração de números pseudoaleatórios seguros, que representa, na sua essência, um algoritmo criptográfico utilizado em segurança de sistemas.
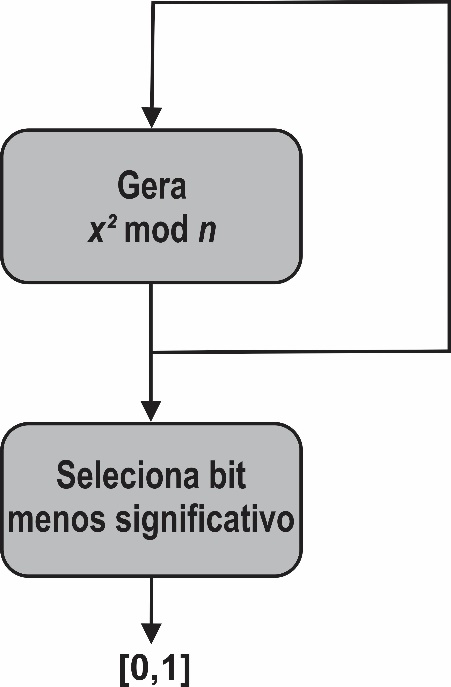
O diagrama apresentado é descrito como:
Diagrama do gerador Blum Blum Shub.
Diagrama para geração de chaves e vetores de inicialização ANSI X9.17.
Diagrama de criptografia de dados Diffie-Hellman.
Diagrama de criptografia estruturado no Teorema de Euler para criptografia de dados.
Algoritmo de encriptação de dados RSA.
Qual é a definição de criptografia?
Um método para rastrear e identificar usuários na internet.
Um método para proteger informações confidenciais por meio de códigos.
Um método para aumentar a velocidade de transmissão de dados em uma rede.
Um método para proteger o hardware de um computador contra ameaças externas.
Assinale a alternativa que corresponde a uma propriedade requerida em uma função de hash criptográfica.
Deve haver uma função inversa facilmente computável que permita calcular qual mensagem gerou determinado valor de hash, permitindo a desencriptação da informação codificada no hash.
O tamanho do hash computado pela função deve ser proporcional ao tamanho da mensagem de entrada. Ou seja, se a mensagem M1 tem tamanho t e a mensagem M2 tem tamanho 2t, então o hash de M2 deve ter o dobro do tamanho do hash de M1.
Dada uma mensagem M1, deve ser computacionalmente difícil encontrar outra mensagem M2 diferente de M1 tal que o hash de M1 seja igual ao hash de M2.
O hash produzido pela função deve possuir tamanho menor ou igual a 64 bits para que sua computação seja compatível com processadores modernos de 64 bits.
Deve requerer um certificado digital como parâmetro de entrada para o cálculo, além da mensagem a ter seu hash calculado, vinculando assim o hash produzido a uma chave pública.
Blowfish é uma cifra simétrica de blocos que utiliza chave com tamanho variável de 32 bits a 448 bits e que foi criada como alternativa gratuita e rápida aos algoritmos criptográficos existentes.
Certo
Errado
Em forense digital, o objetivo das verificações de integridade é mostrar que as evidências não foram alteradas desde o momento em que foram recolhidas, suportando assim o processo de autenticação.
Um algoritmo tradicionalmente utilizado para a criação de hashes é o
Diffie-Helman.
3DES.
RSA.
RC4.
MD5.
As funções Hash são amplamente utilizadas na criptografia para transformar dados em um valor Hash criptográfico de tamanho fixo. Essas funções são usadas para garantir a integridade dos dados, para criar chaves criptográficas, para autenticar mensagens e em outras aplicações de segurança. Selecione a alternativa que mostra a propriedade de uma função Hash que garante que uma pequena mudança na entrada deve resultar em uma mudança significativa no valor Hash.
Colisão
Difusão
Confusão
Unicidade
Determinismo
A chave pública é gerada a fim de que o usuário possa divulgar o seu texto, antes de ele ser lido, para os leitores da mensagem.
Certo
Errado



