







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre funções hash, analise os itens a seguir:
I. O SHA1 é uma função de hash que gera como resultado um resumo de 128 bytes.
II. O SHA2 é composto por uma família de algoritmos que incluem versões como SHA-224, SHA-256, SHA-384 e SHA-512.
III. SHA-3 é um subconjunto da família primitiva criptográfica Keccak.
Está(ão) CORRETO(S):
I, apenas.
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II, III.
Assinale a alternativa que preencha corretamente a lacuna. Em Segurança Computacional há um método de criptografia que utiliza a mesma chave tanto para a cifragem quanto para a decifragem, a qual chamamos de ______.
criptografia simétrica
criptografia assimétrica
assinatura digital
certificado digital
funções hash
A segurança da informação inclui mecanismos avançados que permitem o compartilhamento de informações na rede de uma empresa para validar transações de maneira muito mais segura. A técnica que é baseada em algoritmos matemáticos e permite a identificação de uma transação virtual por meio de uma cadeia de blocos é denominada
NLP.
Big Data.
Block Chain.
Rede Neural.
No algoritmo AES, um bloco tem tamanho
fixo de 192 bits e uma chave pode ter 168 bits.
variável de até 256 bits e uma chave pode ter 256 bits.
fixo de 128 bits e uma chave pode ter 128 bits.
variável de até 168 bits e uma chave pode ter 168 bits.
Uma organização com requisitos rigorosos de segurança e privacidade busca implementar uma solução que não apenas controle o acesso à Internet, mas também inspecione e filtre o conteúdo para prevenir ameaças e vazamentos de dados. Qual abordagem proporciona o nível adequado de controle e inspeção do tráfego?
Configuração de um servidor DHCP para atribuir endereços IP estáticos a todos os dispositivos, aumentando a segurança.
Utilização de um servidor Proxy com capacidades de filtragem de conteúdo, inspeção profunda de pacotes e autenticação de usuários.
Isolamento completo da rede corporativa da Internet, removendo a capacidade de acesso externo.
Aplicação de criptografia de ponta a ponta em todas as comunicações internas, sem filtros de tráfego ou inspeção.
Os mecanismos de criptografia que tornam a informação ininteligível a terceiros caracterizam uma barreira de controle lógico aplicável a um ambiente geralmente eletrônico controlado.
Certo
Errado
A criptografia de chave pública, também conhecida como criptografia assimétrica, é um pilar fundamental da segurança digital, permitindo a comunicação segura entre partes em um ambiente em que a interceptação de dados por terceiros não autorizados é uma preocupação constante. Neste sistema de criptografia de chave pública, como é garantida a confidencialidade na comunicação entre duas partes?
Utilizando uma única chave compartilhada para criptografia e descriptografia dos dados.
Utilizando a chave pública para criptografar os dados, que só podem ser descriptografados pela correspondente chave privada do destinatário.
Empregando a mesma chave privada tanto para criptografar quanto para descriptografar a mensagem, garantindo que apenas o remetente e o destinatário tenham acesso.
Codificando a mensagem com a chave privada do remetente, de modo que qualquer parte com a chave pública correspondente possa descriptografar.
Considere a seguinte figura que ilustra o m dulo cryptography do Python que disponibiliza dois esquemas de padding (AES): PKCS e ANSI X.923 e avalie as afirmações seguintes.
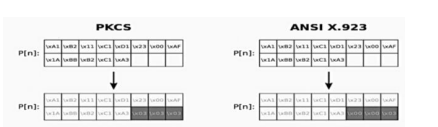
Fonte: https://edisciplinas.usp.br/
I. The Public-Key Cryptography Standards (PKCS) compreende um grupo de padrões criptográficos que fornecem diretrizes e interfaces de programação de aplicativos (APIs) para o uso de métodos criptográficos.
II. AES significa Advanced Encryption Standard e consiste de um algoritmo de criptografia simétrica popularmente usado, estabelecido pelo Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) em 2001. O AES é apresentado como sucessor do então popular, mas antigo, algoritmo Data Encryption Standard (DES).
III. ANSI X9.23 define um aprimoramento no modo básico de encadeamento de blocos de criptografia (CBC) do ANSI X3.106 para que o sistema possa processar dados com um comprimento que não seja um múltiplo exato de oito bytes.
Está(ão) correta(s) a(s) afirmativa(s):
I, apenas.
II, apenas.
III, apenas.
I e II, apenas.
I, II e III.
Em caso de perda ou roubo de um notebook, deseja-se que o respectivo sistema operacional ofereça proteção contra o acesso não autorizado aos seus dados.
Neste contexto, considerando um notebook com sistema operacional Windows 11 Pro, assinale a opção que indica a ferramenta nativa mais adequada para prover tal proteção.
User Account Control (UAC).
BitLocker.
Windows Security Essentials.
LUKS.
Gerenciador de Credenciais.
A blockchain é um banco de dados centralizado e facilmente manipulável.
Certo
Errado
Em relação à Certificação Digital, correlacione a COLUNA I da descrição com a COLUNA II com sua respectiva tecnologia.
COLUNA I - Descrição
1. É um mecanismo eletrônico que faz uso de criptografia, mais precisamente, de chaves criptográficas.
2. Trata-se de um documento eletrônico com assinatura digital que contém dados como nome do utilizador (que pode ser uma pessoa, uma empresa, uma instituição etc.), entidade emissora, prazo de validade e chave pública.
3. É um tipo de documento em formato digital que serve para registrar a transferência de propriedade de um bem ou serviço comercial prestado a empresas e pessoas físicas.
4. Com elas o emissor e o receptor utilizam a mesma chave para, respectivamente, cifrar e decifrar a informação protegida.
COLUNA II - Tecnologia
( ) Chaves Simétricas.
( ) Assinatura Digital.
( ) Certificado Digital.
( ) Nota Fiscal eletrônica.
Assinale a alternativa que apresenta a sequência CORRETA:
1 2 4 3.
4 3 1 2.
3 1 4 2.
4 1 2 3.
Considere a figura abaixo, contendo um determinado modelo simplificado de encriptação:
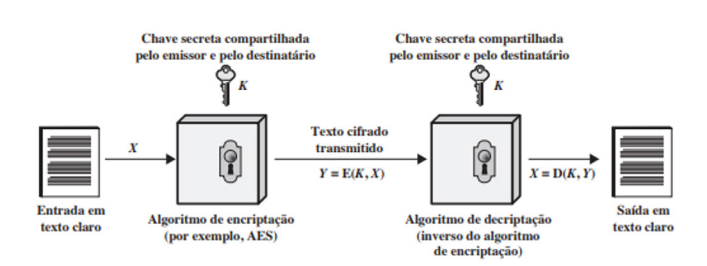
Fonte: Stallings, 2015 – Criptografia e segurança de redes
A encriptação representada nesse modelo é:
simétrica
assimétrica
esteganográfica
pseudoaleatória
de chave pública
A segurança de redes é alcançada, em grande parte pelo uso de criptografia, uma ciência baseada em álgebra abstrata. Técnicas criptográficas permitem que um remetente disfarce os dados de modo que um intruso não consiga obter nenhuma informação dos dados interceptados. O destinatário, é claro, deve estar habilitado a recuperar os dados originais a partir dos dados disfarçados. Com relação à criptografia, julgue as afirmações abaixo:
I. Na criptografia de chave assimétrica, a mesma chave é utilizada por ambas as partes. O emissor usa essa chave e um algoritmo de criptografia para criptografar os dados, o receptor usa a mesma chave e o algoritmo de decriptografia correspondente para decriptografar os dados.
II. Na criptografia de chave simétrica, existem duas chaves: uma chave privada e uma pública. A chave privada é guardada pelo receptor. E a chave pública é anunciada ao público em geral. Para se comunicar, o emissor busca a chave pública do receptor e criptografa a mensagem usando esta chave pública e um algoritmo conhecido.
III. Pode-se dividir as cifras de chave simétrica tradicionais em duas grandes categorias: cifras de substituição e cifras de transposição. Uma cifra de substituição substitui um símbolo por outro. Se os símbolos no texto claro forem caracteres alfabéticos, substitui-se um caractere por outro. Em uma cifra de transposição, não há substituição de caracteres, em vez disso, suas posições mudam. Um caractere na primeira posição do texto claro pode aparecer na décima posição do texto cifrado
É correto o que consta:
na afirmativa I, apenas.
na afirmativa II, apenas.
na afirmativa III, apenas.
nas afirmativas I e III, apenas.
nas afirmativas I, II e III.
Assinalar a alternativa que preenche as lacunas abaixo CORRETAMENTE:
Algoritmos de chave simétrica utilizam _________________ para codificação e decodificação. Já os algoritmos de chave pública utilizam _________________ para codificação e decodificação.
a mesma chave | um par de chaves
diferentes chaves | a mesma chave
um par de chaves | um par de chaves
a mesma chave | a mesma chave
Existem diferentes algoritmos de criptografia, com diferentes aplicações, sendo divididos em três grupos principais, que são simétrica, assimétrica e destrutiva. Ao contrário da criptografia, que exige uma chave, a codificação define apenas uma regra de transformação conhecida.
Para guardar a senha do usuário em um campo do tipo texto de uma base de dados, deve-se:
criptografar a senha com Base64 e armazenar no banco de dados;
criptografar a senha com 3DES e armazená-la junto à chave na forma binária;
utilizar criptografia do tipo SHA-256 e armazenar o hash codificado para Base64;
trabalhar com algoritmo RSA, criptografando a senha com a chave privada e codificando para armazenagem através da chave pública;
com base no certificado digital do servidor, com algoritmo RSA, utilizar a chave pública para criptografar a senha e armazenar o valor criptografado como Base64.
Não existe nenhum método de criptografia 100% seguro, mas existem alguns métodos confiáveis e que ajudam no processo de segurança. Qual o método utiliza criptografia simétrica, é amplamente utilizado e considerado um dos algoritmos mais seguros disponíveis?
SHA-2 (Secure Hash Algorithm 2).
DES (Data Encryption Standard).
RSA de 512 bits (Rivest-Shamir-Adleman).
AES (Advanced Encryption Standard).
TLS (Transport Layer Security).
Quando se estuda criptografia, algumas referências bem antigas são apresentadas, visando conceituar alguns pontos. Por exemplo, numa cifra específica, deve-se usar uma tabela de alfabetos, onde esta tabela consiste no alfabeto escrito 26 vezes em diferentes linhas, cada um se deslocado ciclicamente do anterior por uma posição. Assinale a alternativa que apresenta o nome dessa cifra.
Cifra de Vigenère
Cifra de César
Cifra de Morse
Cifra de Barca
Sobre criptografia, assinatura e certificação digital, assinale a alternativa correta.
A assinatura digital é um tipo de assinatura eletrônica que equivale à assinatura de próprio punho em um documento digital.
No Brasil, a autoridade de registro raiz é o Instituto Nacional de Tecnologia da Informação (ITI).
Autoridade certificadora é a intermediária entre o usuário e a autoridade de registro raiz.
A Lista de Certificados Revogados (LCR) contém os certificados com validade prorrogada após o término da validade.
Uma chave simétrica é usada em conjunto com uma chave privada para a cifragem e decifragem de arquivos.
Qual das seguintes opções melhor define a criptografia?
Um método de detecção de vírus em computadores.
Um conjunto de técnicas para proteger dados confidenciais.
Um tipo de ataque cibernético que utiliza phishing.
Um tipo de firewall utilizado em redes de computadores.
Algoritmos de ciframento são frequentemente utilizados para proteger informações, transações comerciais e financeiras realizadas por meio de meios eletrônicos, em particular, pela Internet.
Sobre esses algoritmos, assinale a afirmativa correta.
3DES é uma função de espalhamento unidirecional.
ElGamal é um algoritmo de chave privada.
AES é um algoritmo assimétrico com chaves de tamanho fixo.
Blowfish é uma cifra simétrica de blocos.
SHA é um algoritmo de chave pública de tamanho variável.



