







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O DoS (Denial-of-Service) pode ser classificado como um ataque de recusa de serviço. Ou seja, através desse ataque, pode-se deixar indisponível uma rede inteira, uma parte de infraestrutura ou um serviço para usuários verdadeiros. Cita-se, como exemplo de servidores sujeitos a esses tipos de ataque, servidores Web, de e-mail, DNS, entre outros. Esses tipos de ataque na internet são bem comuns e, a maioria deles, podem ser divididos em três categorias.
Dentre as assertivas abaixo, identifique a alternativa que descreve as categorias corretas.
Ataque de vulnerabilidade, Inundação na largura de banda e Inundação na conexão
Ataque de vulnerabilidade, ataque de spyware e ataque de IP spoofing
Inundação na largura de banda, ataque de spyware e ataque de botnet
Inundação na conexão, ataque de IP spoofing e ataque de botnet.
No contexto de ataques DDos, considere o texto abaixo.
Um cliente mal-intencionado envia um grande volume de pacotes de SYN (primeira parte do handshake usual), mas nunca envia a confirmação para concluir o handshake. Isso deixa o servidor aguardando uma resposta a essas conexões semiabertas do TCP, que acabam ficando sem capacidade para aceitar novas conexões dos serviços que monitoram estados de conexão. Um exemplo disso no dia a dia seria como um trote feito por um grande número de pessoas, em que todos ligam para um mesmo restaurante delivery e pedem um prato no mesmo período. Então, quando o entregador vai organizar os pedidos, percebe que há pratos demais, que eles não cabem no carro e que os pedidos não têm endereço. Assim, todo o processo de entrega é interrompido.
O texto descreve um ataque do tipo
flood de SYN.
reflexão/amplificação de SYN/DNS.
inundação de TCP/DNS.
smurf.
flood de ICMP.
O ataque de negação de serviço DOS (denial of service) afeta a integridade dos dados, tornando-os indisponíveis aos usuários.
Certo
Errado
Um dos objetivos do ataque de DDoS (distributed denial of service) é deixar um sistema indisponível para que um ataque diferente seja lançado.
Certo
Errado
A rede mundial de computadores (internet) sofre constantemente ataques à segurança e à disponibilidade da informação. A negação de serviço (DoS) é uma ação que impede ou prejudica o uso autorizado de redes, sistemas ou aplicações, mediante a exaustão de recursos como: unidades centrais de processamento, memória, largura de banda e espaço em disco. Uma variante significativa desse tipo de ataque consiste na utilização de vários sistemas computacionais organizados em rede, tipicamente estações de trabalho ou computadores pessoais comprometidos, para gerar ataques em massa e são denominados:
Frontend Denial of Service (FDoS).
Backend Denial of Service (BDoS).
Command Denial of Service (CDoS).
Local Denial of Service (LDoS).
Distributed Denial of Service (DDoS).
A fim de evitar um ataque de DDoS, um procedimento apropriado é identificar padrões de comportamento suspeitos e, então, aplicar filtros aos pacotes cujas características indicam risco de ataque.
Certo
Errado
A figura abaixo ilustra um tipo de ataque utilizado por hackers para atacar servidores Web. O atacante faz com que computadores de outras pessoas acessem recursos de um sistema continuamente até que este fique indisponível pela carga recebida. Esse tipo de ataque é denominado de:
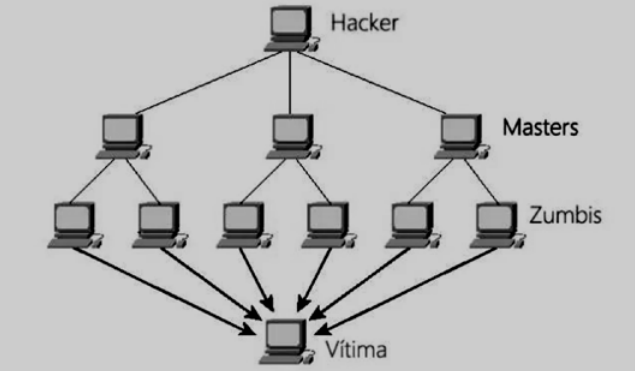
Ransomware.
DDoS.
Phishing.
Cavalo de Troia.
Port Scanning.
A propriedade ou meta de segurança de um sistema de informação diretamente afetada pelo ataque de negação de serviço é a
integridade.
escalabilidade.
rastreabilidade.
disponibilidade.
confidencialidade.
O modelo de conectividade padrão do docker é menos vulnerável a ataques de segurança do tipo negação de serviço (DoS) do que o modelo de máquinas virtuais (VM), uma vez que os contêineres são uma camada de isolamento entre os aplicativos e o kernel do host.
Certo
Errado
O ataque do tipo DoS (Denial of Service), também conhecido como ataque de negação de serviço, é uma tentativa de fazer com que aconteça uma sobrecarga em um servidor ou computador comum para que recursos do sistema fiquem indisponíveis para seus utilizadores. São tipo de ataques DoS:
Inundação, Repetidor e Fixação.
Inundação, Firetty e OLH.
Inundação, Amplificação e Exploração de Protocolos.
Amplificação e Estático.
Amplificação e Dinâmico.
O principal objetivo de um ataque DDoS é causar superaquecimento e danos físicos ao hardware do processador da máquina-alvo, por meio do envio simultâneo de um volume muito grande de requisições de conexão a partir de milhares de máquinas distribuídas.
Certo
Errado
Tem como objetivo tornar inoperante um servidor, serviço ou rede, por meio da sobrecarga do alvo ou de sua infraestrutura. Trata-se de um ataque do tipo
SQL Injection
DoS (Denial of Service)
Phishing
Sniffing
Backdoors
O ataque em que o objetivo do intruso é tirar de operação um serviço, um computador ou uma rede conectada à Internet, em vez de roubar dados, é denominado
Defacement.
Denial of Service (DoS).
Brute force.
Ransomware.
Verifique a manchete e o lide de uma reportagem do site G1, publicada em 12/5/2017:
Ciberataques em larga escala atingem empresas no mundo e afetam Brasil Ataques ocorreram em ao menos 74 países, com 'vírus de resgate' que exige dinheiro, diz empresa de segurança. No Brasil, sites de empresas e órgãos públicos saíram do ar. Hospitais na Inglaterra foram atingidos no início do ataque. |
Fonte: https://g1.globo.com/tecnologia/noticia/hospitais-publicos-na-inglaterra-sao-alvo-cyber-ataques-em-larga-escala.ghtml. Por G1 12/05/2017 11h45, Atualizado 15/05/2017 13h23. Acessado em 10/03/2018.
malware do tipo Ransomware.
negação de serviço (DoS e DDoS).
desfiguração de página (Defacement).
DNS Blacklists (DNSBL).
Geração de grande tráfego de dados para uma rede, ocupando toda a banda disponível e tornando indisponível qualquer acesso a computadores ou serviços dessa rede é uma forma de ataque de negação de serviço, assim como exploração de vulnerabilidades existentes em programas, que podem fazer com que um determinado serviço fique inacessível.
Certo
Errado
O Administrador dos servidores computacionais da Secretaria de Estado da Fazenda identificou que o servidor Web sofreu um ataque do tipo DoS (Denial of Service), pois
os links de algumas páginas Web foram alterados para páginas falsas.
diversos usuários se queixaram que não conseguiam acesso à página web devido a erro no login.
a senha do superusuário do servidor foi alterada.
uma página Web do site da Secretaria foi alterada com informação falsa.
o servidor ficou inoperante devido à sobrecarga de acessos.
Analise a informação abaixo sobre um tipo de ataque:
“É uma tentativa de tornar os recursos de um sistema indisponíveis para os seus utilizadores. Não se trata de uma invasão do sistema, mas sim da sua invalidação por sobrecarga.”
Que tipo de ataque é esse?
Keyloggers.
Phishing scam.
Negação de Serviço (Denial of Service).
Rootkits.
Spyware.
Ataques de negação de serviços – DoS fazem com que recursos sejam explorados de maneira intensiva, sendo um exemplo típico descrito a seguir.
O exemplo descrito configura uma técnica conhecida por:
Packet Sniffing
Smurf Scanning
SYN IP Fragmentation
SYN Flooding



