







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Considere as notícias abaixo.
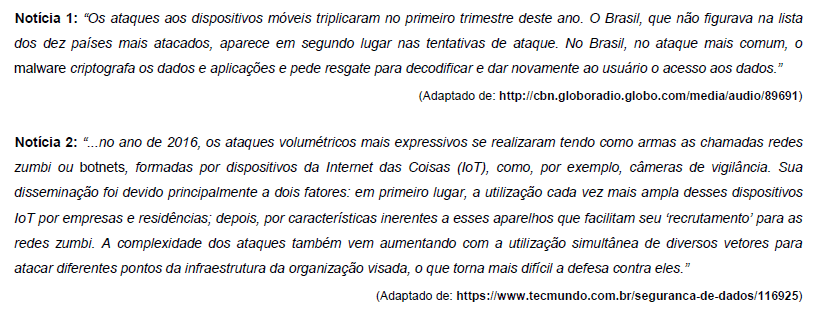
Pelas características dos ataques, as Notícias 1 e 2 referem-se, correta e respectivamente, a
A técnica de DoS se caracteriza pelo o uso, por parte do atacante, de um conjunto de computadores para atacar e retirar de operação um serviço, um computador ou uma rede conectada à internet.
Certo
Errado
O objetivo de um DoS é fazer com que seu alvo não tenha capacidade de gerir seus recursos e perder sua acessibilidade. Nesse momento, há a coleta de informações do alvo de forma maliciosa.
Certo
Errado
Qual das técnicas a seguir se enquadram como defesa a um ataque DoS (Denial of Service):
I - Edição de regras no firewall;
II - Ajuste manual do controle de listas de acesso em roteadores e switchers;
III - Blackholing e sinkholing (direcionar o ataque para uma interface nula).
I apenas
I, II e III
II apenas
I e II apenas
Os sistemas de detecção e prevenção de intrusão vem se tornando cada vez mais importantes na área de segurança de redes de computadores, na medida em que auxiliam na prevenção de ataques que podem explorar brechas em Firewall e antivírus. Os tipos mais comuns de intrusão são Evasão, Inserção, Negação de Serviços e Varredura de Portas.
São exemplos de ataques de negação de serviço que podem ser detectados por ferramentas de detecção de intrusão:
Jolt2, Smurf, UDPStorm, Synflood e Teardrop.
Long URL e URL.
Case sensitive e Session Splicing.
Fingerprint, TCP Connect, Ident, SYN scanning, FIN scanning, UDP scanning e IP scanning.
Long URL, Session Splicing e Fingerprint.
Um hacker cria uma rede formada por uma quantidade muito grande de computadores infectados (rede zumbi) e controlados por um host mestre. Utilizando esses meios, o hacker em questão envia o IP do alvo do ataque para o host mestre, que distribuí, por toda a rede zumbi, a informação do IP alvo. Essa rede sobrecarrega o alvo que hospeda a página de internet de uma determinada universidade.
Após esse ataque, um professor, ao tentar acessar serviços a partir da página de internet alvo do ataque, recebe uma mensagem, em seu navegador, informando que não foi possível estabelecer a conexão, além da seguinte informação: “Este site está temporariamente fora do ar ou sobrecarregado. Tente novamente em alguns instantes”. O computador da universidade foi alvo de um ataque conhecimento como
vírus.
malware.
defacement.
sniffing.
negação de serviço.
Que tipos de ações um administrador de rede pode tomar para se precaver quanto a um ping flood, ou seja, um ataque simples de negação de serviço, realizado através da sobrecarga de pacotes ICMP echo request (ping)?
I - Desabilitando o tráfico do pacotes ICMP echo request (ping);
II - Reencaminhando o tráfico do pacotes ICMP echo request (ping);
III - Limitando o tráfico de pacotes ICMP echo request (ping).
I ou II, apenas
I ou III, apenas
II ou III, apenas
I, II ou III
A respeito da segurança de redes, o ataque conhecido por tornar inacessíveis os serviços providos pela vítima e usuários legítimos, e normalmente nenhum tipo de informação é roubado ou alterado e nem é feito um acesso não autorizado à vítima é o
Sniffer.
Wepattack.
Man-in-the-middle.
Endereçamento MAC.
DoS (Denial of Service).
Um vasto conjunto de ameaças à segurança em redes de computadores é classificado como Ataques de Negação de Serviços ou Ataques de Recusa de Serviços (da sigla em inglês DoS – Denial-of-Service). O ataque de DoS na Internet que se baseia no envio de um grande número de pacotes à rede travando o enlace de acesso e impedindo os pacotes verdadeiros de alcançar seu destino é
ataque de vulnerabilidade.
cavalos de tróia.
inundação na conexão.
inundação na largura de banda.
malware.
Um equipamento sofreu um ataque de negação de serviço, onde pacotes TCP SYN foram alterados para conter o mesmo endereço IP como endereço IP origem e destino no mesmo pacote, fazendo com que a máquina ficasse em loop, respondendo para ela mesma. Esse ataque explora o uso de:
Espionagem (Sniffing);
Envenenamento de IP (IP poisoning);
Forjamento de pacotes (packet spoofing);
Amplificação de pacotes (packet amplification);
Fragmentação (fragmentation).
Considere que um hacker comprometa milhares de hosts ao redor do mundo, criando uma botnet com intenção maliciosa. Em determinada ocasião, comandados por um computador mestre, estes hosts executam um ataque conjunto a um determinado servidor web ou DNS, consumindo a largura de banda do servidor e comprometendo seu funcionamento.
O cenário descrito é típico de um ataque denominado
worms.
spoofing.
phishing.
DDoS.
DoS.
Um típico ataque promovido na Internet é conhecido como ataque de negação de serviço. Qual afirmativa é INCORRETA em relação a esse tipo de ataque?
O ataque de negação de serviço também é conhecido como ataque de Denial of Service (DoS).
O ataque, quando originado de várias estações distintas, é denominando DDos (Distributed Denial of Service).
Seu objetivo é tornar os recursos de um sistema indisponíveis para quem os utiliza, por exemplo, um servidor Web.
O ataque reconfigura uma aplicação para que esta negue receber conexões de determinados endereços IPs, por isso o nome negação de serviço.
Ataque de negação de serviço (DOS – Denial of Service) é qualquer situação que faça com que o servidor deixe de responder às solicitações de maneira adequada, inundando-o com solicitações de ping, por exemplo, tornando-o indisponível. Assinale a alternativa que apresenta dois tipos de ataques DOS, os quais exploram ICMP (Internet Control Message Protocol).
Ping e Smurf.
ACK TCP e Ping.
SYN ACK e PING.
ACK TCP e Smurf.
Smurf e SYN ACK.
Negação de serviço ou DoS (Denial of Service) é uma técnica utilizada por atacantes que pode afetar um serviço, um computador ou uma rede conectada à Internet. Um perito criminalístico sabe que a negação de serviços
quando utilizada de forma coordenada e distribuída, ou seja, quando um conjunto de computadores é utilizado no ataque, recebe o nome de negação de serviço por força bruta ou BFDoS (Brute Force Denial of Service).
pode ser realizada pela geração de grande tráfego de dados para uma rede, ocupando toda a banda disponível, indisponibilizando qualquer acesso desta rede e também pela exploração de vulnerabilidades existentes em programas.
é um ataque que tem por objetivo invadir e coletar informações nos computadores-alvo. Quando isto ocorre, todas as pessoas que têm suas máquinas afetadas são prejudicadas, pois podem perder informações sigilosas, como dados bancários e senhas.
não é fruto do trabalho de uma única pessoa, nem de ferramentas de software. Este tipo de ataque é realizado por dezenas de máquinas infectadas, denominadas sniffers, que participam sem o conhecimento de seus donos.
pode ser realizada através do envio de e-mail de um banco, solicitando que o usuário clique em um link fornecido na própria mensagem ou pelo administrador do serviço de e-mail, solicitando informações pessoais e ameaçando bloquear a conta do usuário caso ele não as envie.
Relacione alguns tipos de ataques na Internet na Coluna 1 com a respectiva descrição na Coluna 2.
Coluna 1
1. sniffing
2. DoS
3. scan
Coluna 2
( ) É uma técnica que consiste em inspecionar os dados trafegados em redes de computadores.
( ) É uma técnica pela qual um atacante utiliza um computador para tirar de operação um serviço, um computador ou uma rede conectada à Internet.
( ) É uma técnica que consiste em efetuar buscas minuciosas em redes, com o objetivo de identificar computadores ativos e coletar informações sobre eles.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
2 – 3 – 1.
2 – 1 – 3.
3 – 1 – 2.
1 – 3 – 2.
1 – 2 – 3.
Ataques de negação de serviços – DoS fazem com que recursos sejam explorados de maneira agressiva, de modo que usuários legítimos ficam impossibilitados de utilizá-los. Uma técnica típica causa o overflow da pilha de memória, por meio do envio de um grande número de pedidos de conexão, que não podem ser completados ou manipulados. Essa técnica é conhecida por
IP Fragmentation.
Smurf Scanning.
Packet Sniffing.
SYN Flooding.
De tempos em tempos, observa-se na imprensa que sites ficam inoperantes. Os ataques conseguem derrubar o tráfego de rede, inundados por solicitações até saírem do ar, por esgotamento da capacidade de processamento.
Os especialistas em segurança de redes e na internet creditam os ataques a algum hacker que utiliza as chamadas botnets, definidas como redes de computadores infectadas por códigos maliciosos.
Nesses casos, as máquinas funcionam normalmente até que o hacker envie um comando remoto ordenando que todas acessem um site ao mesmo tempo, tirando-o do ar por excesso de tráfego.
Esse tipo de ataque é conhecido pelo termo técnico:
Negação por Excesso de Força Bruta.
Negação de Acesso por Colisão.
Negação de Tráfego por Telnet.
Negação por Intrusão.
Negação de Serviço.
Assinale a alternativa que indique três maneiras diferentes em que uma transação possa ser violada.
Leitura suja, leitura repetível e fantasmas.
Leitura suja, leitura não repetível e fantasmas.
Sem leitura suja, leitura não repetível e fantasmas.
Leitura suja, leitura não repetível e sem fantasmas.
Sem leitura suja, leitura repetível e sem fantasmas.
Ao contrário do que pode parecer, os ataques DDosS não são novos. A primeira ferramenta conhecida com esse propósito surgiu em 1998. Desde então, foram diversas as ferramentas de DDoS desenvolvidas, cada vez mais sofisticadas e com interfaces mais amigáveis. Qual a ferramenta que lança somente ataques DoS do tipo UDP flood?
TRIN00.
FN (Tribe Flood Network).
Stacheldraht.
TFN2K (Trible Flood Network 2000).
Ttdbserverd.



