







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A Internet das Coisas diz respeito à interconectividade de objetos do cotidiano com a Internet. Para que um objeto esteja conectado à Internet, é essencial que ele implemente uma parte da arquitetura TCP/IP, especificamente a camada de Rede. No entanto, quando os dispositivos não têm a capacidade de implementar essa camada, o mecanismo utilizado para contornar esse problema é o
Proxy.
DNS.
Gateway.
Firewall.
Um cliente DNS envia uma consulta DNS para o servidor DNS local configurado em seus parâmetros de rede para que este último resolva, em seu nome, essa consulta, acessando, quando necessário, outros servidores DNS. Esse tipo de consulta DNS é denominada de consulta
com autoridade (autoritativa).
sem autoridade (não autoritativa).
interativa.
iterativa.
recursiva.
O sistema DNS (Domain Name System), responsável por traduzir nomes de domínio para endereços IP e vice-versa, pode produzir resultados inesperados porque o endereço retornado pode depender do tipo de entradas que ele recebe. Cada entrada em um banco de dados de DNS consiste em três itens: um nome de domínio, um tipo de registro e um valor. O tipo de registro especifica como o valor deve ser interpretado (ou seja, que o valor é um endereço IPv4). Por exemplo, uma corporação pode decidir usar o nome corporation. com para os serviços de e-mail e Web. Com o DNS, a corporação consegue dividir a carga entre computadores separados por meio do mapeamento do tipo A para um computador e do tipo MX para um outro.
COMER, Douglas E. Redes de Computadores e Internet. Porto Alegre: Grupo A, 2016. p. 69.
A desvantagem do esquema de divisão de carga que usa tipos de registro DNS, como A e MX, para diferentes serviços é
aumento da latência, pois intensificará o tráfego de dados na rede para as consultas DNS.
falta de intuitividade para os humanos, pois ocorrerão problemas de inconsistências nos resultados das consultas.
dificuldade em configurar servidores DNS, uma vez que será necessário criar entradas redundantes no banco de dados do DNS.
falhas frequentes nos registros, pois o servidor DNS ficará indisponível após inclusão dessa configuração.
falta de suporte para IPv6, já que o balanceamento de carga está disponível apenas na versão IPv4.
Observe a figura apresentada.
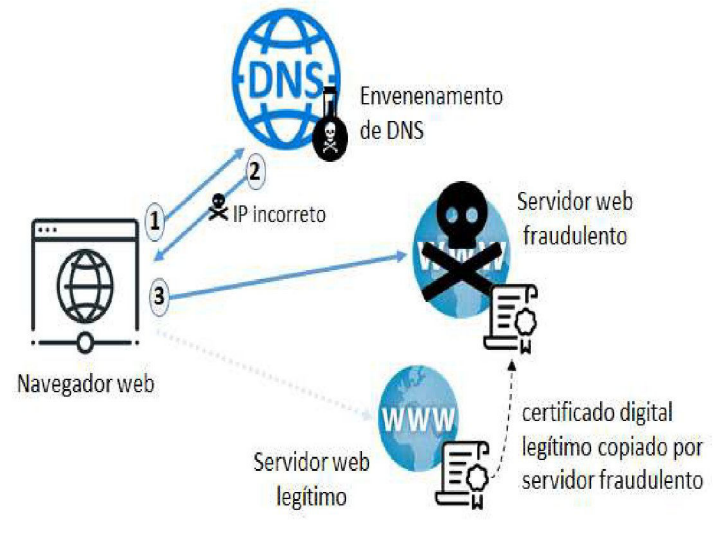
Considere o cenário apresentado em que um servidor de DNS é invadido e suas tabelas alteradas de forma que, ao tentar visitar o site www.banco.com.br, o endereço IP devolvido pelo DNS é o de um servidor web fraudulento, construído de forma a imitar o site legítimo. Suponha que o servidor original usa HTTPS, com um certificado válido, e que o administrador do servidor fraudulento também decida usar comunicações com HTTPS. Se o site fraudulento tentar utilizar o certificado digital do servidor legítimo como se fosse seu, pode-se afirmar que:
O navegador web deve informar que algo está errado, pois o servidor fraudulento não terá acesso à chave privada correspondente àquele certificado, algo necessário para se passar pelo dono legítimo do certificado.
Até que o certificado do servidor legítimo seja revogado, o navegador web não deve informar que algo está errado, pois até então o certificado utilizado pelo servidor fraudulento é válido.
O navegador web não deve informar que algo está errado, pois o certificado utilizado pelo servidor fraudulento permanecerá válido até a sua data de expiração.
A tentativa de copiar o certificado digital do servidor legítimo deve falhar, pois sites legítimos não entregam seus certificados a outros servidores, mas apenas a clientes.
O navegador web deve informar que algo está errado, pois o endereço IP do servidor fraudulento não será aquele informado no certificado digital copiado do servidor legítimo.
Ao acessarmos uma aplicação web diversos serviços são acionados, desde os serviços de gerenciamento de rede até a recepção das requisições pelos servidores de web/páginas, servidores de banco de dados, servidores de armazenamento de arquivos e outros. Com base nos servidores web/páginas, assinale a alternativa que apresenta qual é o principal protocolo para esta comunicação entre cliente-servidor.
FTP
HTTP/HTTPs
DNS
TCP/IP
Qual é o nome da técnica que consiste na aplicação sobre um sistema operacional convidado e suas aplicações para uma plataforma de hardware X, sendo executadas sobre uma plataforma de hardware distinta Y?
Switching.
Spoofing.
Virtualização.
DNS.
Active Directory.
Este protocolo atua de tal maneira que um pequeno número de estações-gerente controla um conjunto de agentes. O protocolo é projetado no nível de aplicação, de modo que consiga monitorar dispositivos produzidos por diferentes fabricantes e instalados em diferentes redes físicas. Em outras palavras, graças a este protocolo as tarefas de gerenciamento de uma rede independem das características físicas dos dispositivos gerenciados, bem como da tecnologia de rede subjacente. Ele pode ser usado em uma internet heterogênea, composta por diversas LANs e WANs interligadas por roteadores de diferentes fabricantes. Marque a opção abaixo que contém o nome do protocolo explicado acima.
SNMP.
DNS.
HTTP
ICMP.
FTP.
Todos os computadores na internet, incluindo smartphones, laptops e outros periféricos, comunicam-se utilizando números conhecidos como endereço IP. Existem inúmeros sites que acessamos diariamente e seria complexo fazer a navegação na internet utilizando esses números, mas os acessamos facilmente colocando um conjunto de caracteres como www.exemplo.com.br. Qual o nome do serviço que faz a resolução dos nomes digitados pelos usuários nas URL de sites?
DNS.
DHCP.
SSL.
IPV4.
OAuth.
Segundo Tanenbaum (2021), os URLs possuem três partes: o protocolo, o nome DNS da máquina em que a página está localizada e o caminho que identifica exclusivamente a página específica. Com relação a esse assunto é correto afirmar que:
usando o protocolo file é possível acessar um arquivo local como uma página Web.
o esquema de URL sip:llyoutube.comlexemplolexemplo.mpg pode ser usado para uma chamada de streaming de mídia.
o protocolo mailto permite que os usuários leiam email a partir de um navegador Web.
o protocolo rtsp é utilizado somente para o estabelecimento de chamadas de vídeo.
no navegador Firefox, o esquema de URL about:plugins pode ser usado para verificar as atividade do usuário.
Elaine tenta acessar no browser do seu computador o sítio www.google.com. Seu computador envia uma requisição ao servidor-resolvedor de DNS do seu provedor, que não tem o endereço do sítio em cache e, portanto, envia uma requisição a outro servidor.
Esse outro servidor e a resposta que ele fornece são, respectivamente, um:
nameserver raiz e o endereço IP do sítio desejado;
nameserver raiz e o endereço de um servidor DNS TLD;
servidor DNS TLD e o endereço IP do sítio desejado;
servidor DNS TLD e o endereço de um servidor-raiz;
servidor DNS TLD e o endereço de um servidor de subdomínio.
Qual protocolo de rede abaixo possui os métodos “GET, POST, PUT e DELETE”?
TCP
UDP
SSH
HTTP
DNS
Em redes de computadores, a técnica de controle de congestionamento se refere ao gerenciamento do fluxo de dados em uma rede para evitar congestionamentos e garantir a eficiência da transmissão de dados. O protocolo que implementa técnicas de controle de congestionamento, como o controle de janela deslizante e o uso de ACKs seletivos, é:
TCP.
ARP.
DNS.
UDP.
O e-mail, assim como todo recurso utilizado na Internet, baseia-se no protocolo TCP/IP (protocolo é um conjunto de regras que estabelece como algo deve ocorrer) e em protocolos especificamente criados para realizar a troca de mensagens. Sobre os protocolos do correio eletrônico analise as afirmativas abaixo:
I.O protocolo POP3, é utilizado quando se deseja acessar e gerenciar um servidor de correio eletrônico que contenha mensagens de uma conta ou usuário, usando um dispositivo para o acesso.
II.O protocolo IMAP, é o protocolo pelo qual se realiza a transferência de conteúdo de uma conta de e-mail para um dispositivo de usuário, como por exemplo, um smartphone ou notebook.
III.O protocolo SMTP, é o protocolo que é utilizado quando uma mensagem é transferida de um remetente para um destinatário.
IV.O protocolo DNS é utilizado em grandes quantidades de trocas, nas quantidades de mensagens e contas existentes, introduzindo alguns elementos para indexação de todos os dados.
Assinale a alternativa CORRETA.
Apenas a afirmativa III é verdadeira.
Apenas a afirmativa IV é verdadeira.
Apenas as afirmativas III e IV são verdadeiras.
Apenas as afirmativas I, II e III são verdadeiras.
As afirmativas I, II, III e IV são verdadeiras.
Assinale a alternativa onde a correspondência do protocolo e sua definição está errada:
Telnet – Serviço para blindar o usuário da variação dos tipos de sistema de armazenamento de arquivos
FTP – Serviço de transferência de arquivos
SMTP – Serviço de correio eletrônico
DNS – Serviço de nomes
HTTP – Serviço Web
A respeito do DNS (Domain Name System), analise as considerações a seguir:
I.É um sistema hierárquico e distribuído de gestão de nomes para computadores, serviços ou qualquer equipamento conectado à Internet ou a uma rede privada.
II.O DNS é montado numa estrutura de cliente/servidor, podendo envolver vários servidores de DNS na resposta a uma determinada consulta.
III.O BIND é um serviço de DNS disponível para diversas distribuições Linux.
IV.Uma pesquisa de DNS iterativa é onde um servidor de DNS se comunica com vários outros servidores de DNS para buscar um endereço IP e devolvê-lo ao cliente.
É correto o que se afirma em:
II e IV, apenas.
IV, apenas.
I, II, III, apenas.
I, II, III e IV.
I e III, apenas.
Os protocolos mais comuns da camada de aplicação do TCP/IP são DNS, DHCP, HTTP, FTP, SMTP, dentre outros. Representa uma característica do protocolo DNS:
Suporta o uso de alias para redirecionar nomes de domínio.
Utiliza, por padrão, a porta 80 para comunicação entre clientes e servidores.
Não utiliza o protocolo TCP para a transferência de zonas em virtude de sua vulnerabilidade.
As informações de nomes de domínio são sempre armazenadas em uma única máquina para evitar conflitos.
Um administrador de redes trabalha em uma corporação que possui em seu escritório sede, uma rede configurada com endereços IPv4 na sub-rede 192.168.10.0/24, sendo que os endereços 192.168.10.0 e 192.168.10.255 são reservados para identificação da rede e para broadcast, respectivamente.
Nesse contexto, a forma correta de fornecer endereços IPv4 disponíveis de forma automática aos dispositivos conectados a esta rede é por meio de um servidor:
NAT.
DNS.
FTP.
HTTP.
DHCP.
A respeito do DNS, assinale a alternativa correta.
O DNS trabalha em conjunto com a firewall da máquina para assegurar a segurança na rede.
A criptografia utilizada na rede é definida pelo DNS.
O DNS é responsável por atribuir um endereço MAC a uma determinada máquina.
Dois tipos de DNS são o DNS autoritativo e o DNS recursivo.
O DNS é responsável por atribuir um endereço IP a uma determinada máquina.
Qual é a função principal do DNS?
Controlar o tráfego de rede.
Gerenciar servidores de email.
Armazenar senhas de acesso a sites.
Fornecer segurança na navegação na web.
Converter nomes de domínio em endereços IP.
Com a crescente interconectividade envolvendo serviços via Internet, é fundamental a utilização de protocolos que visem proteger a integridade e a confidencialidade dos dados transmitidos. A implementação de medidas de segurança, como criptografia, autenticação e controle de acesso, é fundamental para mitigar riscos e manter a confiança na comunicação e no compartilhamento de informações na Internet.
Assinale a alternativa correta, sobre os protocolos utilizados por serviços da camada de aplicação do modelo Internet.
O protocolo SMTP, além de não possuir suporte nativo à criptografia, não pode ser utilizado em conexões criptografadas com SSL/TLS.
Por lidar com dados sensíveis, o protocolo POP3 é criptografado por padrão e utiliza conexões seguras para transferir mensagens de e-mail.
Mesmo utilizando criptografia, o protocolo FTP é considerado inseguro, uma vez que não permite exigência de autenticação para acesso aos servidores.
O protocolo IMAP, originalmente, opera em conexões seguras (SSL/TLS), mas essa segurança pode ser desabilitada para obter ganho de desempenho.
Apesar de originalmente o DNS operar em conexões não criptografadas, há mecanismos como o DoT e o DoH que permitem que as consultas DNS sejam criptografadas.



