







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em relação à solução de firewall, é correto afirmar que
é um disposto em hardware ou em software
permite a transferência de arquivos entre um computador local e um computador remoto.
não segue regras ou instruções específicas.
bloqueia spam ou e-mail indesejáveis.
é ultrapassada e não mais utilizada nos dias atuais.
O recurso denominado Firewall apresenta duas frentes de ação. Pode ser determinado por um software ou por um hardware. Como hardware, normalmente, encontra-se em equipamentos de roteamento de redes e, como software, encontra-se como um dos recursos do próprio sistema operacional
Certo
Errado
Assinale a alternativa que indica corretamente uma combinação de hardware e software usada para implementar uma política de segurança, comandando o tráfego da rede entre duas ou mais redes. Normalmente serve como uma primeira linha de defesa contra ameaças externas ao sistema de computadores, redes e informações críticas de uma empresa.
Firewall
Spoofing
Protocolo IP
JavaScript
Unidade Central de Processamento (UPC)
Uma arquitetura de um firewall deve ser definida em acordo com as necessidades da organização, com várias funcionalidades aliadas a diversas tecnologias, que ampliam a sua eficiência. Uma dessas arquiteturas possui a seguinte descrição: “essa arquitetura é formada por um filtro de pacotes e um bastion host. O filtro deve ter regras que permitam o tráfego para a rede interna somente por meio de bastion host, de modo que os usuários externos que queiram acessar um sistema da rede interna devem, primeiramente, se conectar ao bastion host”. Assinale a alternativa, que apresenta essa arquitetura.
Firewall cooperativo.
Screened host architecture.
Screened subnet architecture.
Dual-homed host architecture.
O firewall pode negar o pacote através da função REJECT ou deixar o pacote passar (FORWARD).
Certo
Errado
Uma característica de um firewall statefull é que a máquina de estado do TCP/IP não entra no modo TIME_WAIT.
Certo
Errado
Em relação às ações disponíveis na tabela de filtragem do firewall do sistema operacional Linux usando iplab/es, associe a segunda coluna de acordo com a primeira e, a seguir, assinale a alternativa com a sequência correta.
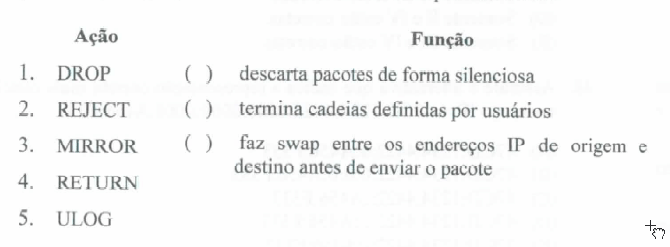
2 -4 - 5.
4 -2 - 5.
1 -4 - 3.
2 - 1 - 4.
1 - 5 - 3.
Dentre os vários tipos de dispositivos de rede de computadores, o que realiza o encaminhamento do pacote de dados de acordo com o endereço MAC é o
Firewall.
Gateway.
Router.
Switch L2.
Switch L4.
Sobre firewalls em estado de conexão, analise as afirmativas.
I - Mapeiam os pacotes para conexões e usam campos do cabeçalho TCP/IP para gerenciar a conectividade.
II - Permitem o uso de regras que, por exemplo, possibilitam que um servidor Web externo envie pacotes para um host interno, mas somente se o host interno primeiro estabelecer uma conexão com o servidor Web externo.
III - Permitem o uso de regras em redes que mantêm o estado das conexões.
Está correto o que se afirma em
I e II, apenas.
I, II e III.
I, apenas.
II e III, apenas.
Analise as seguintes assertivas sobre firewalls:
I. A abordagem de lista branca também é conhecida como default-rejeita.
II. Firewalls sem estado mantêm o contexto dos pacotes que estão sendo processados.
III. A política “descartado” não permite que determinado pacote passe pelo firewall, indicando a falha à origem.
Quais estão corretas?
Apenas I.
Apenas III.
Apenas I e II.
Apenas I e III.
Apenas II e III.
Sobre tecnologias de firewalls, considere as afirmações abaixo.
I - A Firewall de Nova Geração (NGFW) é assim chamada por concentrar todas as soluções de firewall em um único hardware (antivírus, proxy web, proteção contra malwares, etc.).
II - Em uma NGFW, é possível analisar se um download que está em andamento contém algum tipo de ameaça, como ransomware ou outro malware qualquer.
III - Firewalls do tipo Unified Threat Management (UTM) são o produto geralmente recomendado para grandes empresas.
Quais estão corretas?
Existem dois tipos básicos de firewalls: o por hardware e o por software, sendo que o por hardware geralmente é mais robusto que o por software, que é restrito a um computador.
O sistema que tem por base esta definição: resolver nomes de domínios em Endereços IP, é o
HTTP.
POP3.
FIREWALL.
PROXY.
DNS.
Em uma situação hipotética, para a escolha do tipo e/ou arquitetura de Firewall a ser implantado na Câmara Legislativa do Distrito Federal, um Analista de Sistemas considerou corretamente que
a arquitetura Screened Host se utiliza de um computador com duas interfaces de rede, uma para a rede interna e outra para a rede externa, com o objetivo de esconder a rede interna.
a arquitetura Dual-Homed Host se utiliza do Bastion host que tem a finalidade de replicar os recursos dos servidores da rede interna para a rede externa.
o Firewall do tipo filtragem de pacotes se utiliza de um servidor Proxy no qual ficam cadastrados os tipos de pacotes que não podem ser transmitidos para a rede interna.
a arquitetura Screened Subnet se utiliza de uma área isolada denominada DMZ que fica entre a rede interna e a rede externa.
o Firewall de aplicação se baseia na verificação do número da Porta TCP/UDP mencionado no pacote para liberar ou não a transmissão do pacote para a rede interna.
Priscila busca melhorar a segurança no tráfego de informações dentro de sua rede. Ao verificar a topologia, Priscila identificou que os firewalls estavam conectados diretamente à Internet e encontravam-se obsoletos.
Assinale a opção que indica a solução que Priscila deve implementar.
Manter os firewalls em uso, pois mesmo obsoletos ainda garantem qualidade aos pacotes e ainda podem garantir a segurança do sistema.
Implementar o Firewall em estado de conexão, mesmo este não permitindo que um servidor Web externo envie pacotes para um host interno, mas somente se o host interno primeiro estabelecer uma conexão com o servidor Web externo.
Efetuar a substituição de todos os Firewalls existentes por outros do mesmo modelo, porém, de outro fabricante, pois o Firewall não exige atualização depois de implementadas suas regras de filtragem.
Verificar com cuidado a substituição por Firewalls que examinam camadas superiores da pilha de protocolo, pois este fato torna estes Firewalls frágeis.
Substituir os Firewalls existentes por outros com maior capacidade de processamento e verificação, sem a necessidade de contramedidas de segurança para auxiliá-los, pois o Firewall garante segurança total.
Um firewall que realize NAT N para 1 deve manter uma tabela de mapeamento de endereços de origem e de destino traduzidos.
Certo
Errado



